#1

 screetsec/brutesploit
BruteSploit 是一个方法集合,用于通过交互式 shell 自动生成、暴力破解和操作字典。它可以在渗透测试期间用于枚举,也可能用于 CTF 中对某些单词或文本文件进行操作、组合、转换和排列 :p
 b3nac/injuredandroid
一个存在漏洞的Android应用,以CTF风格展示简单的漏洞示例。

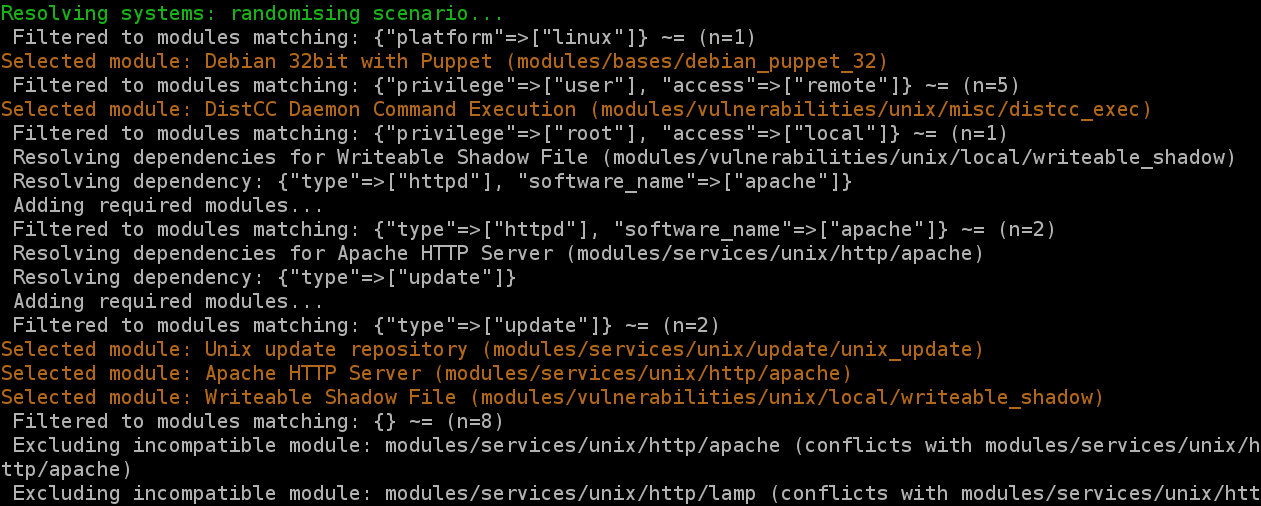 secgen/secgen
即时生成易受攻击的虚拟机(当前团队开发正在 cliffe/SecGen fork 中进行)
 orange-cyberdefense/ctf-party
🎏 A library to enhance and speed up script/exploit writing for CTF players
 zephrfish/cve-2021-28480_honeypoc3
请勿运行此内容。
 athack-ctf/chall2026-telneted
[AtHack 2026] 关于 telnetd CVE-2026-24061 的 Pwn 挑战