#1
 mqkgithub/moniker-link-cve-2024-21413
逐步操作指南,利用 Microsoft Outlook 中的 CVE-2024-21413 漏洞绕过保护视图,并通过 Moniker Links 泄露 NTLM 凭证,使用 Responder 捕获哈希值。
 hklabcr/cve-2011-2523
针对 vsftpd 2.3.4 后门(CVE-2011-2523)的手动与自动化利用演练,包含自定义反向 Shell 载荷及 Metasploit 集成,用于渗透测试培训。
 mgueye3/log4shell
该仓库包含我在网络安全作业中的工作成果,我在一台安全、受控的虚拟机中利用真实世界的 Log4Shell(CVE-2021-44228)漏洞。该项目采用夺旗赛(Capture-the-Flag)形式,包含多项利用任务以获取隐藏的旗帜。
 aaqilyousuf/cve-2025-7775-vulnerable-lab
易受攻击的 Docker 化 Web 应用,暴露 RCE、路径遍历、硬编码凭据和不安全的文件上传;一个用于测试安全扫描器模板的隔离实验室。
 hackedrishi/ctf_writeups-tryhackme-cve-2021-41773-
CTF_WRITEUPS/TryHackMe /CVE-2021-41773/
 a1ex-var1amov/ctf-cve-2019-11043
故意易受攻击的PHP应用,带有Nginx/PHP-FPM设置,用于复现CVE-2019-11043,包括Docker和Kubernetes部署、利用后练习,以及与phuip-fpizdam的集成。
 kiphuong/challenge-cve-2024-3552
基于 Docker 的 CTF 挑战,利用 Web 目录插件中的 CVE-2024-3552 漏洞。运行 docker-compose up 启动,然后利用存在漏洞的类 WordPress 环境。
 mbrandner-group/webgoat.net
刻意设计为易受攻击的 .NET Web 应用程序,用于通过涵盖 XSS、SQL 注入及其他攻击向量的实操练习,学习常见的 Web 安全缺陷。
 a1ex-var1amov/ctf-cve-2024-4577
CTF挑战,演示CVE-2024-4577 PHP CGI参数注入,包含易受攻击的应用、攻击脚本和Kubernetes/Docker部署,用于动手利用练习。
 bugvex/poison-htb-report
在 HTB "Poison" 上使用 PwnKit (CVE-2021-4034) 进行权限提升
 100hnomeunome/zerologon-cve-2020-1472-lab
ZeroLogon (CVE-2020-1472) 漏洞的解释与演示
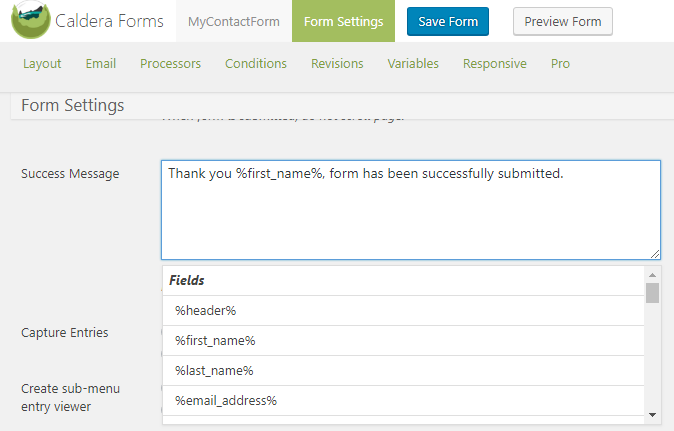 mindpr00f/cve-2018-7747
CalderaForms 1.5.9.1 XSS (WordPress插件) - 教程
 r3versein/nextjs-middleware-vulnerable-appdemo-cve-2025-29927
故意存在漏洞的 Next.js 应用程序,演示 CVE-2025-29927 中间件授权绕过,专为安全测试和教育实践而设计。
 gmh5225/kernel-ctf
Linux 内核漏洞利用 CTF 挑战合集,涵盖缓冲区溢出、释放后使用和竞争条件漏洞,用于动手安全学习。
 cved-sources/base-wordpress
基础版WordPress