#1
 jithinodattu/cve-2007-4559-lab
自包含的Docker实验室,演示通过Python的tarfile模块实现的CVE-2007-4559(TarSlip)目录遍历漏洞。包含有漏洞和修复后的API、载荷生成,以及一个用于安全教育的交互式演示脚本。
 alexandre-briongos-wavestone/react-cve-2025-55182-lab
Docker化实验室,演示CVE-2025-55182(一个React Server Components漏洞),并附带用于安全研究与测试的概念验证利用程序。
 m0d0ri205/wargame_re-ls
CTF 挑战,利用 CVE-2025-0184 DOCX SSRF 漏洞访问内部管理服务并获取 flag。包含漏洞利用生成器和 Docker 环境配置。
 si-ni/cve-2025-29927-proof-of-concept
夺旗挑战:CVE-2025-29927 与命令注入漏洞的组合
 v0idw1re/htb-pterodactyl-writeup
HackTheBox — Pterodactyl(中等难度/Linux)通关指南。CVE-2025-49132 本地文件包含(LFI)→ pearcmd 远程代码执行(RCE)→ bcrypt 哈希破解 → SSH。通过 CVE-2025-6018(PAM pam_environment 绕过)+…
 acseguin21/trust-boundary-ctf
基于浏览器的 MCP CTF — OAuth 令牌混淆与会话隔离失败(CVE-2025-49596 模式)。仅限 DevTools。
 jithinodattu/cve-2023-24329-lab
自包含的Docker实验室,演示CVE-2023-24329,一个Python urllib解析器差异,绕过URL scheme和主机过滤器,包含存在漏洞和已修补的环境,用于动手安全教学。
 aperikube/pwn-arm-nfc
ARM缓冲区溢出挑战,利用Raspberry Pi上的NFC标签输入。包含硬件组装指南、服务器代码以及用于CTF和嵌入式安全教育的flag检索功能。
 thieveshkar/rootquest-ctf-box-multi-stage-exploitation-vm
自定义漏洞虚拟机(Ubuntu 14.04),专为教学多阶段渗透测试而设计。包含 10 个相互关联的挑战,涵盖取证、Web 漏洞利用(SQL 注入、XSS)、密码学和内核漏洞利用(OverlayFS/CVE-2015-1328),以实现完整的 root 权限接管。
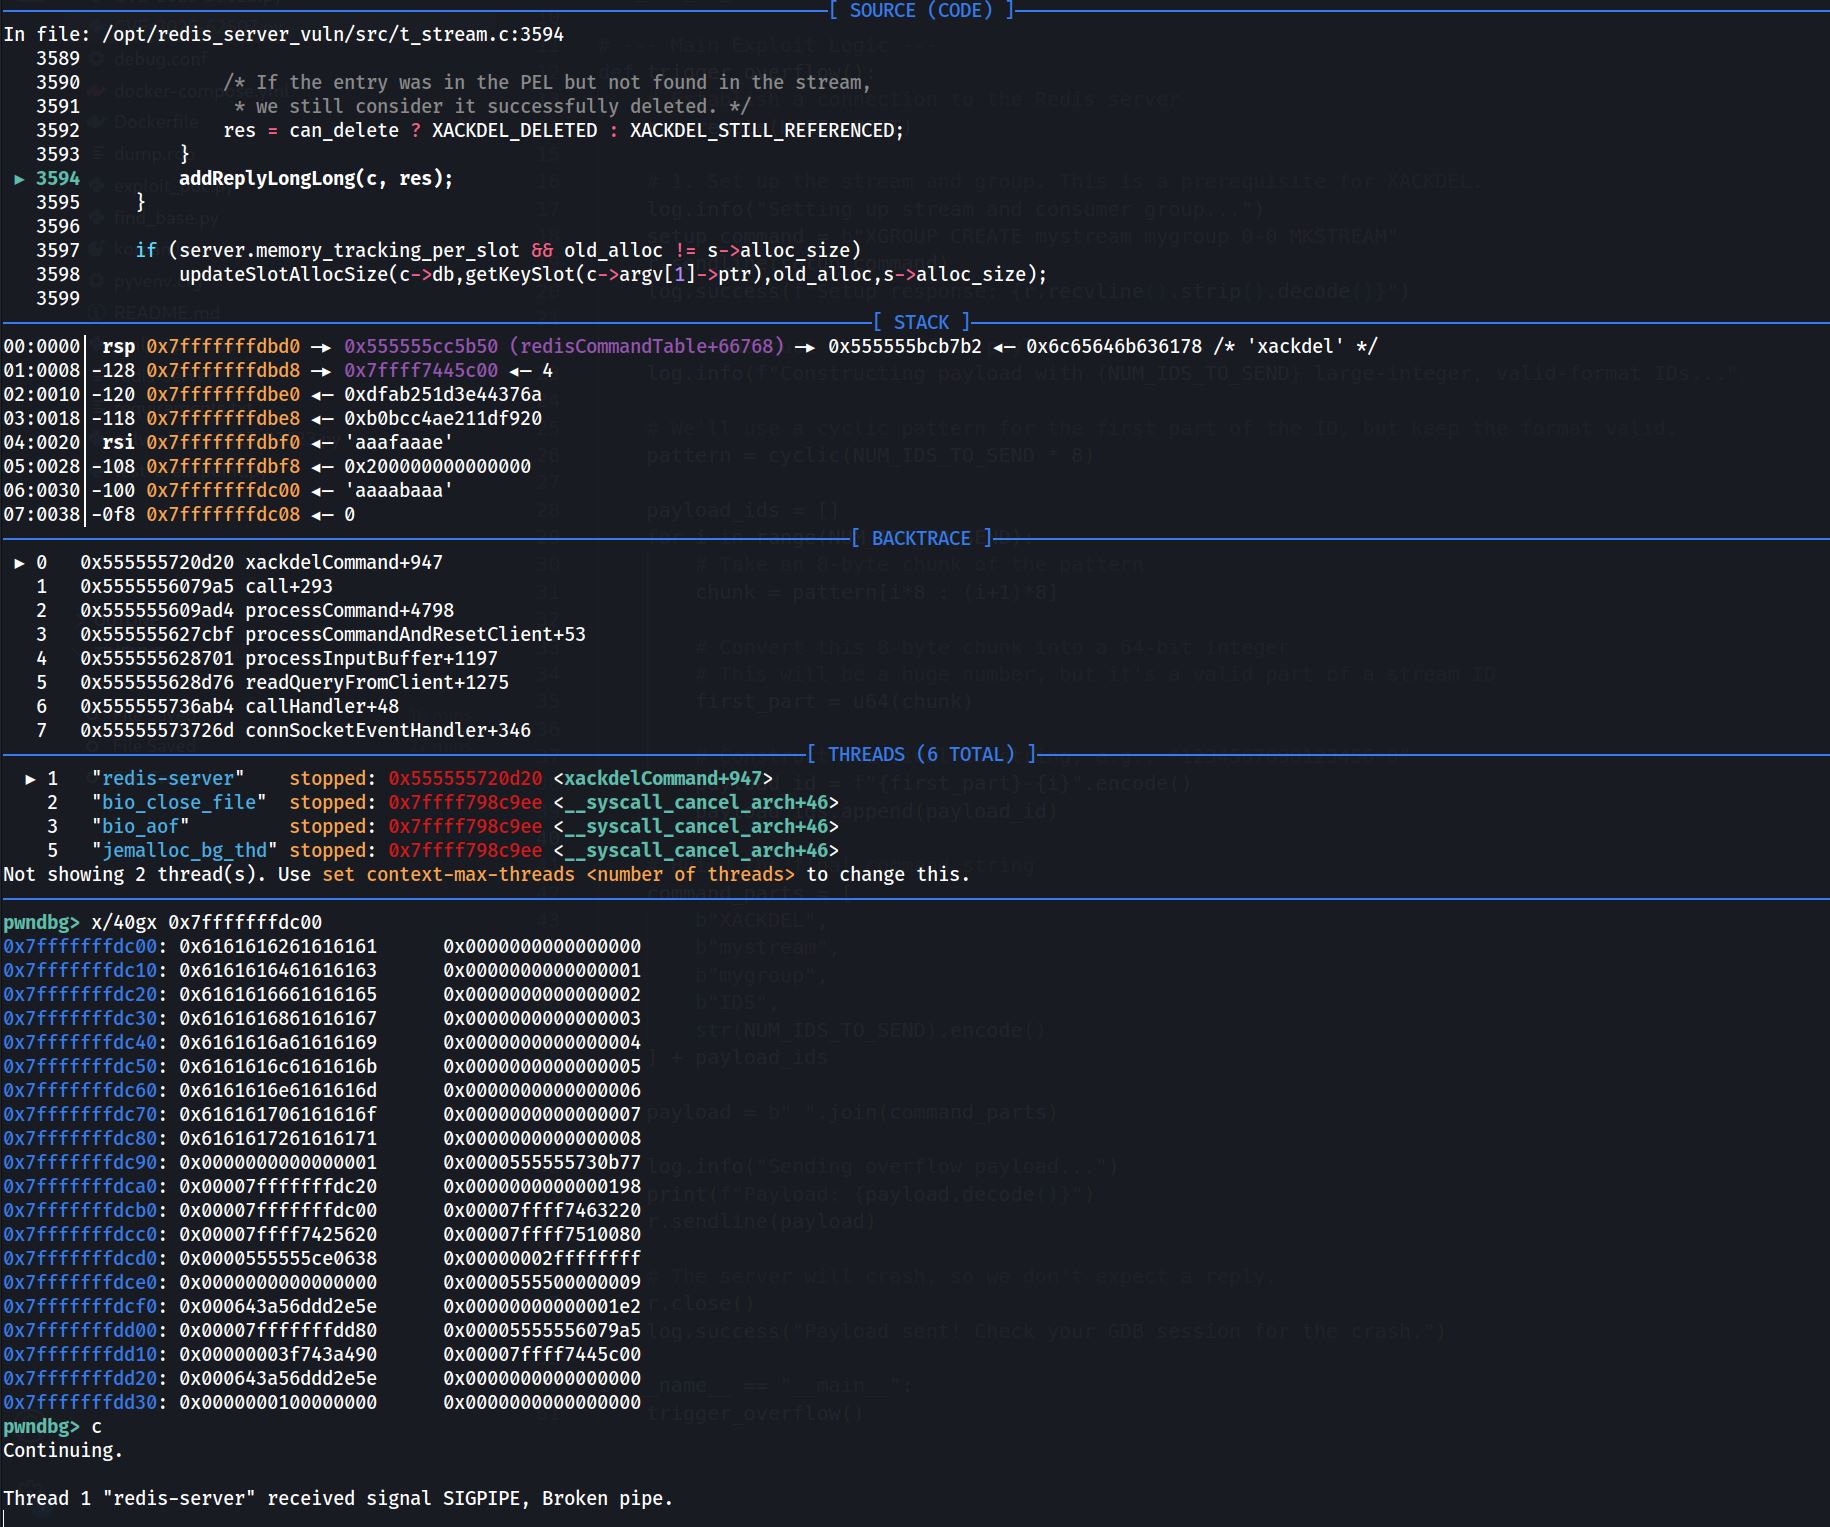 zbyszkok/cve-2025-49844-redishell-ai-made-revshell
由 AI 制作的 Redishell PoC 的未经测试的完成版本
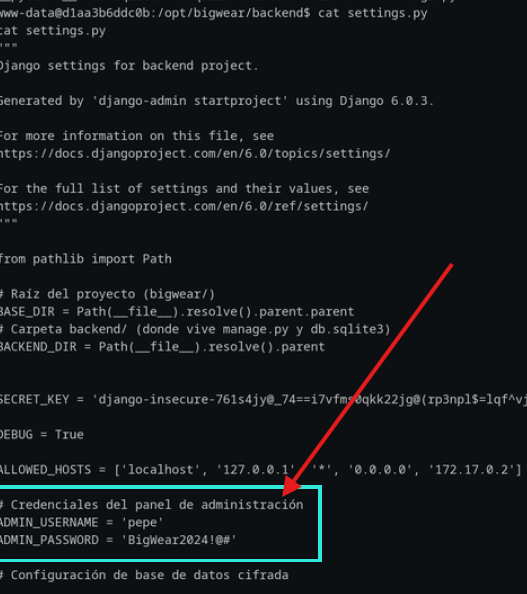 salimelh94/web-penetration-test
利用 WordPress 漏洞(CVE-2025-34077),通过 Cookie 注入绕过身份验证,并将权限提升至 root。这是我网络安全专项的一部分。
 androidteacher/react-cve-2025-55182-lab
PoC 实验环境
 pedro-lucas-melo/estudo-de-caso-cve-2024-21413
CVE-2024-21413 的案例研究。以 TryHackMe 的 Moniker Link(CVE-2024-21413)房间作为参数。使用 claude code 对 exploit 进行了编辑。
 qduarte-42/snow-crash
网络安全入门。
 devteam6rabbit/cve-2019-18634-writeup
对sudo缓冲区溢出(影响sudo版本<1.8.26)的分析,以及如何使用GCC编译公开可用的漏洞利用代码