#1
 lucastran05/cve-2026-29000
本地实验室,模拟 pac4j-jwt 中 CVE-2026-29000 JWT/JWE 认证绕过漏洞。提供登录、令牌伪造和仪表盘 API,用于在 Docker 化的 Java/SparkJava 环境中练习 Web 漏洞利用。
 r3fr4kt/popcorn-tjnull-oscp-
Popcorn HTB 写文,涵盖高级目录模糊测试、通过魔术数字/扩展名欺骗绕过文件上传(使用 Burp Suite),以及通过 CVE-2010-0832(PAM MOTD 文件篡改)进行权限提升。
 dampedcoast/exploiting-a-vulnerability-using-reverse-shell
该项目模拟了一个跨越两台虚拟机的真实攻击与防御场景。你将利用Erlang/OTP SSH服务器中的一个关键预认证远程代码执行漏洞(CVE-2025-32433),破解提取出的密码哈希,然后通过防火墙规则和补丁加固受害机器。
 speatx/wordpress-rce-cve-2019-8942
用于WordPress Crop Image RCE的Python漏洞利用工具包——CVE-2019-8942 & CVE-2019-8943
 rgvillanueva28/vulnbox-easy-cve-2025-29927
CTF挑战容器,包含一个Next.JS中间件漏洞(CVE-2025-29927),用于练习中间人攻击和API利用。
 saku0512/cve-2026-54686-poc
本地PoC用于CVE-2026-54686,演示Warp终端中的DCS生命周期钩子欺骗。模拟在易受攻击的模型中接受伪造的CWD和SSH元数据,并修复了模型拒绝。
 chathura123git/ethical-hacking-cve-2011-2523
道德黑客评估 | 使用 Kali Linux 和 Metasploit 对 Metasploitable2 上的 vsftpd 2.3.4 后门(CVE-2011-2523)进行实际漏洞测试
 w4r10ck423/envvisualizer
解析并可视化被入侵 Linux 主机上的 /proc/self/environ —— 按技术栈(AWS、Django、Rails、NodeJS、MySQL、K8s、Docker 等)对环境变量进行分类,并生成带有严重性评级、可直接运行的命令的洞察。
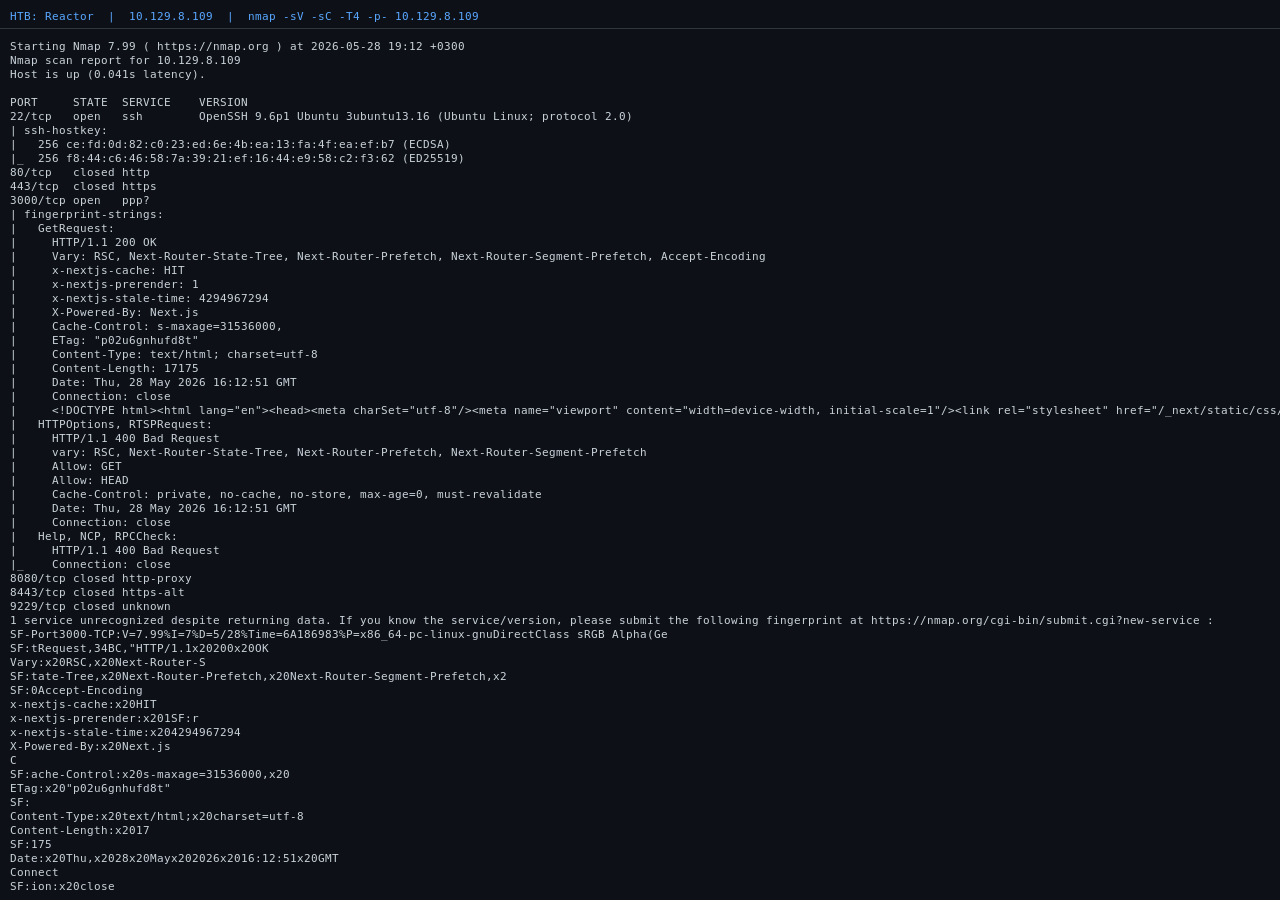 sonnycroco/htb-reactor-linux-machine-walkthrough
HTB Reactor 机器的完整演练 — 利用 CVE-2025-55182 获取 shell,然后通过暴露的 Node.js 调试器获取 root 权限。附带截图的分步指南。
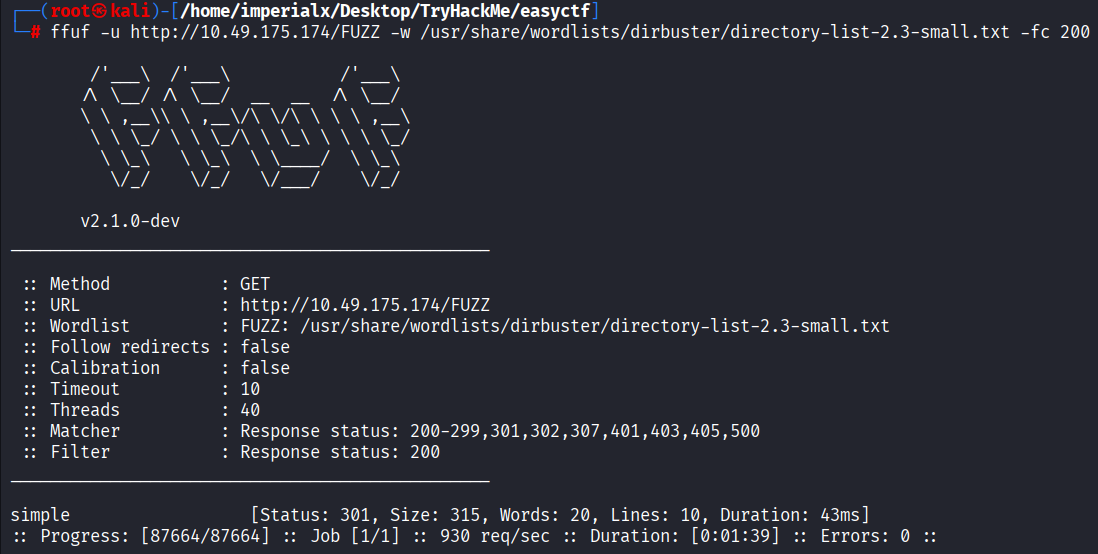 imperialx1104/simple-ctf-writeup
专业的 TryHackMe Simple CTF 演练,涵盖枚举、CMS Made Simple SQL 注入(CVE-2019-9053)、凭据恢复、SSH 访问、通过 Vim 提权,以及获取 root 权限。
 karimelsheikh1/htb-pterodactyl-writeup
HTB 第 10 季 - Pterodactyl 靶机 writeup。中等难度 Linux 靶机,涵盖 CVE-2025-49132(Pterodactyl Panel RCE)和 CVE-2025-6018/6019(udisks2 权限提升)。
 rideckszz/poc-cve-2019-9053
PoC didático em Python 3 para a CVE-2019-9053, uma SQL Injection time-based blind no CMS Made Simple <= 2.2.9. Esta versão foi adaptada para uso em…
 moxitpanchal/evershop-lab-cve-2026-25993
基于Docker的实验室,用于利用CVE-2026-25993(EverShop中的二阶SQL注入漏洞)。通过精心构造的分类URL键进行部署、枚举和数据库导出。
 benedictejepu/cve-2024-24945-nginx-rift---tryhackme-lab-walkthrough
本实验演示了CVE-2024-24945的利用,这是一个影响NGINX的堆损坏漏洞。目标是理解内存损坏如何导致远程代码执行(RCE),并获得利用、检测和缓解技术的实践经验。
 rootdirective-sec/cve-2026-5718-lab
本地 Docker 实验环境,演示 WordPress 插件中 CVE-2026-5718 任意文件上传漏洞,包含存在漏洞与已修复的服务,便于并排进行漏洞利用与防御分析。