
 #1
夺旗平台、挑战创建、解题工具和竞争性网络安全框架。
Kitploit 推荐
 hidden-investigations/react2shell-vulnlab
一个以新闻/博客门户为主题的现代 Next.js 漏洞 Web 应用,针对 CVE-2025-55182 (React) 和 CVE-2025-66478 (Next.js),用于学习、检测并安全地演练 React2Shell。运行未打补丁的 React 19.0.0 和 Next.js…
 abdugafforov-bobur/cve-2026-54415-poc
用于 CVE-2026-54415 的 PoC — Azuriom CMS (<1.2.11) 访问控制失效 → 账户接管
 jordelmir/elysium-vanguard-sentinel-audit
官方 Sentinel Edition v7.11 - 针对 Honor Magic V2 的 Hypervisor 检测与内核内存审计套件。研究 CVE-2025-38352 和 EL2 RKP 防御。
 ecu-10525611-xander/cve-2022-37706
所有功劳归 MaherAzzouzi(https://github.com/MaherAzzouzi/CVE-2022-37706-LPE-exploit)。这是用于 CTF 的漏洞利用副本。
 shirouuu/gitea-template-sync-path-traversal-privilege-escalation-cve-2026-38526-
针对 HackTheBox "Nexus" 权限提升的 PoC 与 write-up:以 root 身份运行的 Gitea 模板同步服务存在通过伪造 Git 对象进行路径遍历的漏洞。仅供教育用途。
 itsc1sco/freepbx-sqli-exploit-privilege-escalation
本演练记录了HTB机器Connected被完全攻破的全过程。
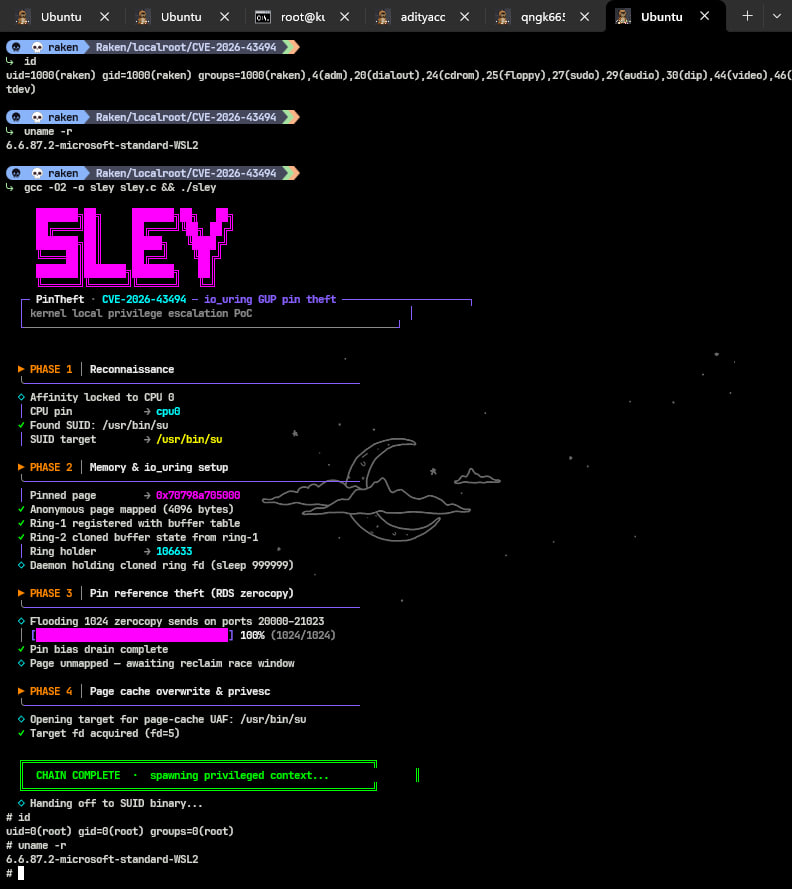 letsr00t/cve-2026-43494-pintheft-poc
概念验证 for CVE-2026-43494 (PinTheft):Linux内核本地权限提升,利用io_uring固定缓冲区中的RDS零拷贝引用计数漏洞来覆盖SUID二进制文件的页缓存。
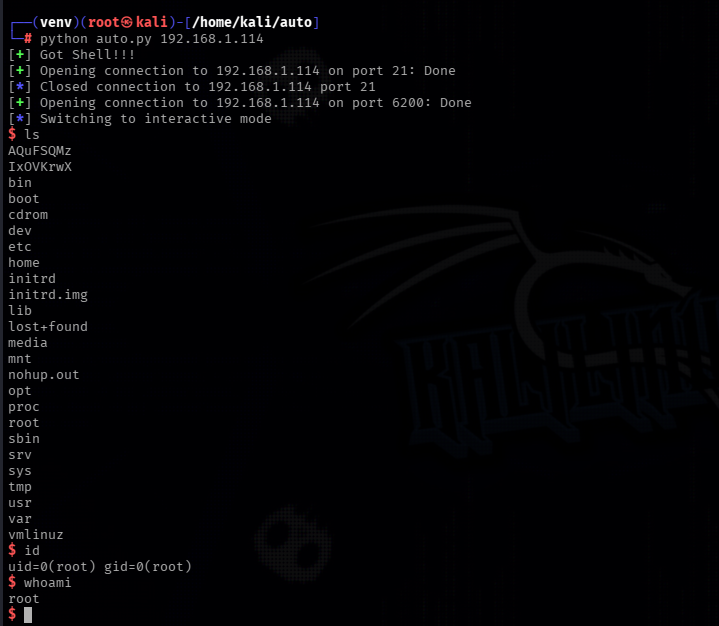 jun41ds2709/vsftpd-2.3.4-exploit
Python 针对 vsFTPd 2.3.4 后门(CVE-2011-2523)的漏洞利用程序。
 kentox493/cve-2026-42945_nginxrift
在 NGINX 容器中自动化利用 CVE-2026-42945:验证易受攻击的目标,暴力破解堆偏移量,执行命令,并打开交互式反向 Shell。
 luiskrnr/htb_helix_cve-2023-34468
Hackthebox Helix 机器的 Writeup,详细介绍了 CVE-2023-34468 的利用及渗透测试步骤。
 baptistecontreras/cve-2017-8917-joomla
CVE-2017-8917 Joomla! 3.7.0 SQL注入漏洞利用
 daniyal48/ghostlock-vagrant-box
一个隔离的 Vagrant 测试环境,旨在模拟完整的攻击链:通过 Nginx 堆缓冲区溢出漏洞(CVE-2026-42533)获取初始访问权限,随后利用 Ghostlock 内核漏洞(CVE-2026-43449)进行 root 权限提升。
 ayham-megdadi/zero-day-legacy
一个易受攻击的Boot-to-Root CTF实验室机器,模拟医院环境。具有真实的17步攻击链,包括SQL注入、XSS、会话劫持、SSH访问、密码破解、通过CVE-2021-3493进行权限提升以及完全root接管。作为Ajloun National…
 bfurkanyildiz/android-rce-analizi
Android CVE-2024-0044, 43093, 23706 漏洞分析和 PoC 实验室环境
 volksrat71/react2shellexploitvisualized
对于React2Shell(CVE-2025-55182)远程代码执行漏洞的交互式可视化,配有面向三类受众(专家、实践者、利益相关者)的叙述动画。音频通过ElevenLabs和Whisper进行同步。
 revyhub/cve-2026-43284---dirtyfrag-analysis-thm-
TryHackMe Dirty Frag(CVE-2026-43284)——Linux LPE 漏洞利用分析
 rogerzeferino/cve-2019-17558-apache-solr-rce
记录 CVE-2019-17558 在 Apache Solr 中利用过程的 CTF 解题报告,涵盖侦察、Metasploit 的局限性、手动 Velocity 模板注入、获取 flag 以及修复措施。








