#1
 zycoder0day/cve-2026-8181
CVE-2026-8181 - Burst Statistics 3.4.0-3.4.1.1 未认证身份验证绕过导致管理员账户接管 | 概念验证
 bishopfox/otto-support
一个使用 mcp-go 实现的易受攻击的 MCP 服务器
 adityabhatt3010/room-walkthrough-billing
关于利用CVE-2023-30258渗透Billing room并通过fail2ban配置错误进行权限提升的详细演练
 koadt/poc-cve-2025-29927
此仓库包含针对CVE-2025-29927的概念验证(POC)和利用脚本,该漏洞是Next.js中的一个严重漏洞,允许攻击者绕过中间件中实现的授权检查。
 thepwnrip/lehack-analysis-of-cve-2018-8453
会议演讲,分析CVE-2018-8453——一个Windows内核UAF(释放后使用)与双重释放漏洞。涵盖二进制差异比对、漏洞利用复现、堆喷射,以及针对Windows 7、8.1和10的数据专用攻击。
 jpoindexter/interrogation-game
基于语音的侦探审讯游戏。Mistral Large 3 + Voxtral STT + ElevenLabs TTS。为 Mistral Worldwide Hackathon 2026 而构建。
 muhammednihalmp/google-chrome-zero-day
CVE-2025-6554
 nu11secur1ty/portswigger-web-security-academy
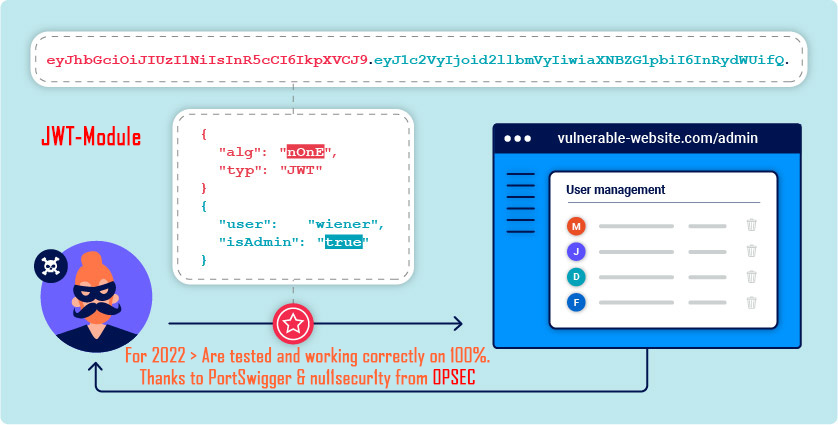
精选的 PortSwigger Web Security Academy 实验室解决方案与演练,涵盖 Web 漏洞、JWT 攻击及利用技术,助力实战化安全培训。
 swammers8/subrioncms-4.2.1-file-upload-rce-auth-
这是 CVE-2018-19422 漏洞利用代码的一个修改版本,用于修复我遇到的一个虽小但烦人的问题。
 dinosn/pack2theroot-lab
CTF 风格的 Docker 实验环境,用于 CVE-2026-41651(Pack2TheRoot):PackageKit 宽松的 polkit 本地权限提升漏洞
 naclapor/cve-2024-28397
此仓库包含用于CVE-2024-28397的python漏洞利用代码,旨在用于Hack The Box(HTB)上的“CodePartTwo”机器。
 adityabhatt3010/react2shell-cve-2025-55182
React2Shell CVE-2025-55182:React Server Components 中未经身份验证的不安全反序列化,可通过 Flight 协议实现可靠的远程代码执行。
 gkrishnan724/cve-2021-38297
一个针对CVE2021-38297 GO WASM缓冲区溢出漏洞的利用概念验证场景。