#1
 stvm8/cve-2026-2005_lab
自包含的 Docker 实验环境,用于练习利用 CVE-2026-2005——PostgreSQL 的 pgcrypto 扩展中的堆缓冲区溢出漏洞,可实现权限提升与容器内代码执行。
 khwajasaad267-coder/cve-2024-4577-lab
基于 Docker 的 CTF 实验环境,演示 CVE-2024-4577 PHP-CGI 参数注入漏洞,可导致远程代码执行(RCE)。包含存在漏洞的 PHP 5.4.1 CGI、漏洞利用脚本及 flag 获取流程。
 karimelsheikh1/htb-snapped-writeup
# HTB Snapped — 硬核 Linux 机器通关攻略。将 CVE-2026-27944(Nginx UI 未授权备份泄露)与 CVE-2026-3888(snapd 竞态条件本地提权)串联利用,实现系统完全攻陷。
 gh0stuncle/cve-2018-16763_fuel_cms_exploit
一个基于 Python 的 fuel CMS 漏洞利用工具,用于实现 CVE-2018-16763 中提到的远程代码执行(RCE)。
 dinosn/cve-2026-6379
基于 Docker 的实验室套件,针对 CVE-2026-6379——WP Photo Album Plus 中的未认证 SQL 注入漏洞。包含基于时间的盲注 PoC、根因分析以及补丁验证,适用于授权安全研究。
 3jee/copy-fail-go
Go 版 CVE-2026-31431(copy-fail)Linux 内核权限提升 PoC,支持自动枚举 SUID 二进制文件并交互式选择目标。
 shi10587s/sauercloude
0day VirtualBox 6.1.2 逃逸,用于 RealWorld CTF 2020/2021 CVE-2021-2119
 dinosn/pack2theroot-lab
CTF 风格的 Docker 实验环境,用于 CVE-2026-41651(Pack2TheRoot):PackageKit 宽松的 polkit 本地权限提升漏洞
 chatbottesisgmailh/sauercloude
0day VirtualBox 6.1.2 逃逸漏洞,适用于 RealWorld CTF 2020/2021 CVE-2021-2119
 amusedx/cve-2026-22686
CTF 挑战,专注于通过源代码审计 JavaScript 执行环境实现沙箱逃逸,旨在提供动手漏洞分析与利用实践。
 ptechamanja/cve-2026-29000-pac4j-jwt-auth-bypass
针对使用 pac4j-jwt 且启用 JWE(JSON Web 加密)的应用程序中认证绕过漏洞的概念验证(PoC)。
 n1et/cve-2021-4034
利用 CVE-2021-4034(PwnKit)进行本地权限提升的 Shell 脚本,适用于 CTF 场景。
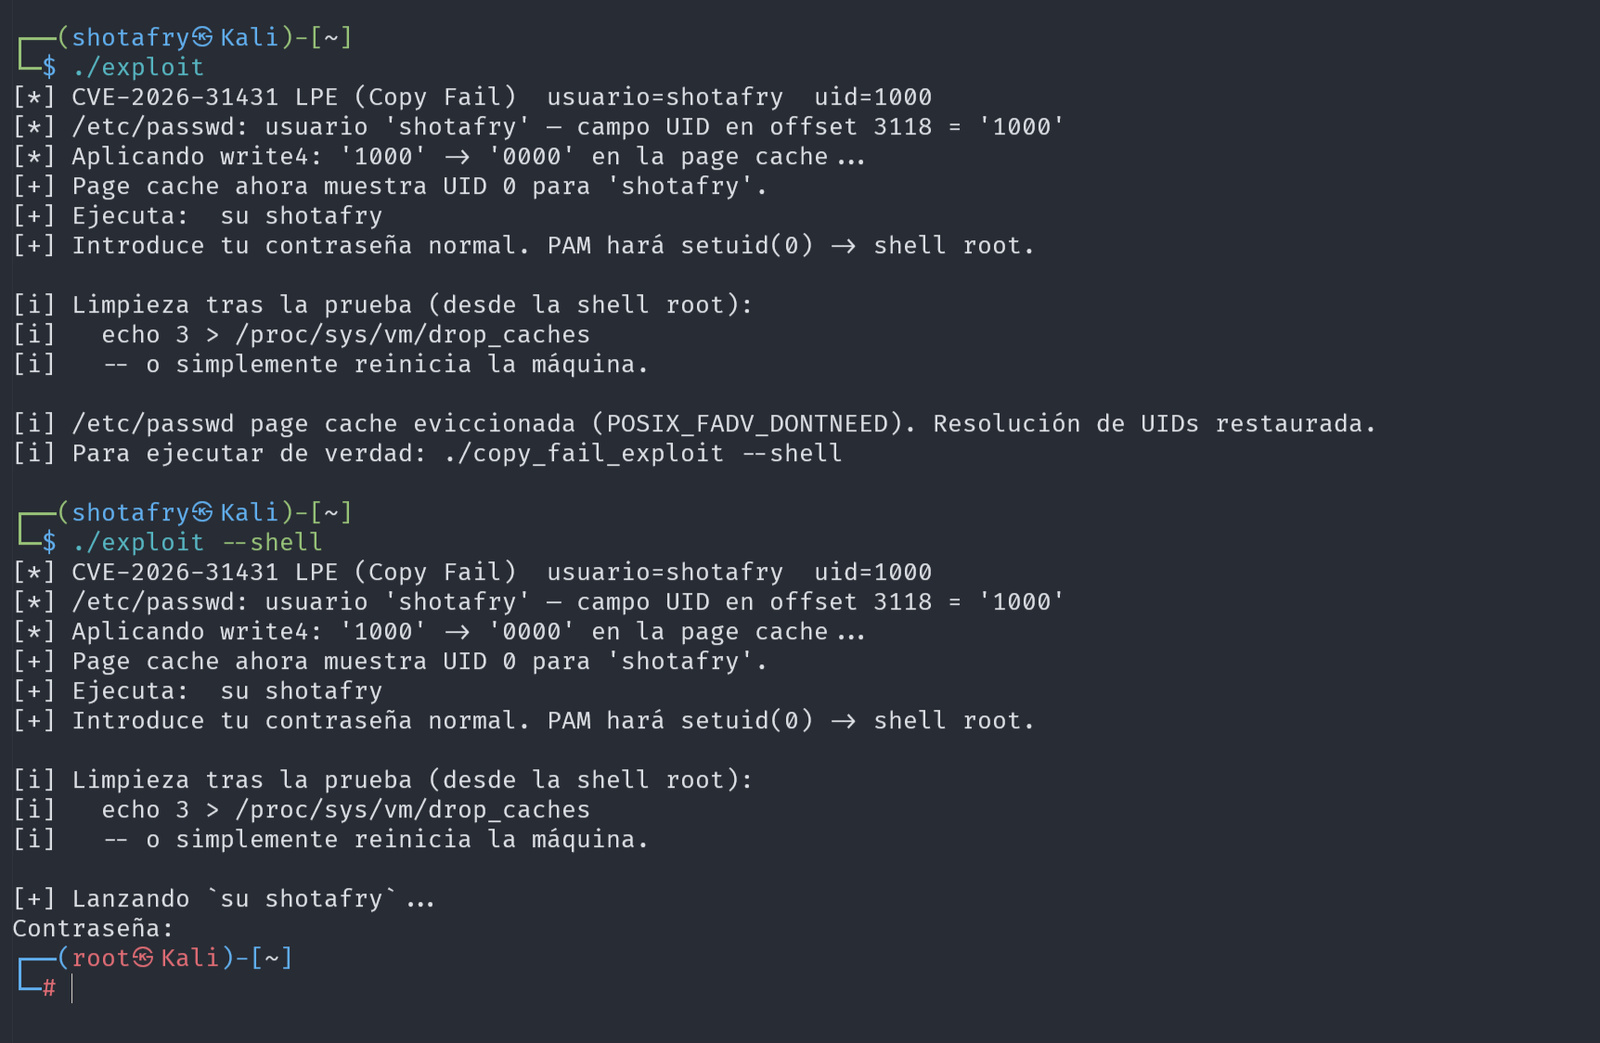 shotafry/copyfail-exploits-cve-2026-31431
多语言教育性漏洞利用实现,针对 CVE-2026-31431(Linux 内核通过 algif_aead 模块实现的本地权限提升),附带安全检测器及 CTF 使用指南。
 avprince26/copy-fail-cve-2026-31431-python-golfing
Python 高尔夫挑战赛,面向 copy.golf,专注于编写最简代码以复现特定 CVE 相关行为。
 silocityit/cve-2021-4034-playground
一个基于 CVE-2021-4034 的实战二进制利用挑战,旨在受控环境中练习权限提升技术。
 ns-projects-unina/ctf_cve_dsp_1
基于 CVE-2025-29927(nextjs)的 DSP 兼容格式 CTF。
 clayofgilgamesh/cve-2026-29000
CTF 实验室与漏洞利用工具包,针对 CVE-2026-29000(pac4j-jwt JWE 身份验证绕过)。包含易受攻击的 Flask 目标、令牌伪造库、交互式漏洞利用控制台以及 Java PoC。