#1

 manturever/xworm-rat
⭐️著名的XWorm RAT,版本 2.1。仅供教育目的。
 raithchr/stego-lab
本地隐写术应用,用于在载体图像中隐藏文本、图像或文件,支持AES-256加密、EXIF编辑、水印以及iOS、iPadOS和macOS上的批量处理。
 wearohat/lucky13
cve-2013-0169的漏洞利用
 gremwell/cve-2020-0601_poc
针对CVE-2020-0601(Windows CryptoAPI欺骗漏洞)的概念验证利用工具,可生成伪造的CA证书以拦截HTTPS流量,并附带详细源代码解析椭圆曲线攻击原理。
 plunder707/attestos
Bazzite 加上 TPM 启动证明层。正在进行中:构建未经验证,UKI 机制未解决。规范:github.com/plunder707/attested-gaming
 tushargurav28/cve-2026-0257
Palo Alto Networks PAN-OS 的 GlobalProtect 门户和网关存在认证绕过漏洞,允许攻击者建立未经授权的 VPN 连接,利用此漏洞需要访问门户或网关的网络权限。
 lr2006-robot/bitpixie
基于CVE-2023-21563漏洞破解BitLocker加密
 danyw24/zyxel-p870hn-hardware-hacking
从裸 PCB 到 root:通过 UART 硬件破解 ZyXEL P-870HN (BCM6368) — CVE-2025-0890 + CVE-2024-40891,在我自己的硬件上。
 demining/digital-signature-forgery-attack
CVE-2025-29774漏洞与SIGHASH_SINGLE缺陷如何通过伪造RawTX威胁多重签名钱包的操作方法
 gl1tch0x1/dirtyclone
概念验证本地权限提升工具,利用内核XFRM/ESP漏洞(CVE-2026-43503),通过网络栈传递精心构造的AES-CBC加密载荷来修补SUID二进制页面缓存。
 c-sprinks/bitlocker-bypass-research
使用 CVE-2023-21563 (BitPixie) 进行的 BitLocker 全盘加密绕过研究。方法论、漏洞利用链以及防御建议。
 george0papasotiriou/cve-2026-1122-iot-firmware-update-signature-bypass-via-low-order-point-injection
演示通过低阶点注入绕过 CVE-2026-1122 Ed25519 签名,并使用 Python 和 C 验证器代码伪造恶意 IoT 固件更新。
 george0papasotiriou/cve-2026-4444-jwt-algorithm-confusion-via-kid-injection
针对 CVE-2026-4444 的 POC,演示通过不受信任的 kid 注入导致的 JWT 算法混淆,包含易受攻击的 Node.js 服务器以及用于令牌伪造和权限提升的 Python 漏洞利用程序。
 isaca0315/cve-2026-44351-poc
CVE-2026-44351 的概念验证,这是 fast-jwt <6.2.4 中的一个身份验证绕过漏洞,攻击者可利用空 HMAC 密钥伪造任意 JWT 并被当作有效令牌接受。
 chron1k/oxide_hive
CVE-2021-36934 的漏洞利用
 minanagehsalalma/zte-smartlife-app-pwned
ZTE SmartLife 安全发现导致账户接管:Google Play 下载量超过 10 万次,以及 CVE-2026-86552 至 CVE-2026-86555。
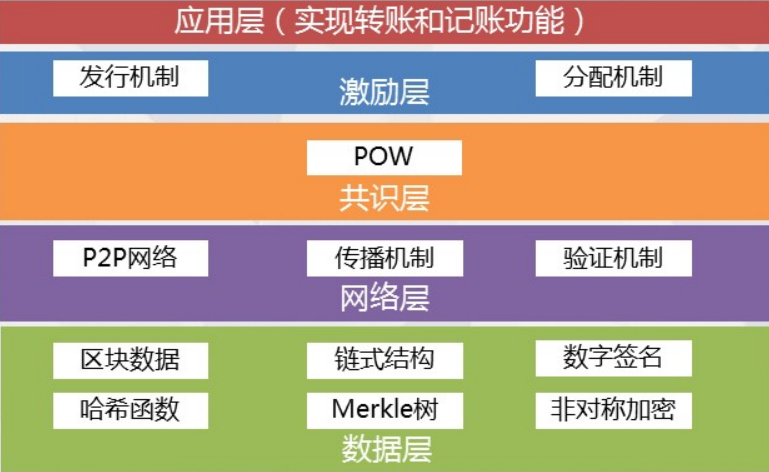 al1ex/blockchainconstruction
区块链安全建设