
 #1

 nyxrecon/sudo-agent-ctf-
TryHackMe 上 Sudo Agent CTF 的解题报告,涵盖枚举、Web 漏洞利用、隐写术、SSH 以及通过 CVE-2019-14287 进行权限提升。
 longzai2651/fcn-
免费工具,通过加密(AES/ChaCha20)配合 TLS 认证安全连接私有网络,支持多平台远程访问与局域网到局域网(LAN-to-LAN)桥接。
 crackercat/rootsmart-v2.0
Android 勒索软件开发 - AES256 加密 + CVE-2019-2215 (反向 root shell) + 数据外泄
 shehzade/peeping-tom
远程Windows键盘记录器,通过可配置的回调间隔使用AES-256加密按键击键外泄,并附带用于日志分析的配套Python服务器。
 tony102741/cve-2026-15469
CVE-2026-15469 的安全公告与技术分析,涉及 TP-Link Deco 路由器中硬编码的 RSA-512 网状组私钥,包括根本原因、影响以及用于防御性研究的 PoC 方法。
 jas502n/publiccms_decrypt
publiccms_decrypt
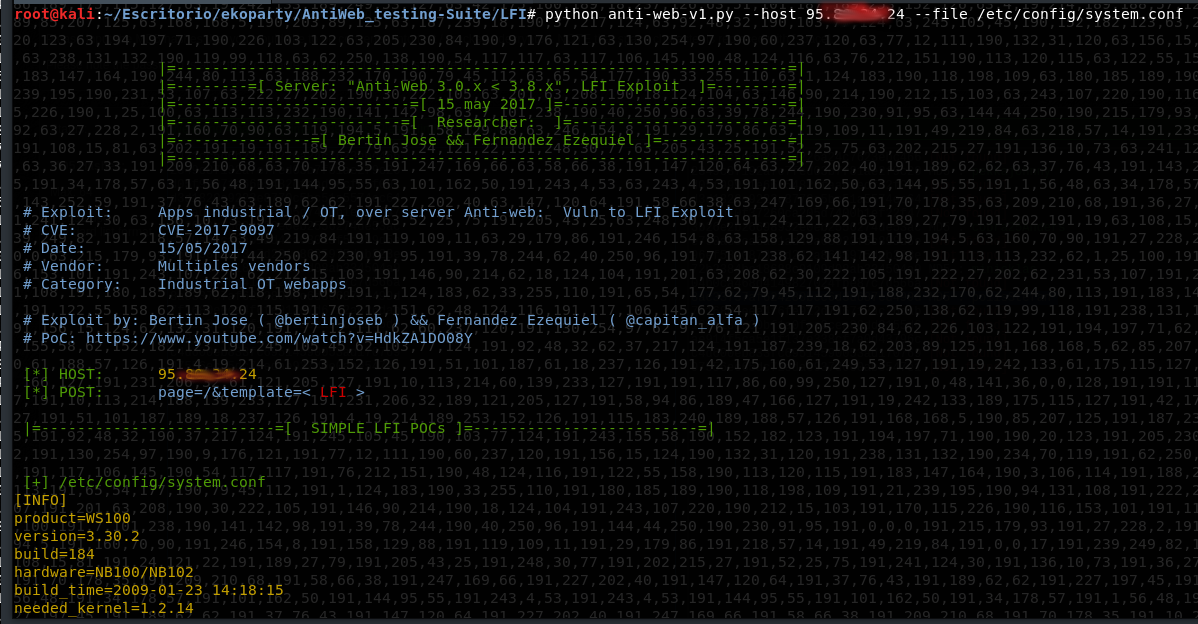 mdudek-ics/antiweb_testing-suite
利用 CVE-2017-9097 (+RCE) 的工具套件
 eliavila10/project_bias
基于Ada/SPARK的高性能无偏差密码引擎,利用原生操作系统熵池。
 mimi89999/webauthn_tpm_portable
基于TPM 2.0的可移植、硬件支持WebAuthn凭据。通过从主种子派生的确定性父密钥实现跨设备凭据可移植性。私钥签名密钥永不离开TPM。包含浏览器扩展和CLI。
 0xblarky/nextpass
一个可以根据目标详细信息生成密码列表或字典的工具。
 tbrockman/recipe-blog-encoding
将有价值的信息隐藏在最意想不到的地方
 dwallener/entropicapublic
Entropica 仓库的公开版本
 jedisct1/cve-2025-65945-poc
CVE-2025-65945 的概念验证 (node-jws 中加密签名验证不当)
 nighth4wkk/pe-parser
适用于 Linux 上可移植可执行文件的轻量级 C 解析器:提取头部、节区、导入、导出、资源、熵以及 MD5/SHA256 哈希,并输出 JSON 报告。
 c2a2-at-florida-atlantic-university/gr-physec
用于物理层安全的GNU Radio模块,采用深度学习信道指纹识别、特征量化以及从SDR IQ样本生成SHA3-512密钥。
 torm0r/git-remote-pqcrypt
一个用 Rust 实现的加密 Git 远程助手。
 lukejenkins/cve-2022-24693
CVE-2022-24693的文档和复现步骤:Baicells Nova436Q和Neutrino 430固件中的硬编码凭据,允许远程SSH访问和权限提升。









