#1

 zayan-mohamed/orb
Orb 是一款安全的终端优先工具,允许您使用端到端加密在互联网上共享本地文件夹。无需账户,无需云存储,无需端口转发。
 al1ex/php_mt_seed
php_mt_seed 是一个 PHP mt_rand() 种子破解器
 eliavila10/win32_hash
用于 Windows 的密码哈希与验证库,使用 Ada/SPARK 编写,基于 Windows CNG API(bcrypt),并通过 GNATprove 进行证明。
 regent8sh/panosexploitmultitool
针对受漏洞CVE-2024-0012和CVE-2024-9474影响的Palo Alto PAN-OS系统的利用与后利用多工具
 mlgradish/cve-2021-3345
CVE-2021-3345的PoC利用,libgcrypt 1.9.0版本中的一个漏洞
 b4shfire/stegcrack
针对 CVE-2021-27211 的漏洞利用脚本
 thomasarmel/rollback_car_attack_proverif
ProVerif 概念验证:针对汽车钥匙扣的回滚攻击(CVE-2022-37418、CVE-2022-36945 和 CVE-2022-37305)
 thegaminggallifreyan/liberationplay-cve-2025-24132-airbourne-poc
CVE-2025-24132 (AirBourne) 的 POC。目前仅触发溢出并导致崩溃。
 j-baines/even-you-brutus
Mikrotik RouterOS 6.x Web 界面的字典暴力破解
 bishopfox/you-re-doing-iot-rng
来自 DEF CON 29 演讲 "You're Doing IoT RNG" 的结果与设备代码
 kaandemir993/malwareforge---advanced-static-malware-analyzer
高级静态恶意软件分析器,可揭示 8 种注入技术、关键 API 调用和隐藏字符串,将 PE 节区(.text、.rdata)导出为 .bin 文件,支持 PE/ELF/Mach-O/脚本,并通过 VirusTotal 集成 60+ 个 AV 引擎。
 gteissier/cve-2016-6271
CVE-2016-6271 的概念验证漏洞利用,演示了通过 libbzrtp 中哈希承诺绕过实现的 ZRTP 中间人攻击,包含基于 Docker 的模拟和 SAS 暴力破解器。
 mohamedation/pwnedcheck
一个命令行工具,用于通过 Have I Been Pwned (HIBP) API 检查密码是否已在数据泄露中暴露。
 faceless0x7/cve-2026-89012
针对 CVE-2026-89012 的 Python 漏洞利用程序,该漏洞是 Dolibarr SQL 过滤器拒绝列表绕过,利用盲布尔预言机通过 REST API 提取密码哈希和 API 密钥。
 hellgatecorp/docxnginxfx
深度文件取证。从文本文档中创建或操作词表(例如:用于暴力破解)。逐行保存为二进制 .BIN 文件或普通文本文件。👁🌪🛠
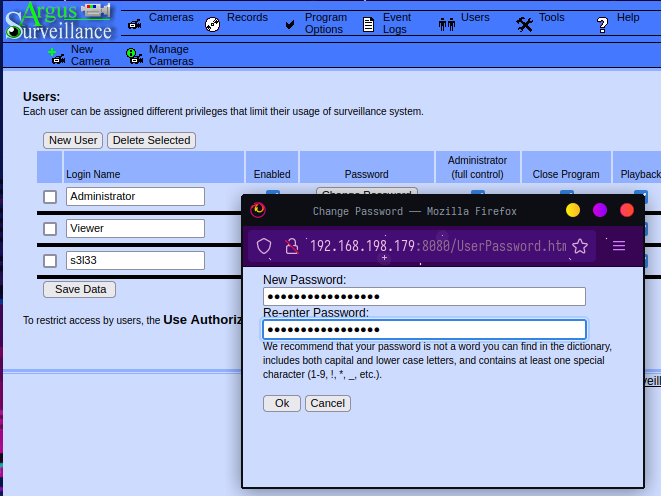 s3l33/cve-2022-25012
此弱密码加密脚本的更新版本
 wiire-a/cve-2017-9476
具有确定性凭据的隐藏AP