
 #1
 gentilkiwi/curveball
CVE-2020-0601 漏洞利用工具,可从公钥证书计算替代的 ECC 私钥,通过曲线参数操纵实现证书欺骗。
 arsbr/veritensor
面向AI工件与RAG防火墙的防病毒工具。一款静态分析工具,扫描模型与笔记本中的远程代码执行(RCE)风险,扫描数据集与RAG文档中的数据投毒、个人身份信息(PII)及提示注入。保护您的AI供应链安全。
 28zaaky/pulse-c2
基于HTTPS的C&C框架,具有加密信标、Web仪表板和Windows代理。
 priyankvadaliya/zip-cracker-
使用字典攻击破解Zip密码的Python脚本,并利用Crunch作为管道
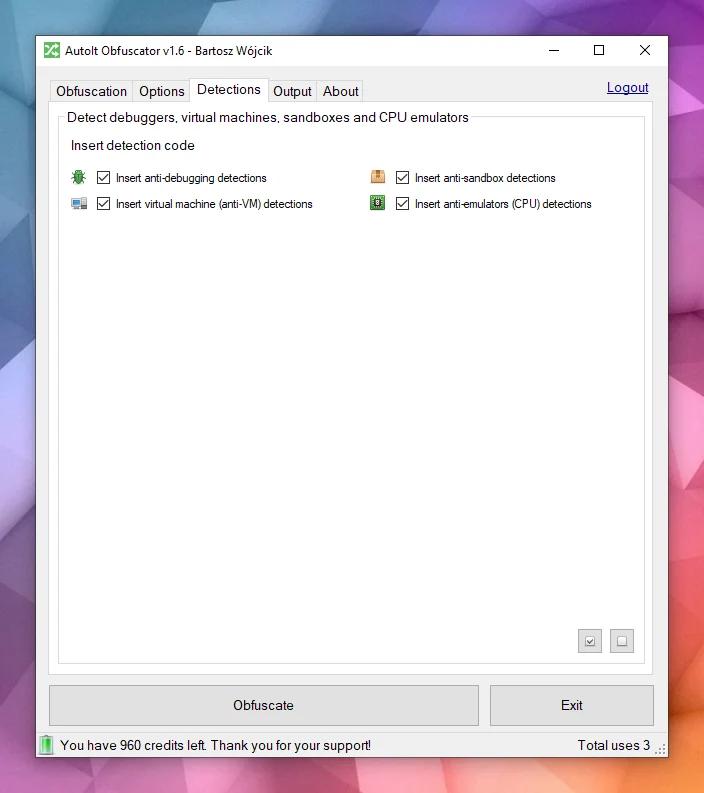 pelock/autoit-obfuscator
混淆AutoIt脚本,通过高级混淆和多态加密保护源代码免受分析、逆向工程和反编译。
 oritwoen/boha
Crypto bounties, puzzles and challenges data library
 blacknbunny/encdecshellcode
通过 XOR 加密算法的 Shellcode 加密器与解密器
 xoreaxlmbdx/die-in-browser
使用Detect It Easy进行静态二进制分析——100%在浏览器中,无需上传。
 synacktiv/radmin3-password-cracker
Radmin Server 3 凭据转储器/破解器
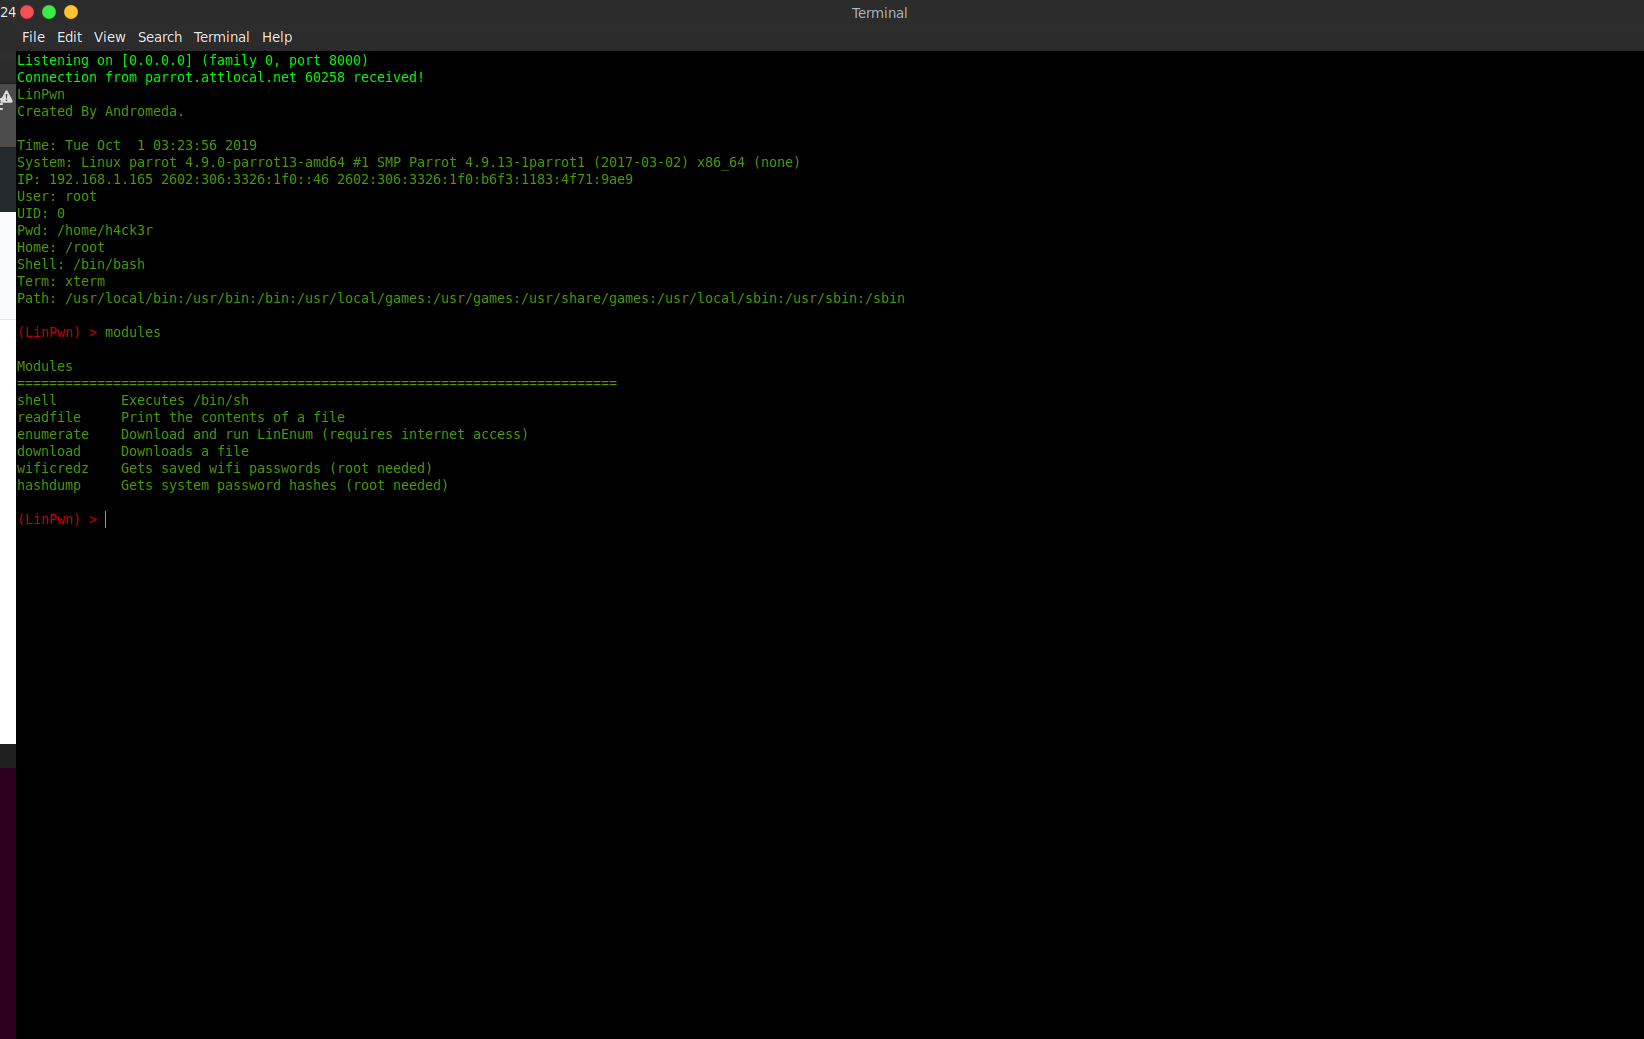 andromeda1957/linpwn
交互式后渗透工具,用于Linux权限提升、枚举、文件外泄和通过反弹shell获取凭证。
 frizb/wordlistgen
超级简单的 Python 单词列表生成器,用于模糊测试和暴力破解
 kc57/awesome-pentest
一份很棒的渗透测试工具和资源列表。
 he-wenjian/igpu-leak
[CVE-2019-14615] iGPU泄漏:英特尔集成GPU上的信息泄漏漏洞
 whispergate/msteams
通过 Microsoft Graph API 将代理流量隧道传输到 Microsoft Teams 频道的 Mythic C2 配置文件,支持 AES256 加密、抖动、终止日期和代理。
 harelsegev/prefetch-hash-cracker
暴力破解工具,使用bodyfiles从Windows预取哈希中恢复完整可执行文件路径,支持XP、Vista和2008哈希函数,用于取证分析。
 opensc/opensc.tokend
适用于 OS X 的 Tokend 模块,支持 OpenSC 所支持的所有卡片









