#1

 moloch--/leakdb
Web规模 无NoSQL 幂等 云原生 大数据 无服务器 明文凭据搜索
 keithjjones/fileintel
一个模块化的Python应用程序,用于获取恶意文件的情报。
 syss-research/clone-cert
简单的shell脚本,用于"克隆"X.509证书
 z-bool/venom-jwt
针对JWT渗透开发的漏洞验证/密钥爆破工具,针对CVE-2015-9235/空白密钥/未验证签名攻击/CVE-2016-10555/CVE-2018-0114/CVE-2020-28042的结果生成用于FUZZ,也可使用字典/字符枚举(包括JJWT)的方式进行爆破(JWT Crack)


 blacksnufkin/maverick
使用 Crystal Palace PIC 链接器和 PICO 模块系统的 Adaptix C2 代理
 ricardojoserf/sharpcoverttube
将YouTube作为C2通道 - 通过将QR码视频上传至YouTube来控制Windows系统
 ory/talos
可扩展的 API 密钥服务器,用于签发、验证和撤销凭据,支持令牌派生以生成细粒度的能力令牌。支持低延迟验证、水平扩展和云原生部署。
 halildeniz/ransomwaresim
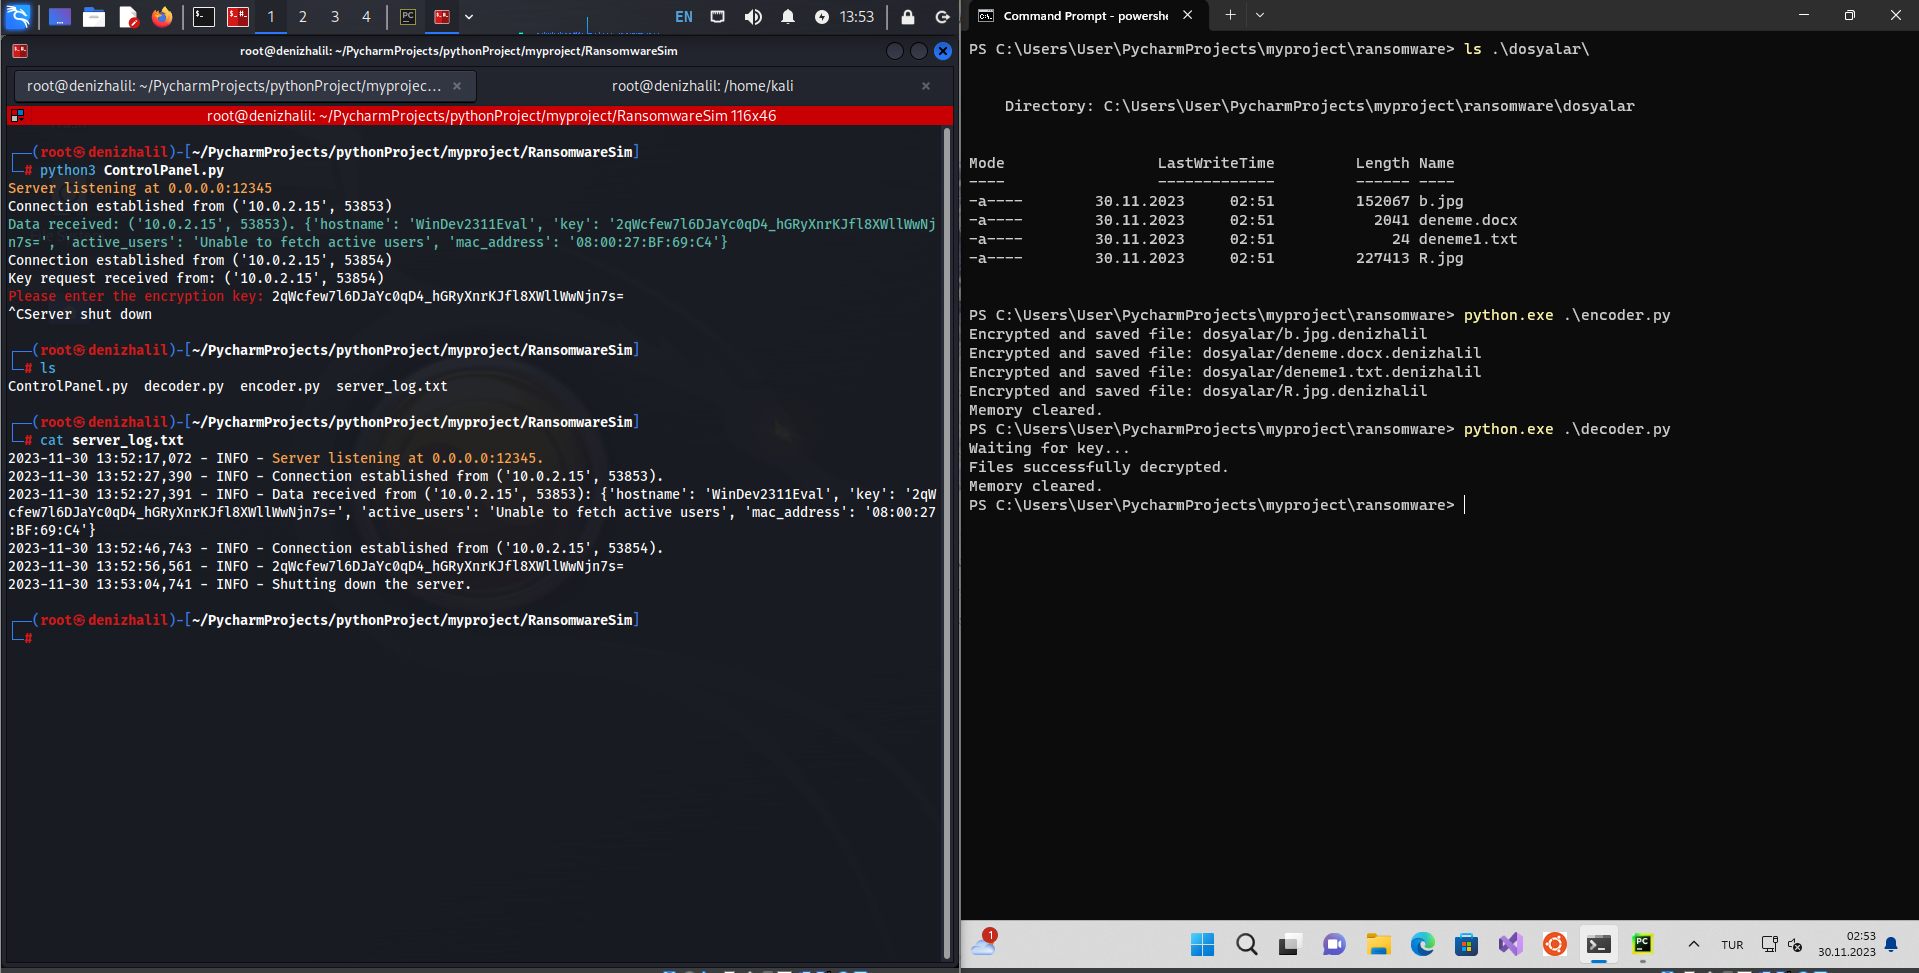
教育性勒索软件模拟器,演示文件加密、C2通信和密码破译,用于网络安全培训和恶意软件分析。
 notkmhn/cve-2022-21449-tls-poc
CVE-2022-21449 概念验证,演示其与运行在易受攻击的 Java 版本上的客户端以及恶意 TLS 服务器配合使用的方式。
 jitpass/jit
查找 Mac 上的明文机密,并将其移到 Touch ID 之后,在恰当时机注入,而不会破坏读取它们的工具。免费且本地优先。
 sensepost/assless-chaps
使用NT哈希数据库快速破解MSCHAPv2质询/响应
 acceis/crypto_identifier
用于渗透测试和CTF的密码工具 : 尝试使用多种算法和分组链接模式对数据进行解密。适用于快速检查未知密文和密钥字典。
 pspreverse/ftpm_attack
我们论文的代码与数据工件:“faulTPM: Exposing AMD fTPMs’ Deepest Secrets”