
 #1

 owasp/quantum-security-project
供应商中立的OWASP项目,映射量子时代安全风险,提供Top 10风险列表、缓解指南以及后量子密码迁移和量子平台安全的威胁模型。
 hakluke/haklistgen
将任意杂乱文本转换为可用于暴力破解的可用词表。
 ge0rg/memorizingtrustmanager
一个用于 Android Java 的"插件",允许向用户询问 SSL 证书
 p0dalirius/extractbitlockerkeys
一个系统管理或后渗透脚本,用于从域中自动提取 BitLocker 恢复密钥。

 noxxi/p5-ssl-tools
Perl 脚本,用于 SSL/TLS 分析:检查协议和密码套件支持、验证证书、测试 OCSP,并在 SMTP、HTTPS 和 STARTTLS 端点上检测 Heartbleed 漏洞。
 joedefen/dwipe
用于安全高效擦除Linux设备和分区的工具
 kudelskisecurity/cdf
一款针对密码学软件的自动化差异模糊测试工具,通过跨多种语言和平台的智能并行化测试,检测实现错误、合规失败和侧信道泄漏。
 thatcherclough/betterbackdoor
一个拥有众多功能的后门。

 russellromney/turbolite
SQLite VFS,支持来自 S3 的亚 100ms 冷 JOIN 查询,并具备页级压缩与加密功能
 nccgroup/pybeacon
一个用于处理Cobalt Strike信标的Python脚本集合
 rub-syssec/omen
基于马尔可夫模型的 C 语言密码猜测器,按概率枚举候选密码,优先生成最可能的密码,用于通过 Hashcat 或 John 进行哈希破解。
 wolfssl/wolfguard
FIPS 140-3 合规的 VPN 内核模块和用户工具,可直接替代 WireGuard,采用 AES-256-GCM、SHA2-256 和 SECP256R1 加密算法实现安全隧道。
 struppigel/portexanalyzergui
PortEx的图形界面,一款可移植可执行文件与恶意软件分析库
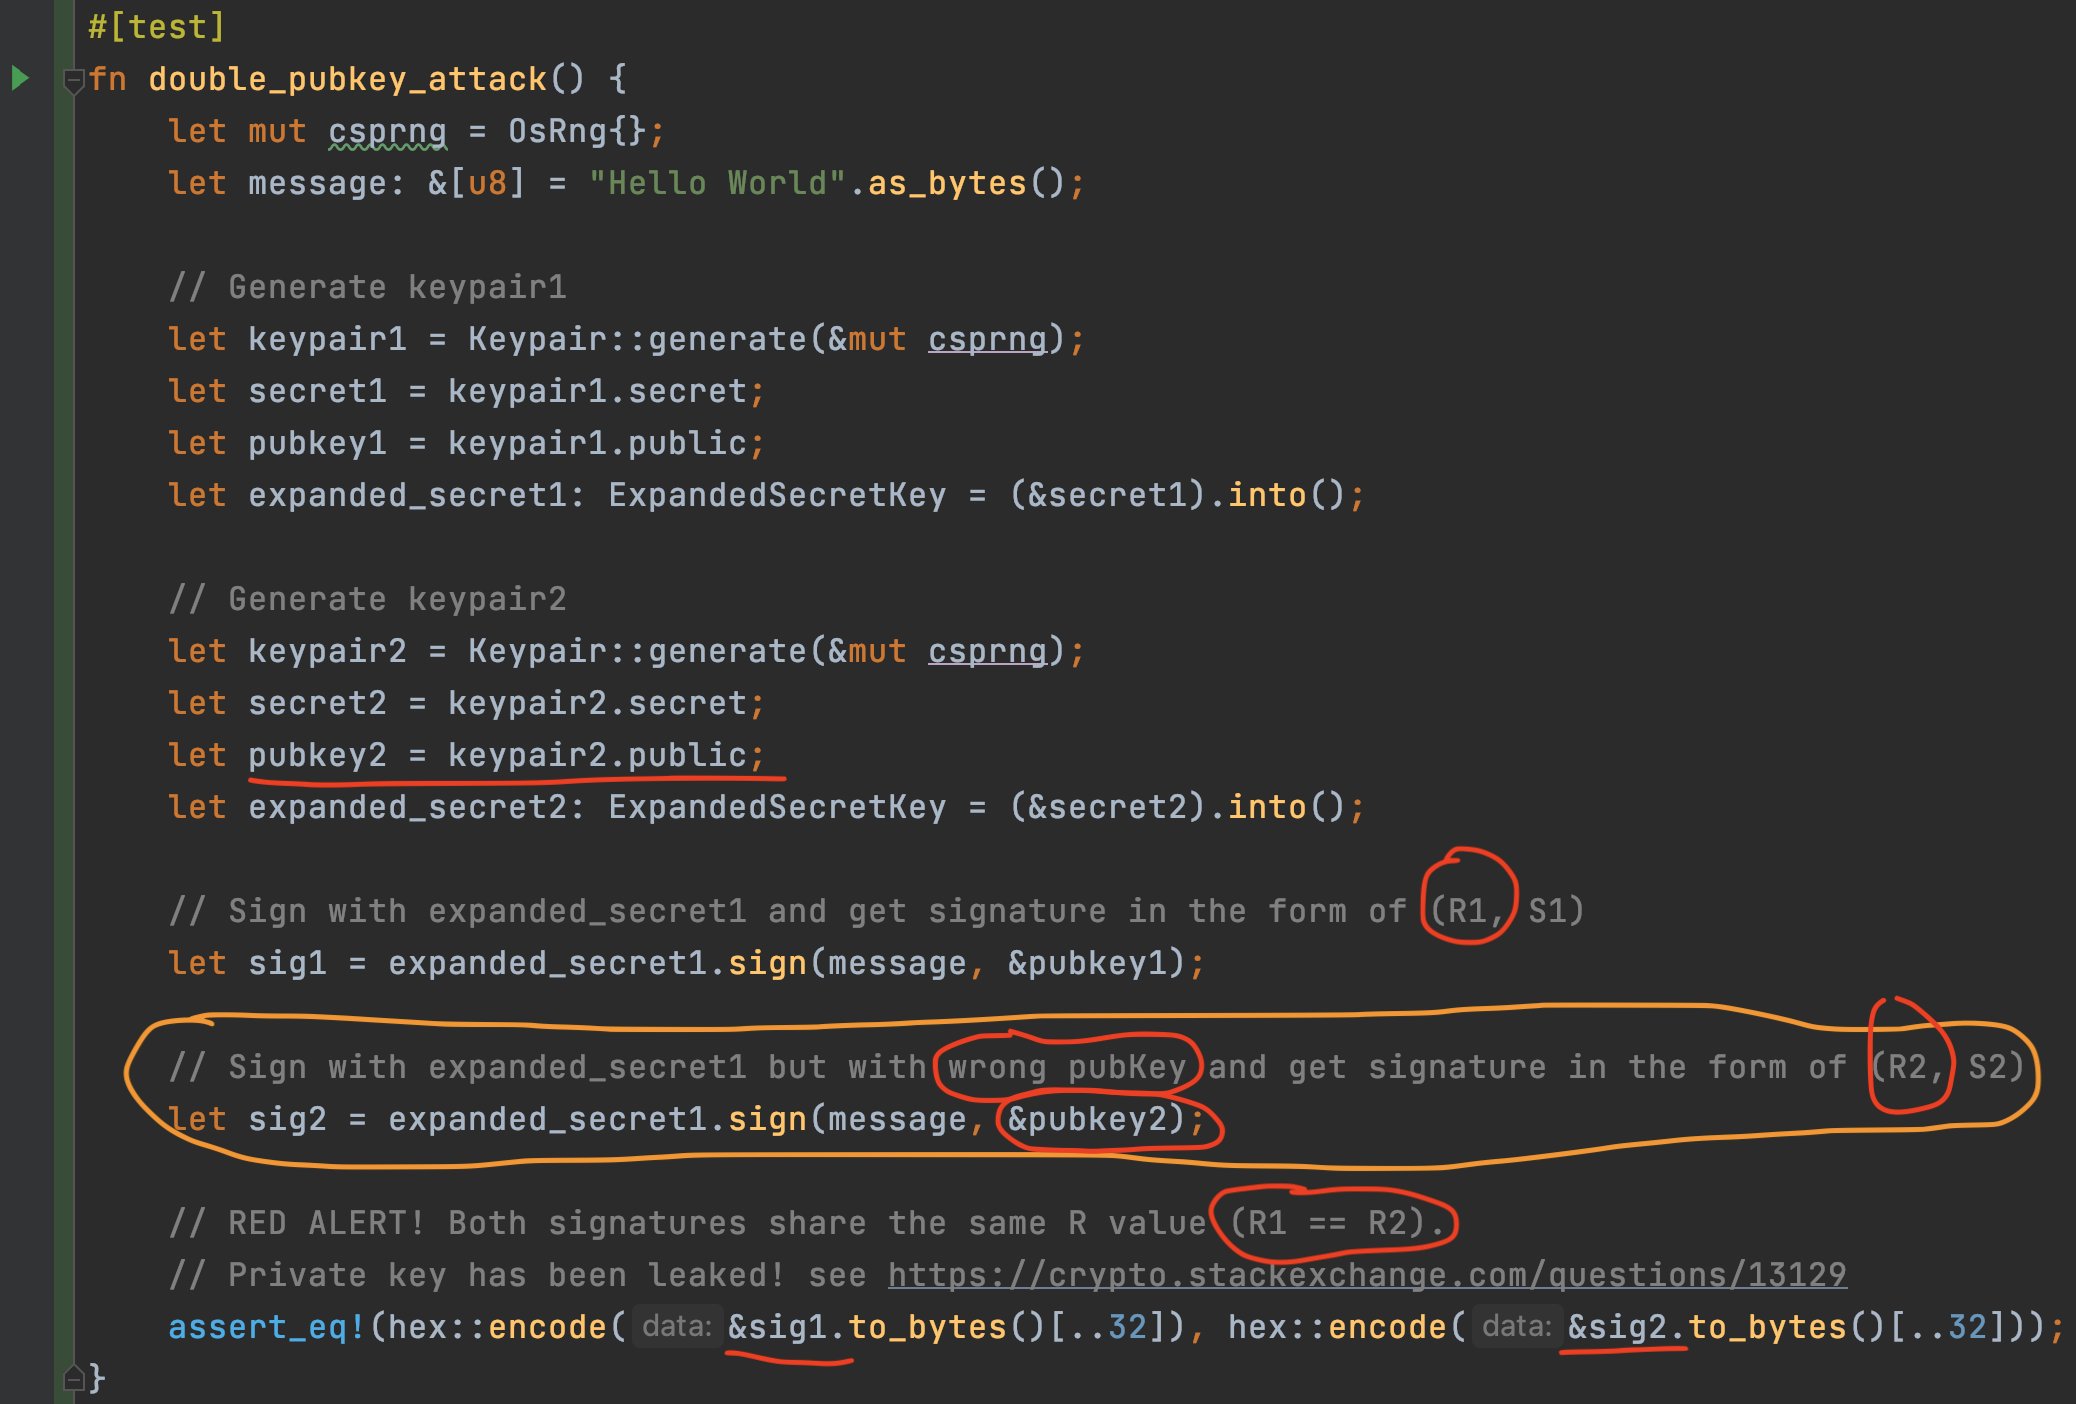 mystenlabs/ed25519-unsafe-libs
不安全的 ed25519 签名库列表
 rarecoil/pantagrule
从真实世界泄露的密码生成的大型hashcat规则集









