#1

 rajanagori/nightingale
Nightingale Docker for Pentesters 是一个专为渗透测试和漏洞评估定制的全面 Docker 化环境。它预配置了所有必要的工具和实用程序,用于高效的漏洞评估与渗透测试(VAPT),简化了安全专业人员的设置流程。
 getkern/kern
Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…
 rderaison/bromure
面向智能体编程和网页浏览的恰当沙盒隔离
 elttam/semgrep-rules
静态分析安全规则,用于跨 Java、Go、Python、C#、Kotlin、PHP、Kubernetes 和 GitHub Actions 的漏洞检测与以审计为重点的代码审查。
 evict/poc_cve-2018-1002105
CVE-2018-1002105 的概念验证漏洞利用,针对 Kubernetes API 服务器。支持通过 exec、portforward 或 attach 方法进行已认证和未认证的权限提升,以转储机密信息或获取 cluster-admin 权限。
 cynative/cynative
只读 AI 代理,可查询你的云、代码和运行时基础设施,以发现错误配置、泄露的机密和权限提升路径,并提供经过验证、有证据支持的结果。
 capsulerun/capsule
安全的运行时环境,用于对AI代理任务进行沙箱隔离。在隔离的WebAssembly环境中运行不受信任的代码。
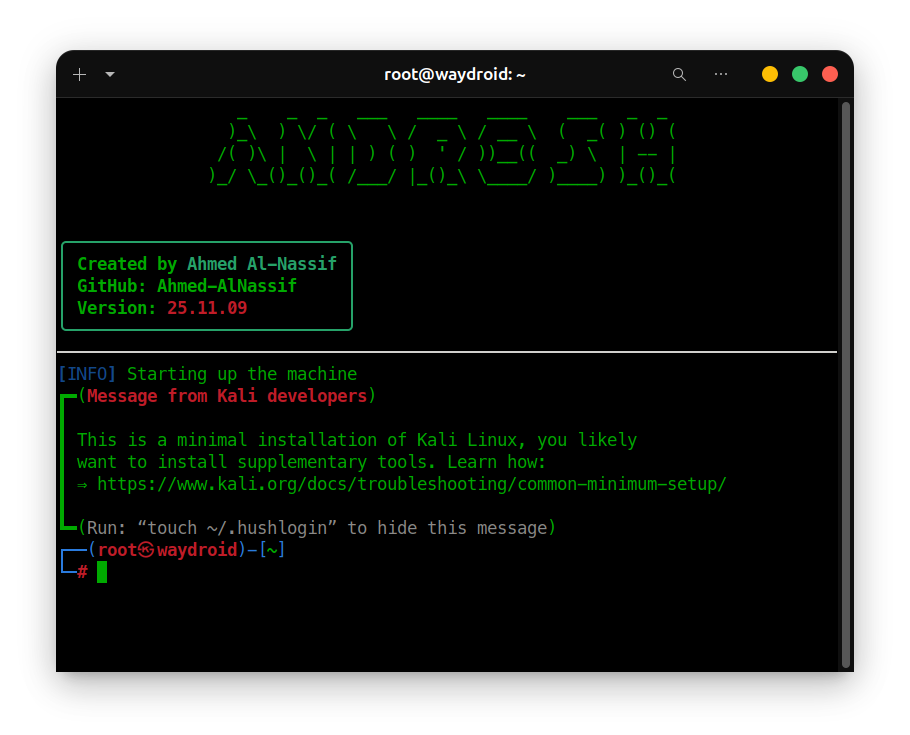 ahmed-alnassif/androsh
AndroSH 免Root 通过 Shizuku/ADB 在 Android 上运行多发行版 Linux - 运行 Arch、Fedora、Alpine、Debian、Ubuntu、Kali、Void、Manjaro、OpenSUSE 和 Chimera,具备完整的系统集成、proot 隔离与…
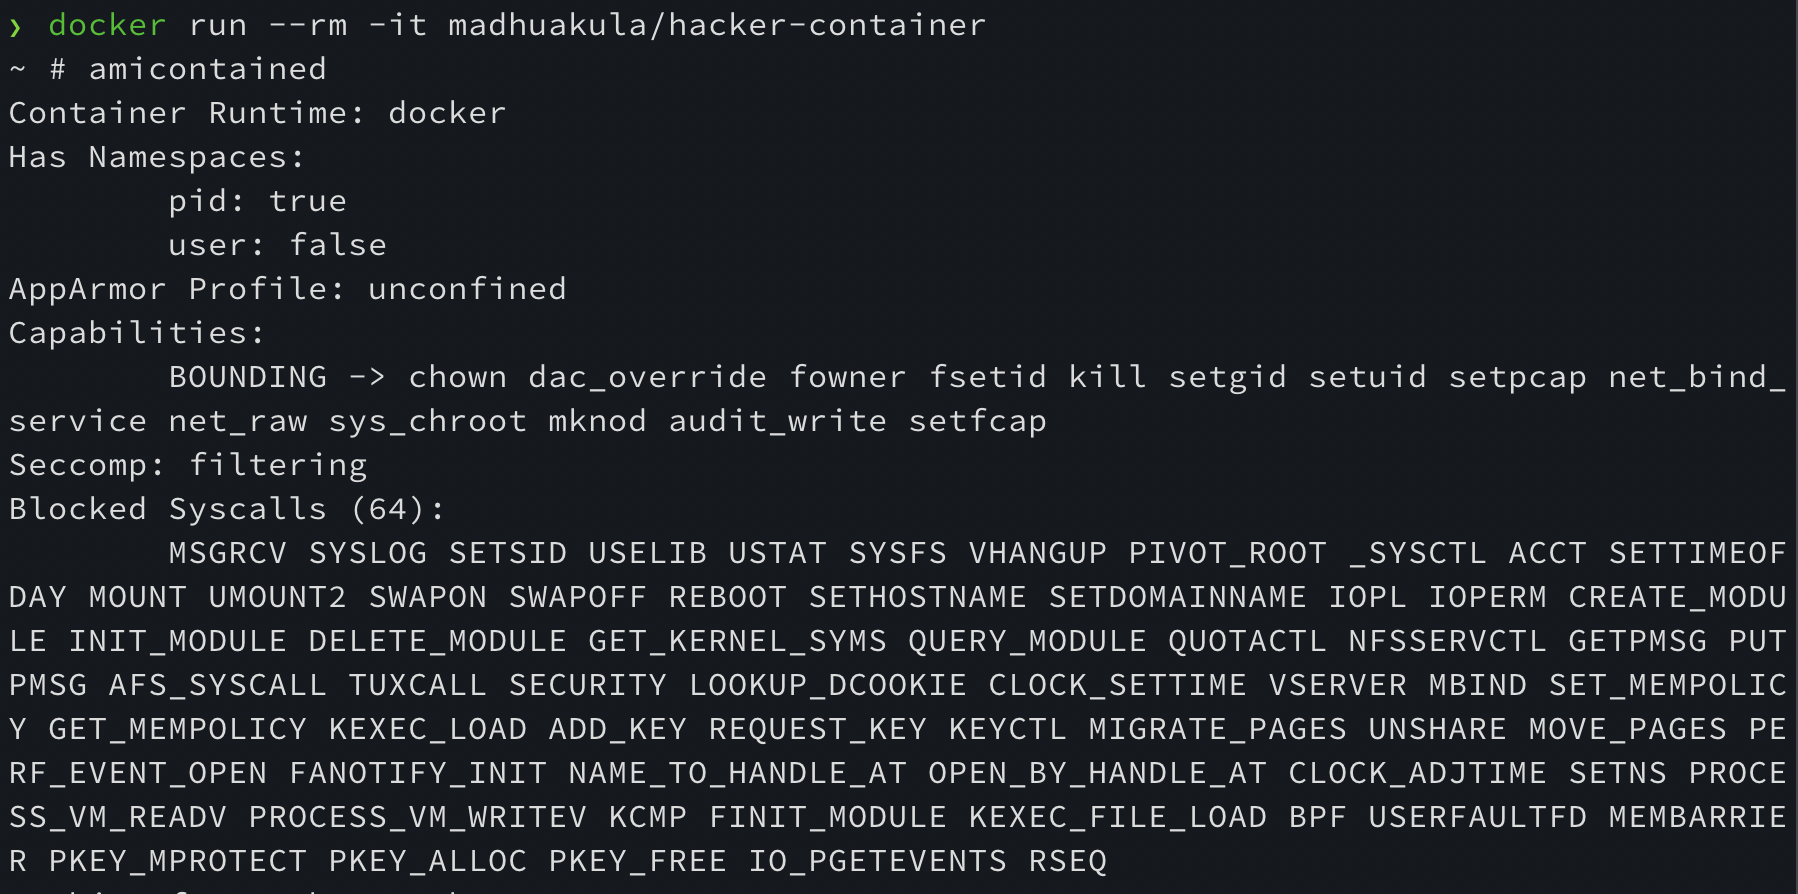 madhuakula/hacker-container
云原生安全的瑞士军刀容器。包含所有用于攻击和保护容器、Kubernetes集群以及云原生工作负载的有用工具/命令的容器。
 star-sg/presentations
精选的进攻性安全会议幻灯片合集,涵盖内核与移动端漏洞利用、虚拟机/容器逃逸,以及模糊测试/漏洞研究。
 cr0nx/awesome-linux-attack-forensics-purplelabs
本页面是围绕高级 Linux 攻击、检测与取证技术及工具所持续开展的实践性研究的成果。
 skorokithakis/stavrobot
An AI personal assistant with a focus on security.
 cybereason-public/owlsm
基于eBPF的Linux内核内Sigma规则引擎。专注于预防能力。
 canyonroad/agentsh
Execution-Layer Security (ELS) 面向AI代理——策略强制型shell,带审计功能。
 metarget/k0otkit
k0otkit是一种通用的后渗透技术,可用于针对Kubernetes集群的渗透攻击。
 k8scout/k8scout
将一个单一的二进制文件放入一个被攻破的Kubernetes pod中,立即映射出所有现实的攻击路径:集群管理员、节点逃逸、秘密窃取和云IAM接管。
 linnix-os/linnix
基于eBPF的Linux可观测性,具备AI事件检测能力。采用AGPL-3.0许可证。