#1
 chenaotian/cve-2022-0492
CVE-2022-0492 Linux 内核容器逃逸(通过 cgroup release_agent)的详细技术分析与可用漏洞利用,包含分步实验环境搭建与缓解措施指南。
 bgeesaman/subpath-exploit
CVE-2017-1002101 的分析文章及示例“漏洞利用”/逃逸
 greyorder/cve-2021-21978
CVE-2021-21978 exp
 masasron/copyescape-cve-2026-17106
针对博客文章《CopyEscape:利用 docker cp 接管 Docker 主机》的 PoC 仓库
 qi4l/cve-2026-31431-container-escape
针对 runC 中 CVE-2026-31431 的概念验证容器逃逸漏洞利用,演示权限提升和命名空间突破,用于安全研究和测试。
 nccgroup/insject
insject 是一款用于探查容器的工具。它使您能够在容器或任意 Linux 命名空间组合中运行任意命令。
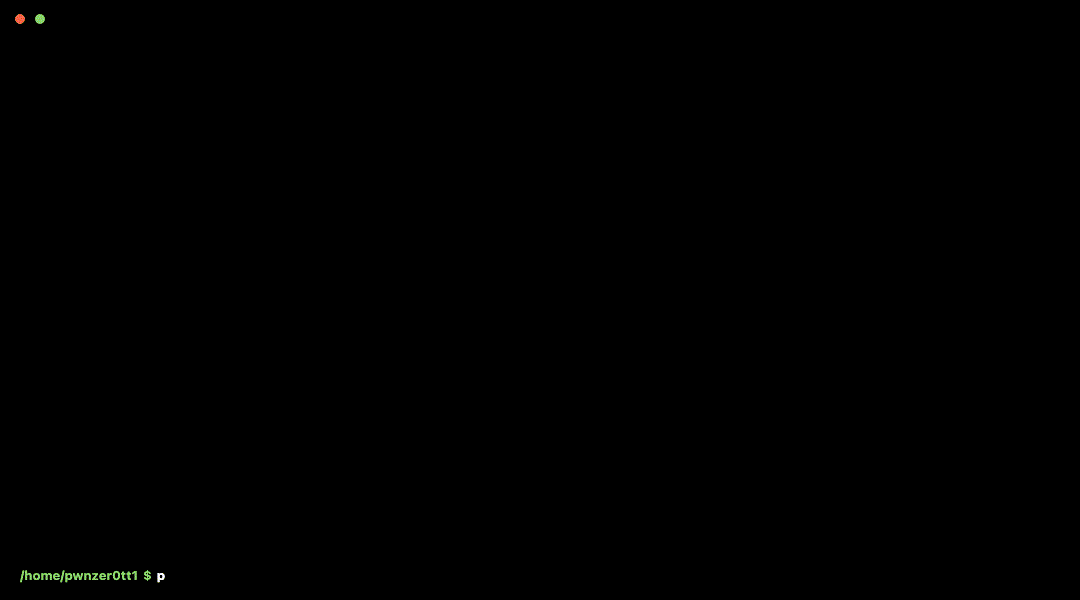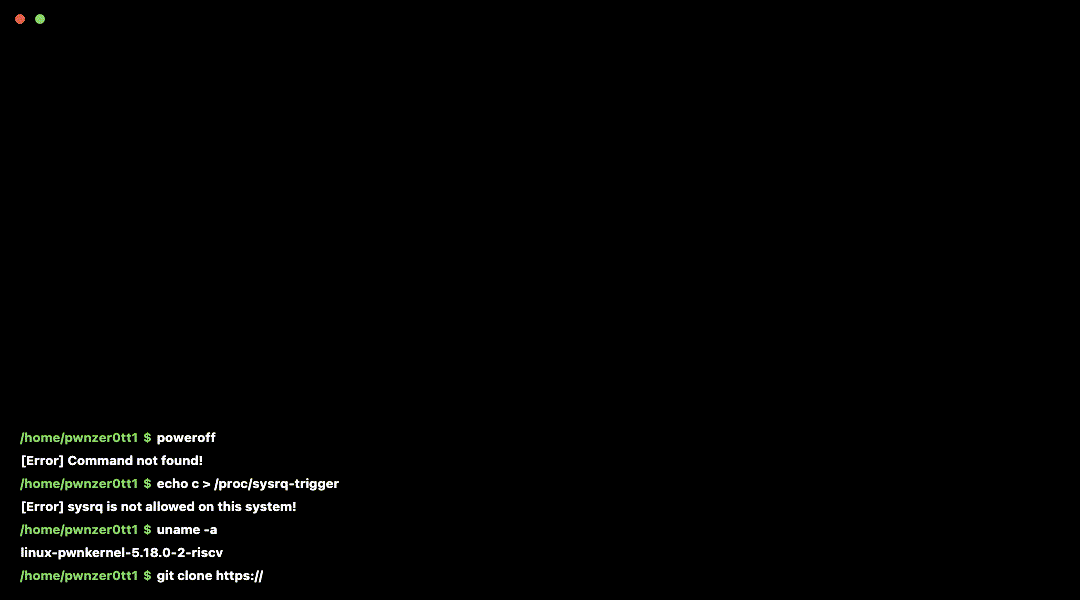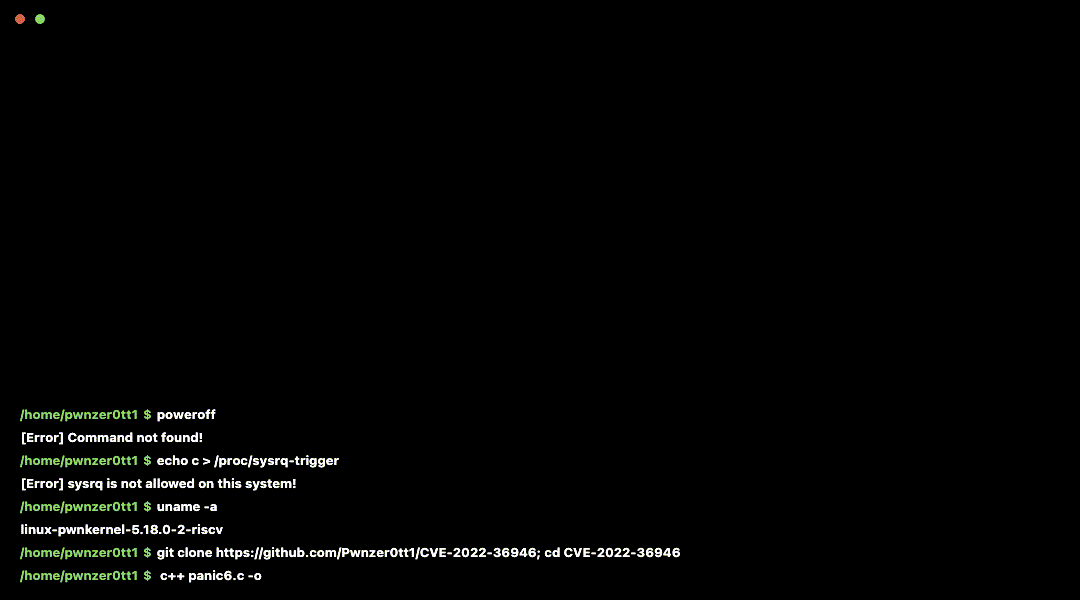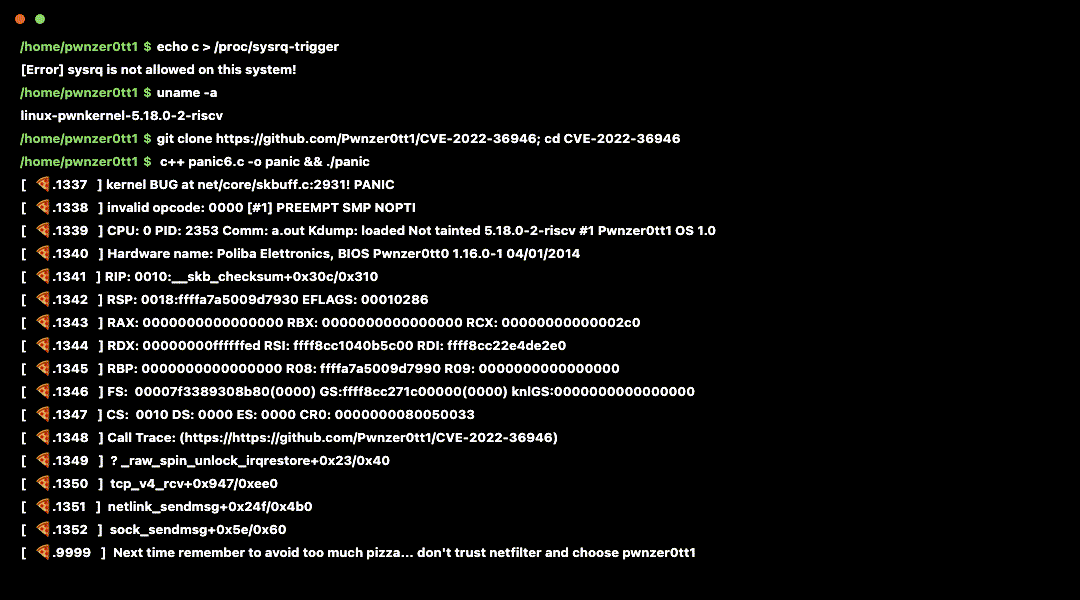 pwnzer0tt1/cve-2022-36946
CVE-2022-36946 在 netfilter_queue 中的 Linux 内核恐慌
 sgkdev/ptrace_may_dream
CVE-2026-31431-killed 页缓存漏洞利用 — 在共享同一镜像层的容器中执行代码
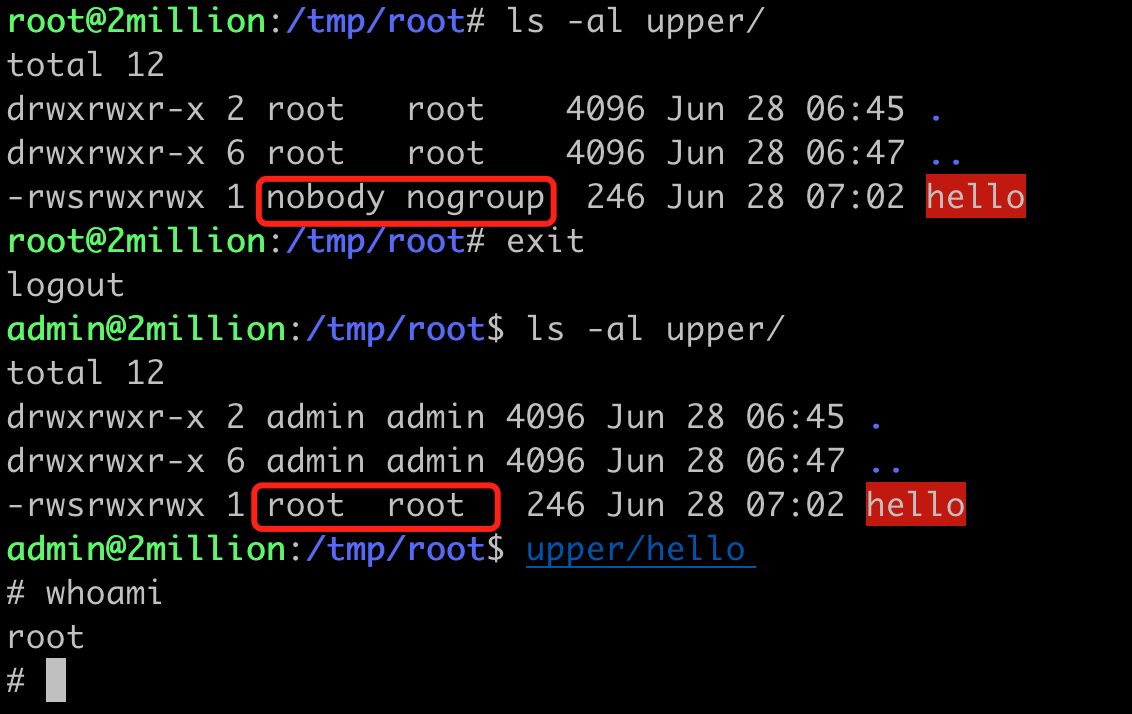 fanxiaoyao66/cve-2023-0386
非常简单的CVE-2023-0386's exp and analysis.Use c and sh.
 jas502n/cve-2019-5736
CVE-2019-5736 的漏洞利用程序:通过 docker exec 触发的 runc 容器逃逸,用载荷覆盖主机 docker-runc 二进制文件。
 nccgroup/abstractshimmer
containerd 中 CVE-2020-15257 的概念验证。
 sofianehamlaoui/cve-2022-0492-checker
一个用于检查容器环境是否容易受到通过CVE-2022-0492导致的容器逃逸漏洞影响的脚本。
 spiralbl0ck/cve-2023-1206-cve-2025-40040-cve-2024-49882
3个Linux内核漏洞链,用于安全通信应用,利用侧信道建立密钥并建立隐蔽通道;
 jpts/cve-2025-23266-poc
针对CVE-2025-23266(NVIDIAScape)的概念验证漏洞利用,针对NVIDIA AI容器运行时。演示通过GPU驱动程序漏洞实现容器逃逸。
 securityronin/memory-forensic
浏览任意内存转储。发现隐藏之物。通过单个静态 Rust 二进制文件进行 Linux + Windows 内核取证——无需 Python。
 ricterz/pie-stack-clash-cve-2017-1000253
在容器中演示 CVE-2017-1000253
 agppp/cve-2019-5736-poc
getshell 测试