#1
 percivalll/dirty-frag-kubernetes-poc
概念验证,演示如何通过利用 Dirty Frag(CVE-2026-43284)内核页缓存损坏,借助共享镜像层和特权 DaemonSet 在 Amazon EKS 上实现容器逃逸。
 zenzue/cve-2025-9074
CVE-2025-9074 的概念验证利用代码,演示了在 Windows 上通过暴露的 Docker Engine API 实现容器到主机的文件写入。仅供授权测试和教育用途。
 kagami/docker_cve-2015-2925
Docker + CVE-2015-2925 = 从 --volume 中逃逸
 shaoshi17/cve-2025-9074-docker-exploit
一个功能强大的 Docker 远程 API 漏洞利用工具,用于 CVE-2025-9074 漏洞的安全研究和测试。
 m4xsec/cve-2026-31431-rce-exploit
CVE-2026-31431 的本地权限提升漏洞利用程序,针对 Linux 内核 AF_ALG 逻辑缺陷,允许非特权用户向页缓存写入 4 字节并获取 root 权限。包含 PoC 脚本和缓解措施指南。
 t1erno/cve-2022-0492-docker-breakout-checker-and-poc
Docker 逃逸检测器及基于 CAP_SYS_ADMIN 和用户命名空间的概念验证 (CVE-2022-0492)
 0xblackash/cve-2026-43499
CVE-2026-43499
 v0wkeep3r/cve-2024-21626-runcpoc
针对 CVE-2024-21626 的概念验证,这是一个 runc 容器逃逸漏洞。包含验证脚本、两种利用方法(cron 反弹 shell 和命令替换),以及对根本原因和补丁的分析。
 r0binak/cve-2024-0132
CVE-2024-0132 – 完全武器化的 NVIDIA Container Toolkit 漏洞利用
 cdxiaodong/cve-2024-21626
CVE-2024-21626 runc 容器逃逸的概念验证漏洞利用,通过泄露的文件描述符和 process.cwd 操纵实现主机文件系统访问。
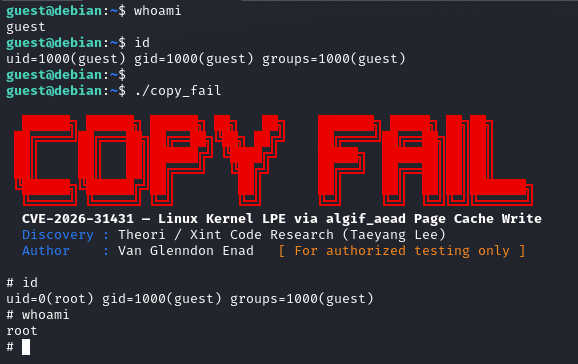 sl4ck0th/cve-2026-31431-poc
CVE-2026-31431 的概念验证漏洞利用程序,一种通过 AF_ALG 页缓存写入实现 Linux 内核本地权限提升的漏洞,可在主流发行版上获取 root 权限。
 kianabin/cve-2022-0847-container-escape
CVE-2022-0847 used to achieve container escape 利用CVE-2022-0847 (Dirty Pipe) 实现容器逃逸
 yanxinwu946/cve-2026-46331
CVE-2026-46331 act_pedit 页缓存损坏漏洞利用,附带 Alpine PIE 修复
 ssst0n3/poc-cve-2024-0132
CVE-2024-0132的概念验证漏洞利用,通过NVIDIA容器工具包实现容器逃逸,允许从容器内部访问宿主文件系统并调用Docker守护进程API。
 jpts/cve-2022-0847-dirtypipe-container-breakout
针对CVE-2022-0847(DirtyPipe)的概念验证漏洞利用,通过内核权限提升实现容器逃逸。包含演示和技术博客参考。
 666asd/cve-2024-23653
概念验证,演示CVE-2024-23653——一种通过恶意Dockerfile前端实现的BuildKit容器逃逸,利用buildctl检查进程能力。
 sandraschi/copy-fail-mcp
CVE-2026-31431 Copy Fail — 通过 MCP 的 Linux 内核 LPE 测试工具