
 #1

 first-john/cve_2026_frag_family_fix
CVE-2026-46300 / CVE-2026-43500 / CVE-2026-31431 / CVE-2026-43284 golang 热修复
 philippeabraxas-jpg/tbp-network
TBP协议的理论与实现,用于在小型到开放网络环境中保障网络化AI的安全
 eh-amish/windows-defender-security-auditor-cve-2026-50656-
适用于 Windows 终端和服务器的只读 PowerShell 安全审计工具:检查 Defender 配置、补丁状态、凭据、持久化、网络遥测,并搜寻已知攻击活动的 IOC(入侵指标)。
 ctzisme/copyfail-guard
检测并缓解 Linux 系统上的 CVE-2026-31431(复制失败)。
 ishankaru/cve-2026-23111-nftables-lab
暴露检查器和安全的可丢弃虚拟机实验环境,用于 CVE-2026-23111(Linux nf_tables 释放后使用本地权限提升)。防御性:检测、缓解、多发行版实验环境。不含漏洞利用代码。
 verveindustrialprotection/cve-2021-44228-log4j
提供BigFix Fixlets和分析,以检测Windows和Linux系统上的Log4j漏洞(CVE-2021-44228、CVE-2021-45046、CVE-2021-45105),具有多种检测方法用于分类和修复。
 technion/netscaler_scanner
与 CVE-2026-88771 和 CVE-2026-88772 相关的工具
 hackwarts12/escepcion
被动式 AD CS 审计器,通过只读 LDAP/ACL/注册表检查检测 ESC1–ESC16 和影子凭证(Shadow Credentials),提供按优先级排序的修复建议与可直接接入 SIEM 的输出。
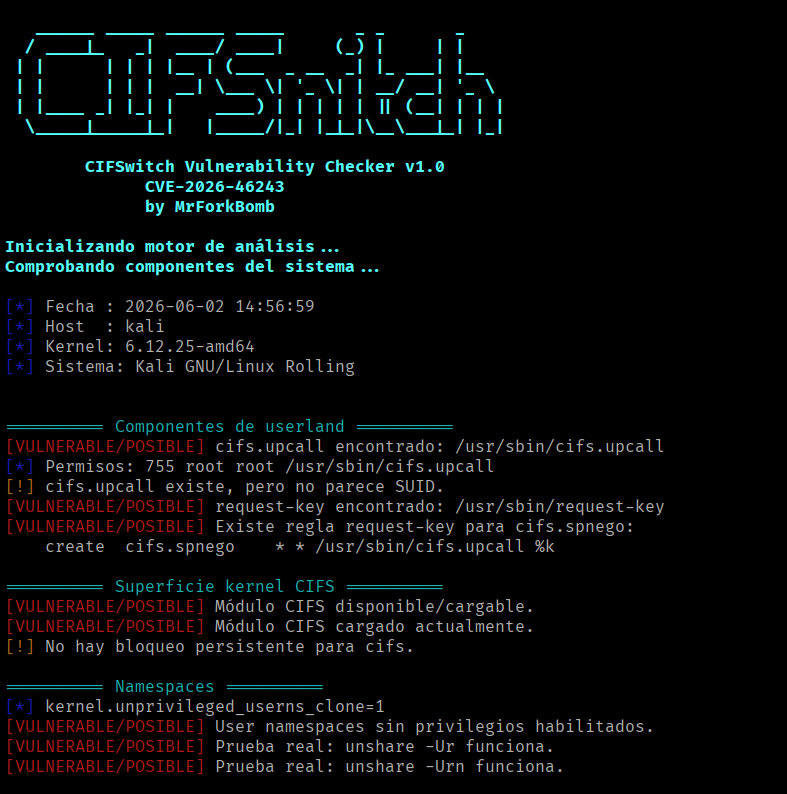 mrforkbomb/cifswitch-checker-cve-2026-46243
用于检查Linux CIFSwitch漏洞(CVE-2026-46243)是否影响我们的脚本。检测潜在易受攻击的配置和缓解措施,而无需执行漏洞利用。
 rjt-gupta/cve-2021-33104
CVE-2021-33104——Intel(R) OFU软件中的不当访问控制
 completetech-security/netscaler-cve-2026-88776-check
用于 CVE-2026-88776 的离线 NetScaler ADC / Gateway 证据检查工具。报告固件与配置证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 dumbmachine/cloud-doctor
一条命令即可评估整个云账户——涵盖配置错误、缺失的可观测性及安全态势。
 zenzue/cve-2025-50154
PowerShell 工具包,用于审计、加固和搜寻不安全的 NTLM/SMB 使用情况,解决 CVE-2025-50154 凭证泄漏风险,包含事件日志分析和检测查询。
 completetech-security/flowise-cve-2026-69254-check
针对 CVE-2026-69254 的离线 Flowise 证据检查工具。用于收集 Flowise 版本与配置证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不包含漏洞利用载荷。
 ridsoliveira/fix-cve-2023-36884
用于应用微软推荐的基于注册表的CVE-2023-36884解决方法的PowerShell脚本,缓解Windows系统上的远程代码执行风险,直至官方补丁发布。
 rhymeswithmogul/set-zerologonmitigation
保护您的域控制器免受Zerologon (CVE-2020-1472)攻击。
 spookey007/ssh-hardening
SSH 加固









