
针对 CVE-2026-69254 的离线 Flowise 证据检查工具。用于收集 Flowise 版本与配置证据。独立 Python 实现;支持 JSON/CSV/HTML 报告;不包含漏洞利用载荷。





针对 Flowise nodeVMOptions 沙箱覆盖漏洞的离线版本排查
(CVE-2026-69254,GHSA-3769-jgqc-cxm7;npm 包 flowise 和 flowise-components)。
flowise-cve-2026-69254-check 是一个单文件、仅使用标准库的 Python 3.10+ 检查工具,用于检测 CVE-2026-69254。
它会将上报的 flowise / flowise-components 版本、package-lock.json 条目,或由运维人员编写的少量
清单,与安全公告中的受影响版本和修复版本进行比对,并输出 CSV、JSON 或离线 HTML 报告。
该工具仅支持离线运行。它只读取 JSON,从不运行 npm,从不导入或执行 Flowise 或任何包代码,
从不连接目标,也从不将自定义函数代码提交到任何地方。该安全公告基于版本,因此
没有网络模式。
[!IMPORTANT] 版本匹配只是证据,而非证明。
potentially_affected并不代表已确认可利用,而fixed_version_reported也不保证正在运行的进程已打补丁。每个结果都带有exploitability: not_tested。锁文件描述的是安装时解析出的内容,而非已部署进程实际加载的内容。
npm 或 Flowise 安装。该检查工具只有一个文件。python flowise_cve_2026_69254_check.py --version 3.1.2
python flowise_cve_2026_69254_check.py --version 3.1.3 --package flowise-components --format json
python flowise_cve_2026_69254_check.py --inventory package-lock.json --format html --output report.html
python flowise_cve_2026_69254_check.py --inventory inventory.example.json --fail-on-finding
python flowise_cve_2026_69254_check.py --deployment-export examples/deployment.json --format json
在 Python 命令为 python3 的系统上,请替换为 python3。--version、--inventory 或 --deployment-export 中至少需要提供一个。默认情况下,报告以 CSV 格式输出到 stdout;可使用 --format 和 --output 更改此行为。
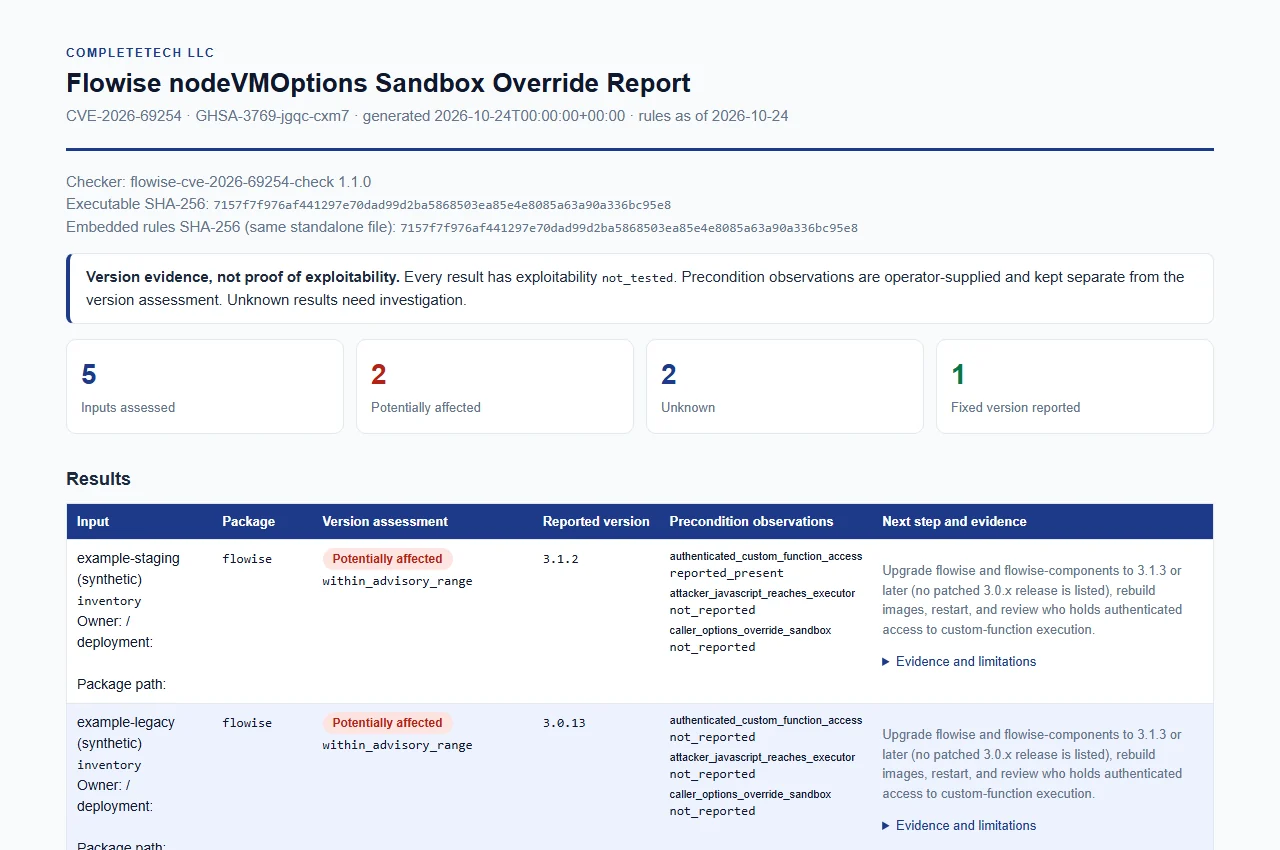
基于 inventory.example.json 构建的合成示例,标签为虚构。 查看 HTML。
输入仅按 JSON 解析,且绝不会被执行。输入有大小限制(每个文件 16 MiB,每次运行最多 10,000 条结果)。 字段级规则、可接受的 lockfile 版本以及被拒绝的结构详见 docs/REFERENCE.md。
--version VERSION(可重复)配合 --package 以及可选的 --build-source 和 --observe KEY=yes|no|unknown。--inventory FILE(可重复):一个 npm package-lock.json / npm-shrinkwrap.json(lockfile v1、v2、v3)、一个
package.json(仅声明,始终为 unknown),或
inventory.example.json 中的小型检查器清单。--deployment-export FILE(可重复):经过脱敏的管理员导出,包含部署、所有者和镜像
标签;请参阅下一节。python flowise_cve_2026_69254_check.py --deployment-export examples/deployment.json --format json
此模式读取显式、列入允许列表的管理员导出,而非原始 Docker inspect 输出或 Kubernetes 清单。环境、命令、注册表凭据及无关字段均被拒绝。不会执行或拉取任何容器或 应用程序。
格式。 合成格式(examples/deployment.json)必须恰好包含
deployment_metadata_version: 1 和一个 deployments 列表。
deployment_id,在同一次运行中提供的所有导出中唯一。owner(128 个字符)和 image_digest(sha256: 加 64 个小写十六进制数字)是可选的、
由操作员提供的标签。packages 包含独立条目,带有 package、version 和/或 version_candidates、可选的
相对 install_path,以及使用现有已记录键的包特定 observations。前置条件
观察结果绝不会从一个组件转移到另一个组件。unknown 覆盖行。如何解读结果。
deployment_metadata_unverified,且不证明任何包来源。unknown,包括受影响和修复
范围内的数字。此模式无法确立不存在发现项,也无法将某个版本清除为已修复。--fail-on-finding 不会标记 unknown 行,因此请显式审查这些行,或应用
感知 unknown 的下游策略。unknown,精确的实例观察结果保持完整。输出。 JSON 添加 deployment_groups,包含所有者、部署和镜像标识,以及对
原始从零开始的结果索引的引用。它不会合并实例或做出聚合安全判定。JSON 和
CSV 在每个结果上保留 deployment_id、owner、image_digest 和 install_path;HTML 显示组
标签并进行转义。这些标签是有意可报告的运营者元数据,因此请提供经过清理的 ID 和
团队名称,而非客户信息或凭据。
该工具版本为 1.1.0,在现有 inventory schema 1 下具有附加报告字段;规则边界、
日期和本地 exploitability: not_tested 保持不变。
| 参数 | 默认值 | 描述 |
|---|---|---|
--version VERSION | 无 | 要评估的报告版本;可重复。 |
--package {flowise,flowise-components} | flowise | --version 值对应的包。 |
--build-source VALUE | unknown | --version 值的来源声明。 |
--observe KEY=yes|no|unknown | 无 | 操作员报告的 --version 行前置条件;可重复。 |
--inventory FILE | 无 | Lockfile、package.json 或检查器 inventory;可重复。 |
--deployment-export FILE | 无 | 经过清理的部署/所有者/镜像包元数据;可重复。 |
--format csv|json|html | csv | 输出格式。 |
--output PATH | stdout | 写入新文件;除非使用 --force,否则拒绝已存在的文件。 |
--force | 关闭 | 替换已存在的输出文件。 |
--brand NAME | CompleteTech LLC | HTML 报告中的组织名称(已转义)。 |
--fail-on-finding | 关闭 | 当任何结果为 potentially_affected 时以 1 退出。 |
--checker-version、--help | 打印检查器版本 / 用法。 |
version_status | 含义 |
|---|---|
potentially_affected | 从 3.0.5 到 3.1.2 的普通稳定版本。未确认可利用性。 |
fixed_version_reported | 等于或高于 3.1.3 的普通稳定 3.x 版本。不保证已验证补丁。 |
unknown | 缺失、格式错误、预发布、部分、仅范围、厂商/自定义构建、冲突、低于 3.0.5,或主版本号不是 3。 |
unsupported_runtime 未被使用:未找到该包的厂商生命周期证据,因此旧版本被报告为 unknown,而不是被声明为不受支持。
每个结果中都将三件事分开保留:
version_status(由 version_basis 给出原因):仅表示版本比较。precondition_observations:操作员报告的关于部署的事实(已认证的自定义函数访问、攻击者 JavaScript 到达 executeJavaScriptCode、调用方选项覆盖沙箱策略)。它们为 reported_present、reported_absent 或 not_reported,且从不改变 version_status。exploitability:始终为 not_tested。| 公告快照(审查于 2026-10-24) | 值 |
|---|---|
| 包 | flowise、flowise-components(同一漏洞利用,同一边界) |
| 受影响(公告包表) | <= 3.1.2 |
| 已修补 | 两个包均为 3.1.3 |
| 发布 | 2026-07-29(厂商仓库公告发布);全球公告数据库、CVE 记录和 NVD 显示为 2026-08-04(GitHub Advisory Database 审查和 CVE 发布) |
| 检查器规则 | >=3.0.5 <=3.1.2 可能受影响;<3.0.5 未知 |
公告正文称 >= 3.0.5 至 3.1.1 的部署受到影响,而其包表没有下界,上界为 3.1.2。以该表设定上边界。上游标签 [email protected] 不包含易受攻击的覆盖行,而 [email protected] 包含,因此低于 3.0.5 的版本被保留为 unknown,而不是称为干净。每条规则的来源见 docs/REFERENCE.md。
公告描述了已认证用户利用自定义函数端点进行利用的情况:
executeJavaScriptCode此检查器不探测这些内容。它记录您报告的内容,且从不提交自定义函数代码。







