#1
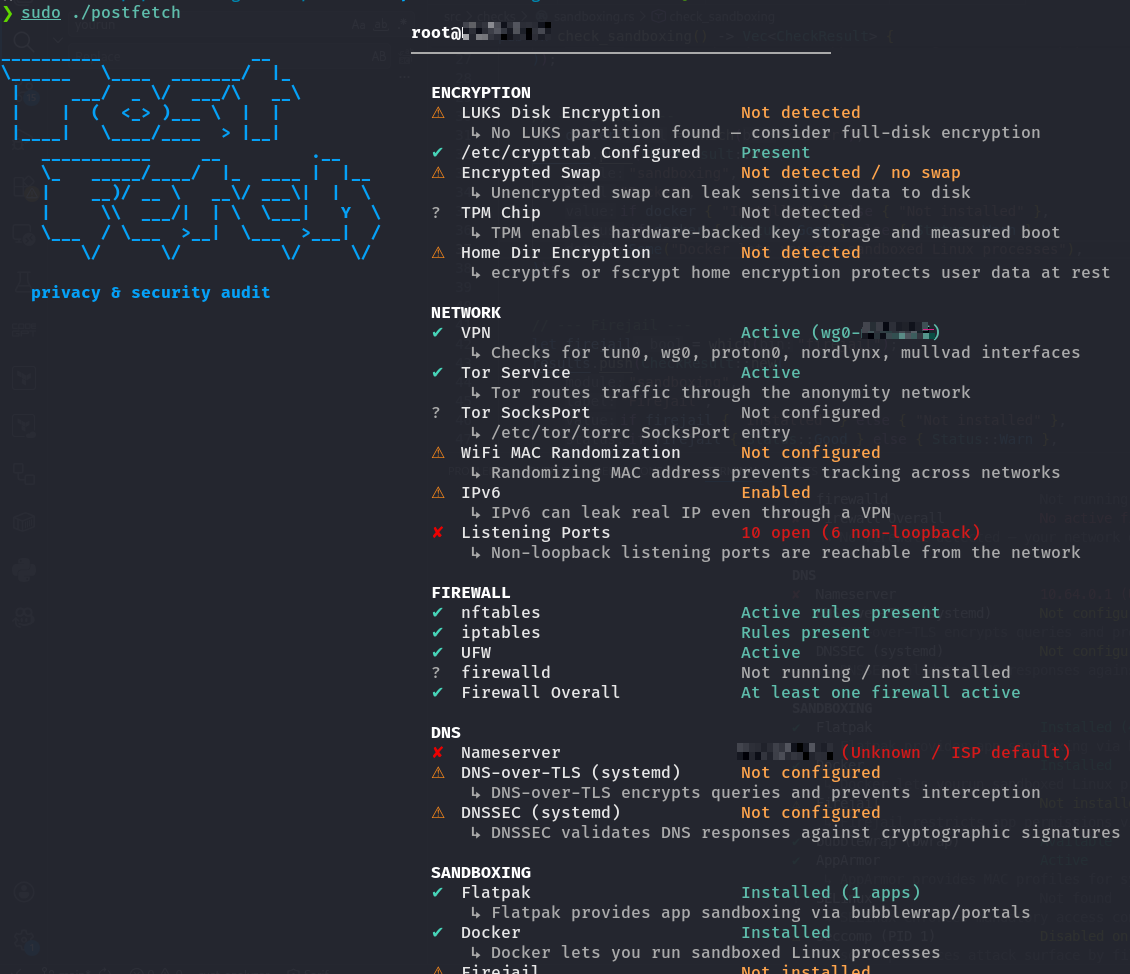
 r3drun3/postfetch
类似于 fastfetch,但专注于安全与隐私。
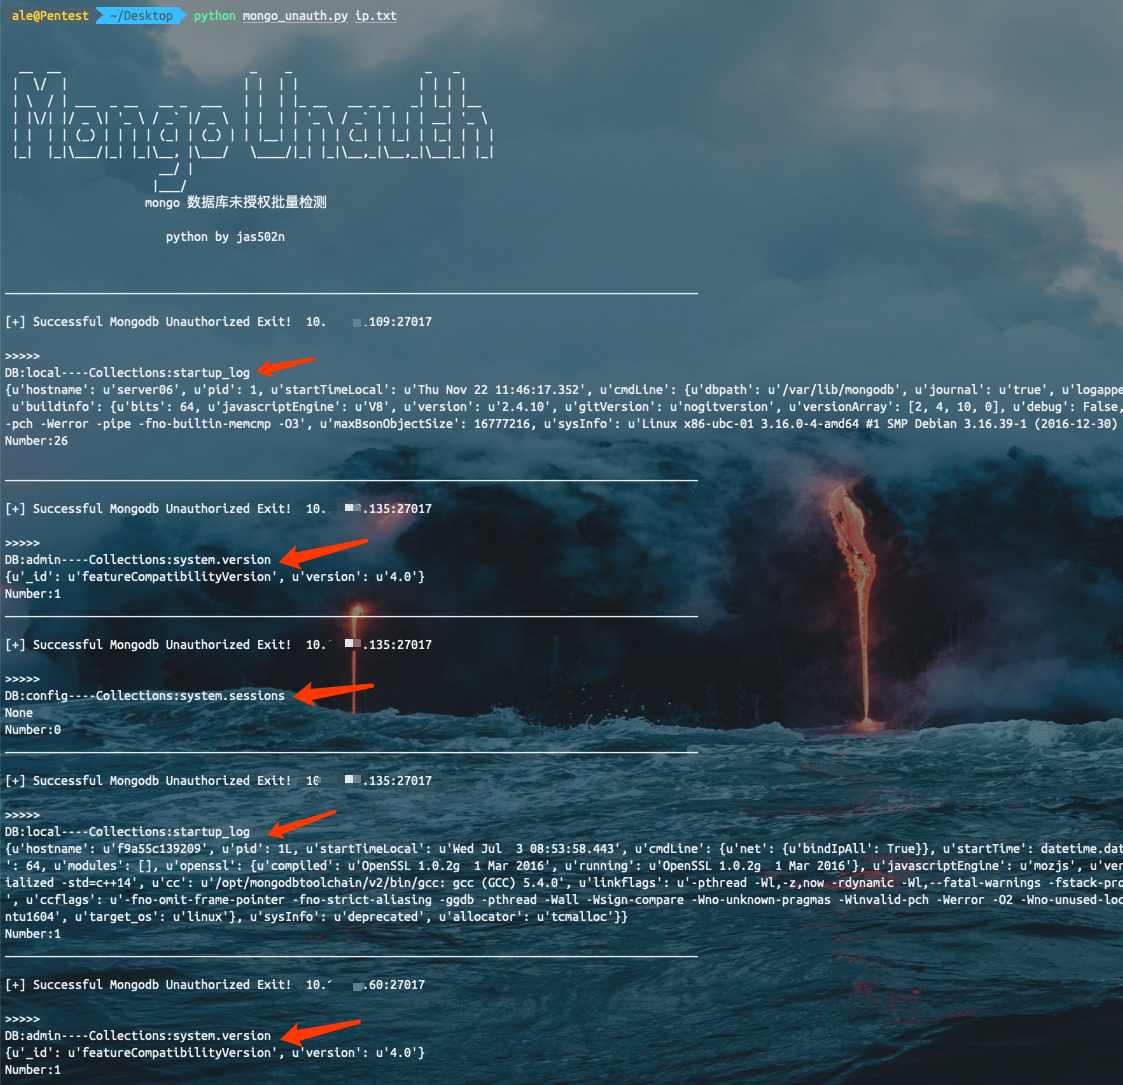 jas502n/unauthorized-tools
Batch Unauthorized Access Detection Script
 cspf-founder/api-scanner-docker
自动化API安全测试工具,利用OpenAPI/Swagger规范和WSDL文件扫描REST和SOAP API中的漏洞。部署包含OWASP ZAP、MariaDB和MongoDB的完整技术栈。
 corelight/corelight-ansible-roles
Corelight-Ansible-Roles 是一组 Ansible Roles 和 playbook 的集合,用于安装、配置、运行和管理各种 Corelight、Suricata 和 Zeek 解决方案。
 roddhjav/apparmor.d
包含1500多个AppArmor配置文件的综合集合,用于限制Linux系统进程、桌面和服务,支持多种发行版和桌面环境。
 password123456/ssl-certificate-expiry-date-checker
扫描SSL/TLS证书的到期日期、颁发者详情和OCSP状态。通过Webhook、Telegram或Slack发送通知。支持每个域名使用代理,并生成详细日志。
 tarraschk/cve-2023-36884-checker
用于检查 CVE-2023-36884 加固情况的脚本
 abraxas/signal-server-dropwizard-admin
Signal-Server v20261007.0.0 - 高危 - 远程 - 权限残留 - 未授权 Dropwizard 管理端 :8081
 ochebotar/copy-fail-cve-2026-31431-detection-probe
用于 CVE-2026-31431 "Copy Fail" 和 CVE-2026-43284 "Dirty Frag" 的安全检测工具——Linux 内核 algif_aead 模块中的本地权限提升漏洞,自 2017 年以来影响所有主要发行版。
 eugexo/security-baseline-ubuntu
面向生产环境的 Ubuntu 24.04/26.04 LTS 安全基线加固指南。内核隔离、紧急恐慌按钮、自定义 AppArmor/Firejail 0.9.80 与 Bubblewrap、无根 Docker、AIDE 完整性检查、Lynis 审计,以及安全硬件(YubiKey/Ledger)。支持…
 gquere/cve-2019-6693
解密FortiGate配置机密(CVE-2019-6693),针对6.2.0以下版本,从导出的配置文件中提取加密密码和密钥,使用唯一或自定义密钥。
 penteraio/cve-2022-22948
CVE-2022-22948扫描器,这是VMWare vCenter中的一个信息泄露漏洞。
 synacktiv/cve-2020-9289
解密使用与CVE-2020-9289相关的默认硬编码密钥加密的可逆机密,适用于FortiAnalyzer/FortiManager(与CVE-2019-6693的唯一区别是加密例程)。
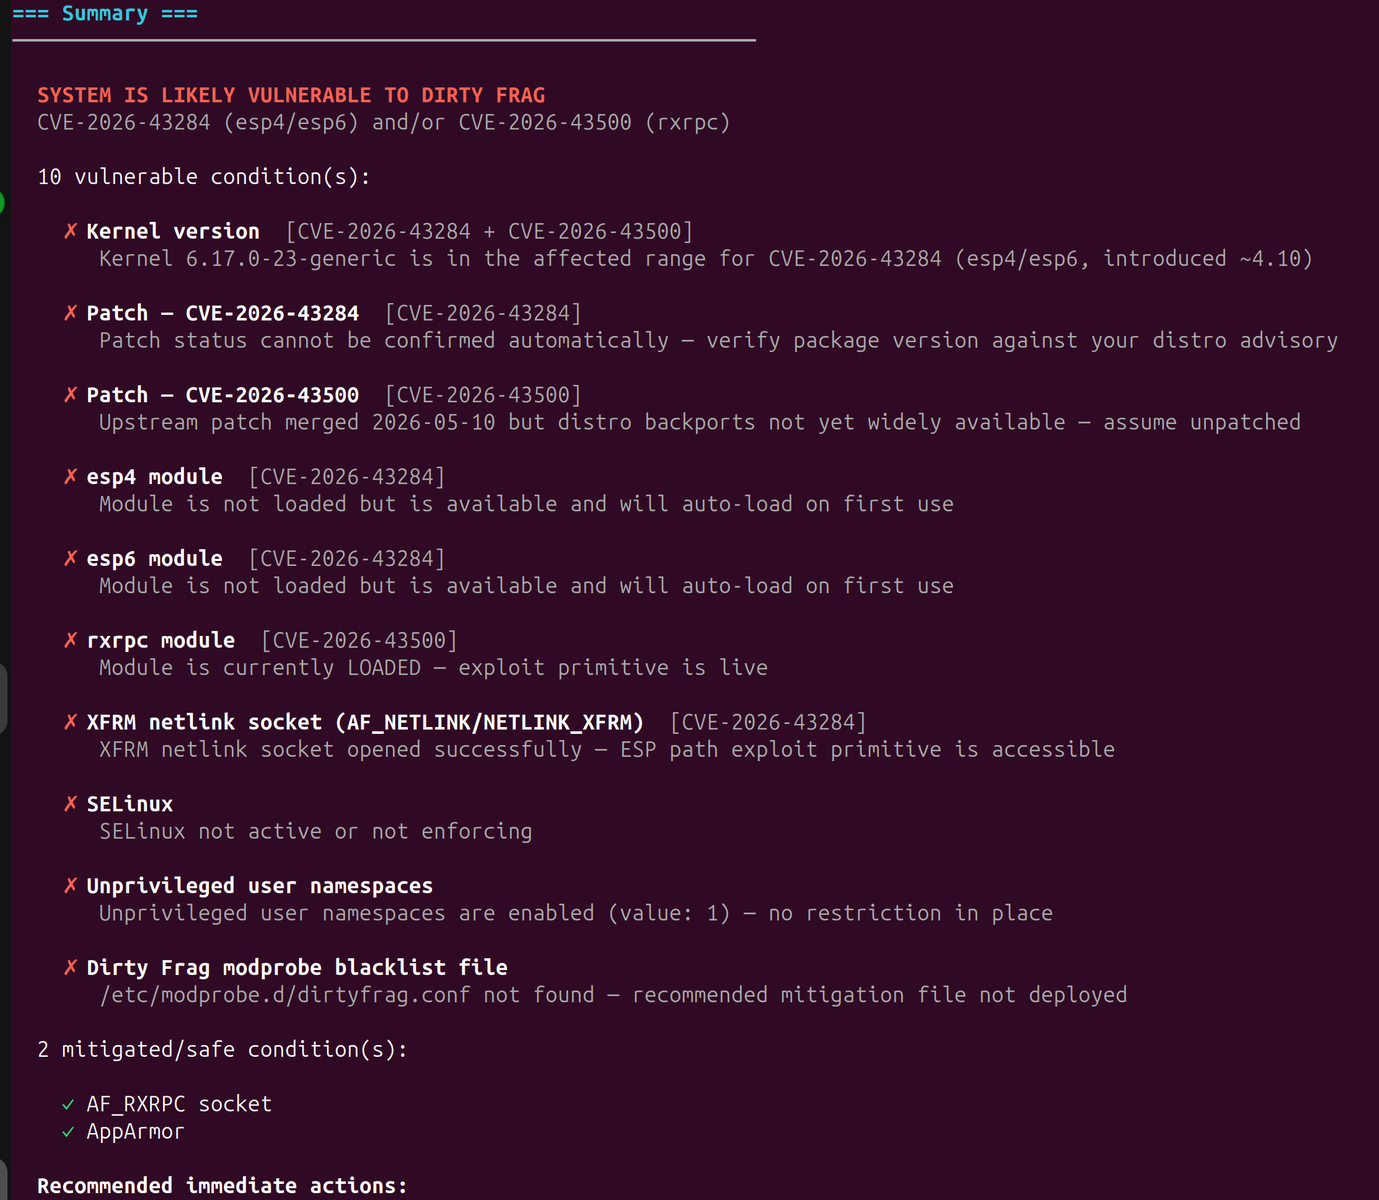 liamromanis101/dirtyfrag-detector
CVE-2026-43284/CVE-2026-43500 'DirtyFrag' 良性补丁与缓解措施检测脚本
 nu11secur1ty/linux_hardening_and_security
Linux 加固脚本和安全配置的集合,用于系统审计、访问控制和防御态势改进。包含内核、网络和服务加固指南。
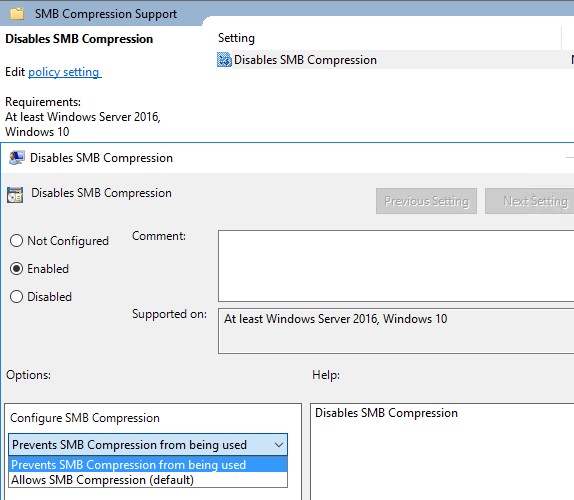 technion/disablesmbcompression
CVE-2020-0796 漏洞缓解 - Active Directory 管理模板