
 #1
用于审查系统和应用程序配置以查找安全漏洞和合规性的工具。
Kitploit 推荐
 synacktiv/kcmapper
KcMapper 是一款针对 Keycloak 的安全审计工具。它可将您的 Keycloak 配置(领域、客户端、用户、角色等)导出到 Neo4j 图数据库中。这种表示方式通过内置的交互式 Web UI 及预定义查询,支持复杂的关系分析与安全审计。
 maxwitat/cve-2023-36884-scripts-for-intune-remediation-sccm-compliance-baseline
修复脚本应设置 https://msrc.microsoft.com/update-guide/vulnerability/CVE-2023-36884 中所述的注册表项。检测脚本检查这些注册表项是否存在。按原样提供,不附带任何保证。
 contrastsecurity/contrast
用于扫描 Java、JavaScript 和 .NET 应用程序以及 AWS Lambda 函数的 SAST CLI,可检测代码漏洞和过于宽松的 IAM 策略。
 aaronfay/cve-2015-0235-test
用于检测CVE-2015-0235漏洞的Ansible剧本
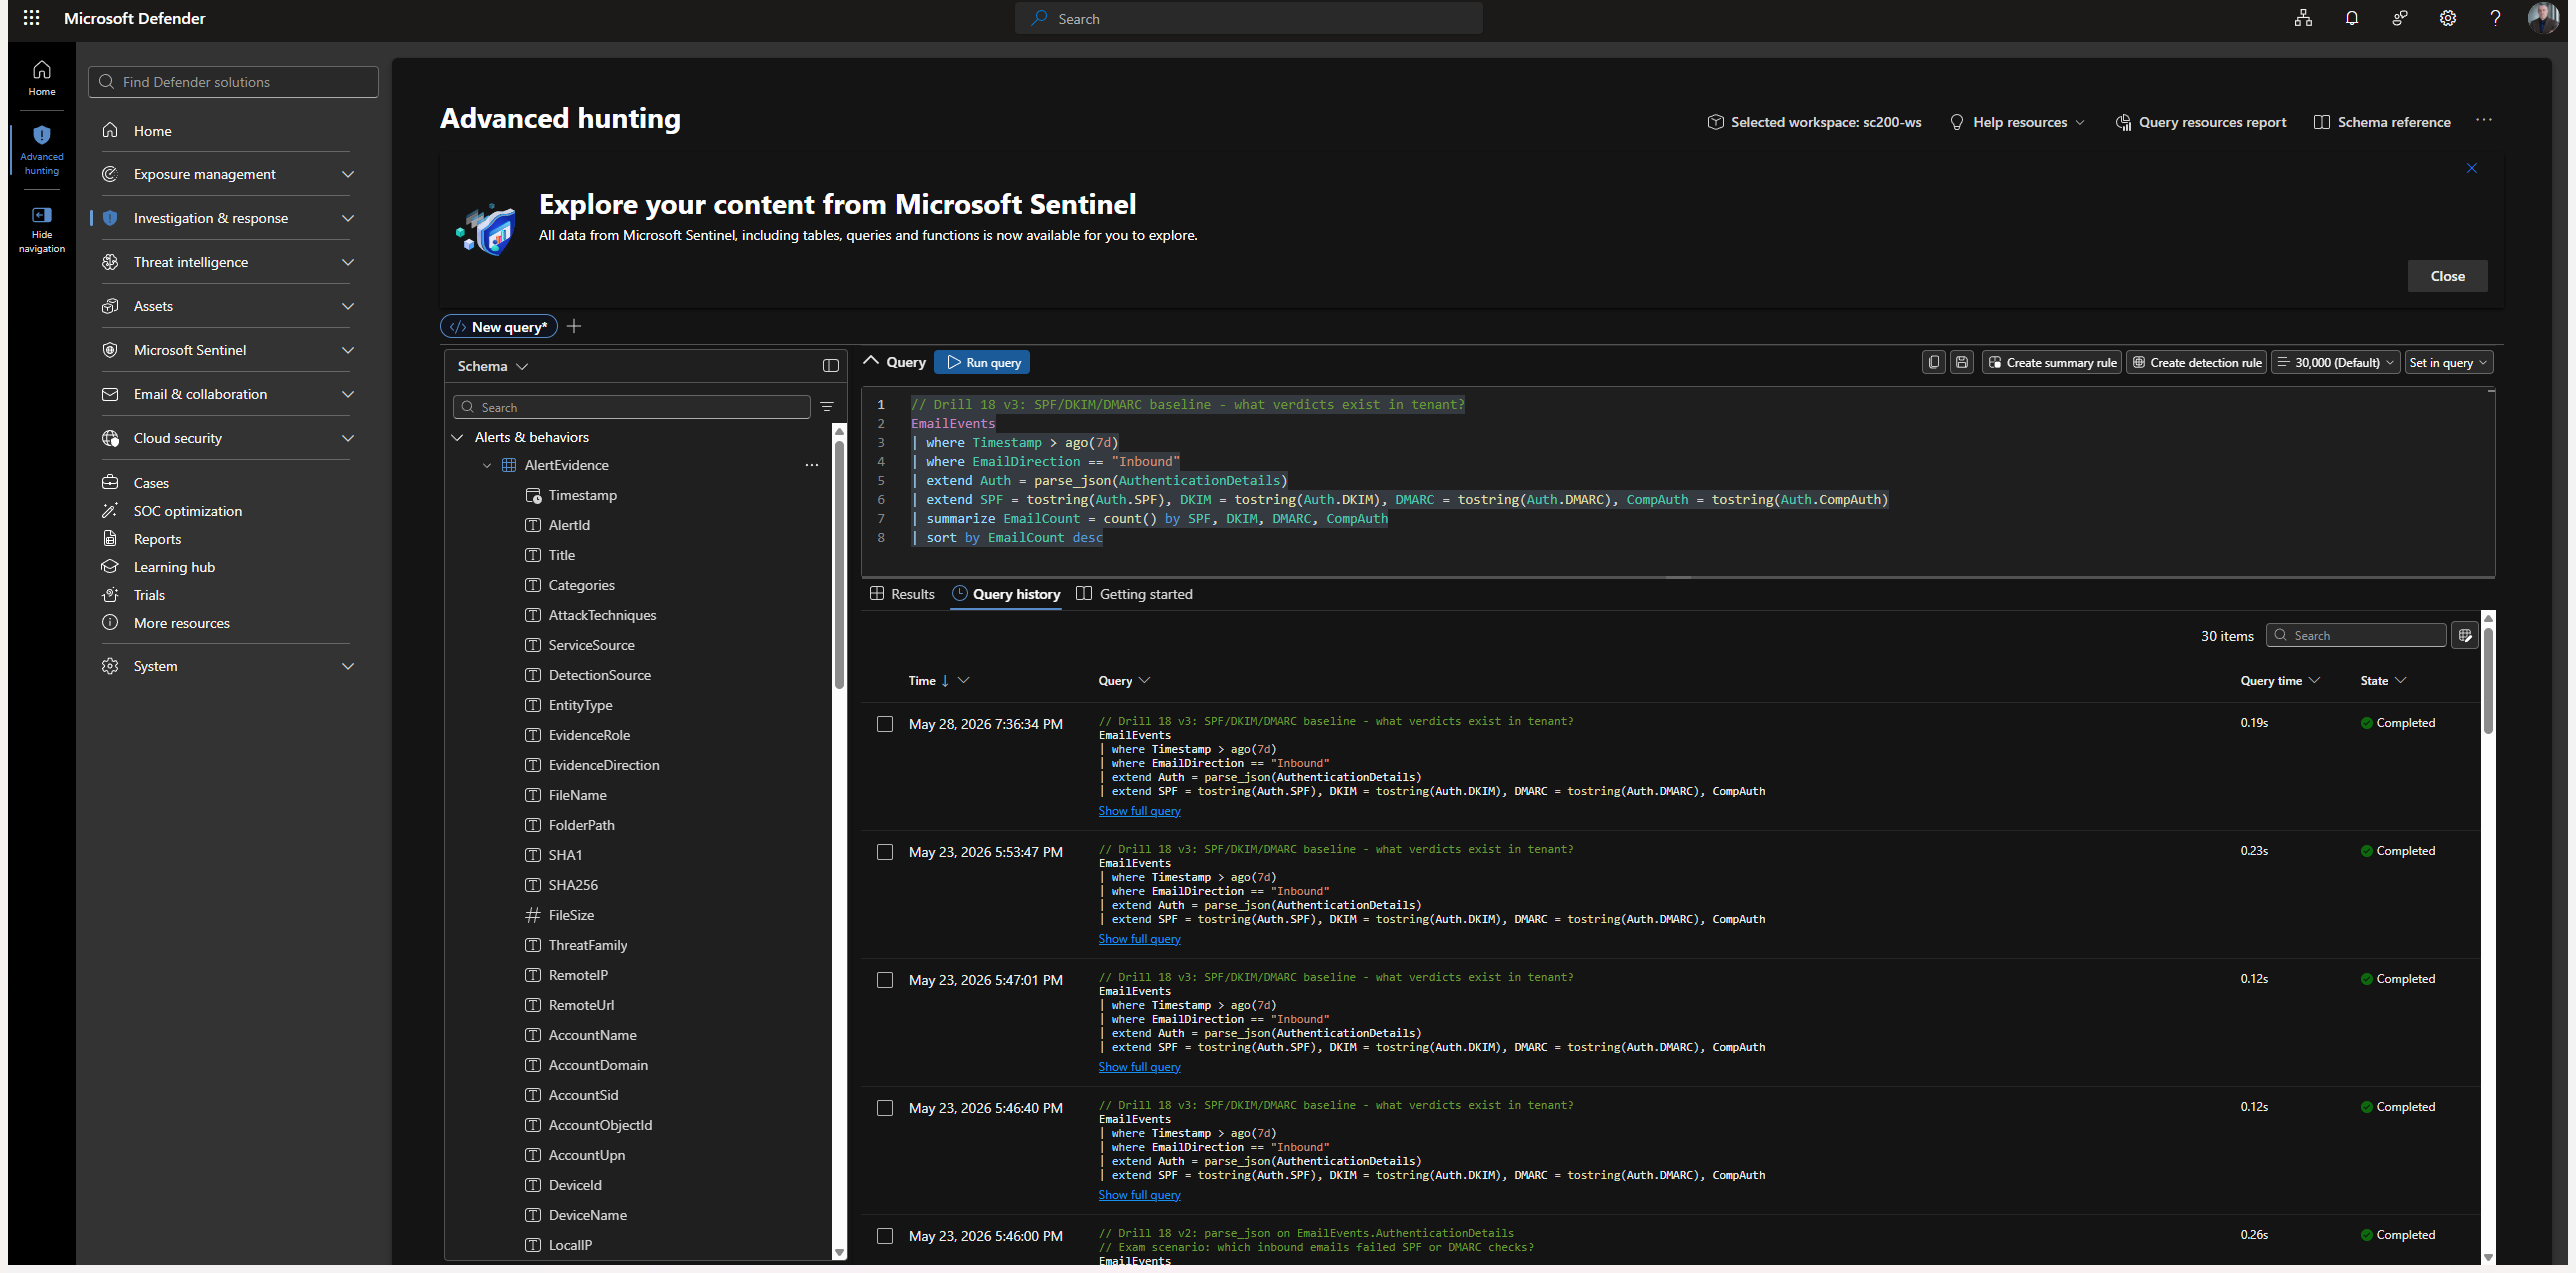 ibondarenko1/azure-sentinel-detection-engineering
9个映射到MITRE ATT&CK的KQL检测规则,部署在活动的Microsoft Sentinel + Defender XDR环境(控制平面、端点、身份)上,并配有PR门控的检测即代码流水线(GitHub Actions、OIDC)、SOAR剧本以及SOC 2控制映射。
 claranet/ansible-role-log4shell
Ansible 角色,通过扫描文件系统和打开的文件来检测 Log4Shell(CVE-2021-44228),查找存在漏洞的 JAR/WAR 文件,并报告版本及 JndiLookup 是否存在。
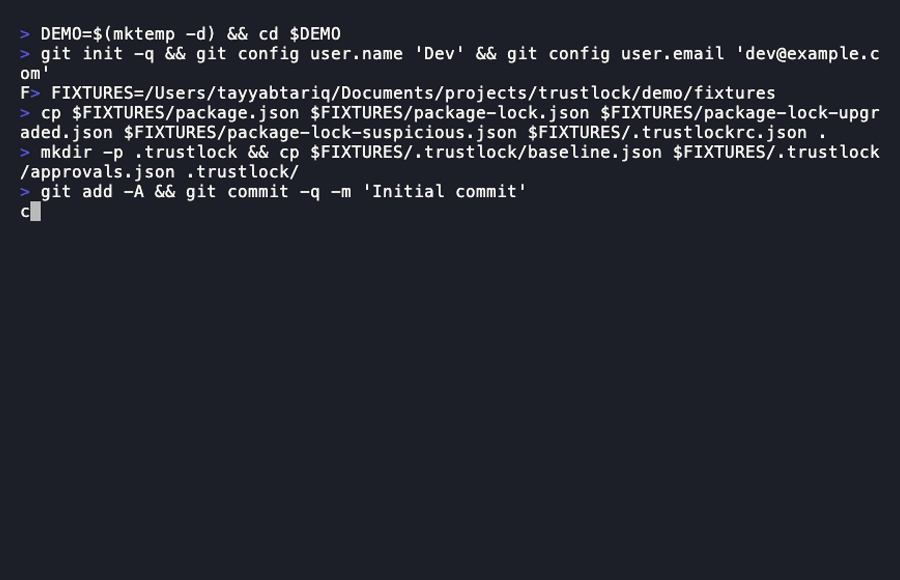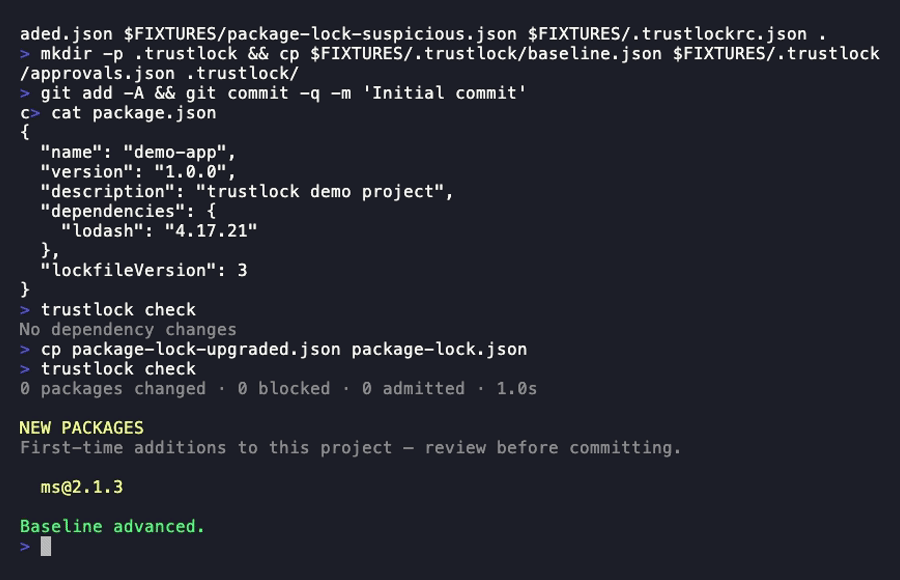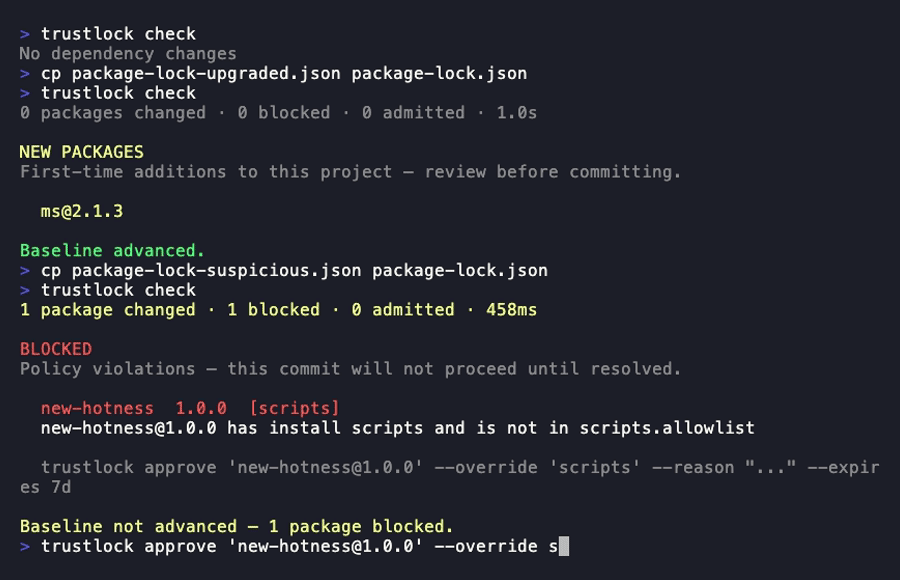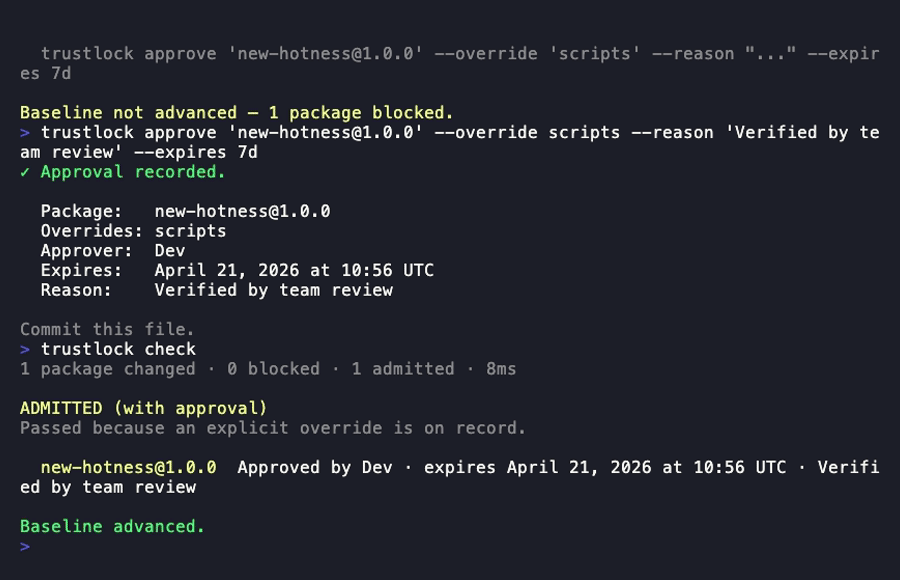 tayyabt/trustlock
一个Git原生的依赖准入控制器。评估每次依赖变更的信任信号,并在包违反团队策略时阻止提交或构建。预提交钩子 + CI门控,内置审批工作流。
 eduardolat/authkeysync
🔐 轻量级CLI工具,用于从远程URL同步SSH公钥到本地的 authorized_keys 文件
 ake13-art/secfesc
轻量级Linux安全状态检查器——填补了漂亮的fetch工具与重量级审计框架之间的空白。
 boxed-dev/vibe-coding-security
面向 AI 生成应用(Lovable、v0、Bolt、Cursor)的上线前安全检查清单。涵盖 Supabase RLS、暴露密钥和提示注入的 69 项检查。与 CVE-2025-48757(170 个应用)和 Moltbook 泄露事件(150 万 API 令牌)背后的模式相同。
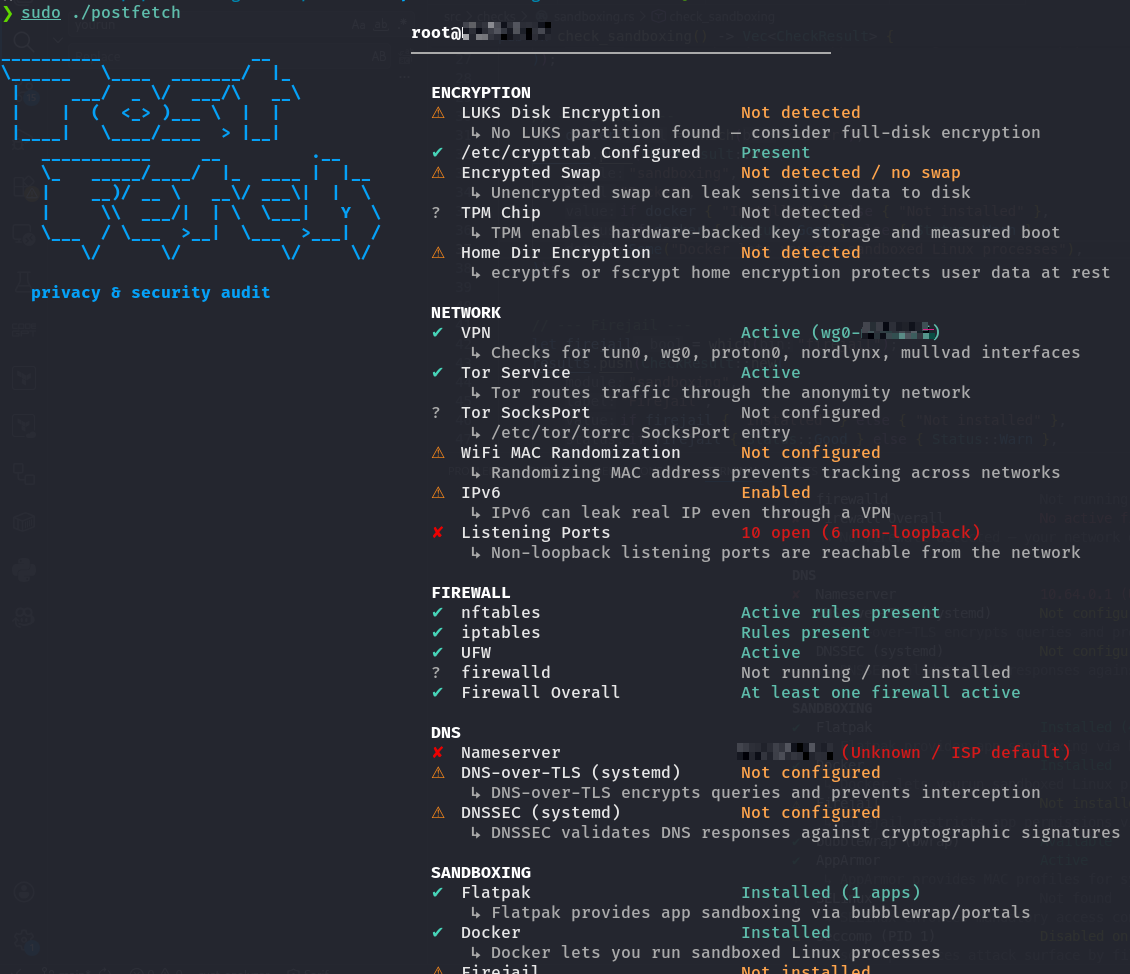 r3drun3/postfetch
类似于 fastfetch,但专注于安全与隐私。
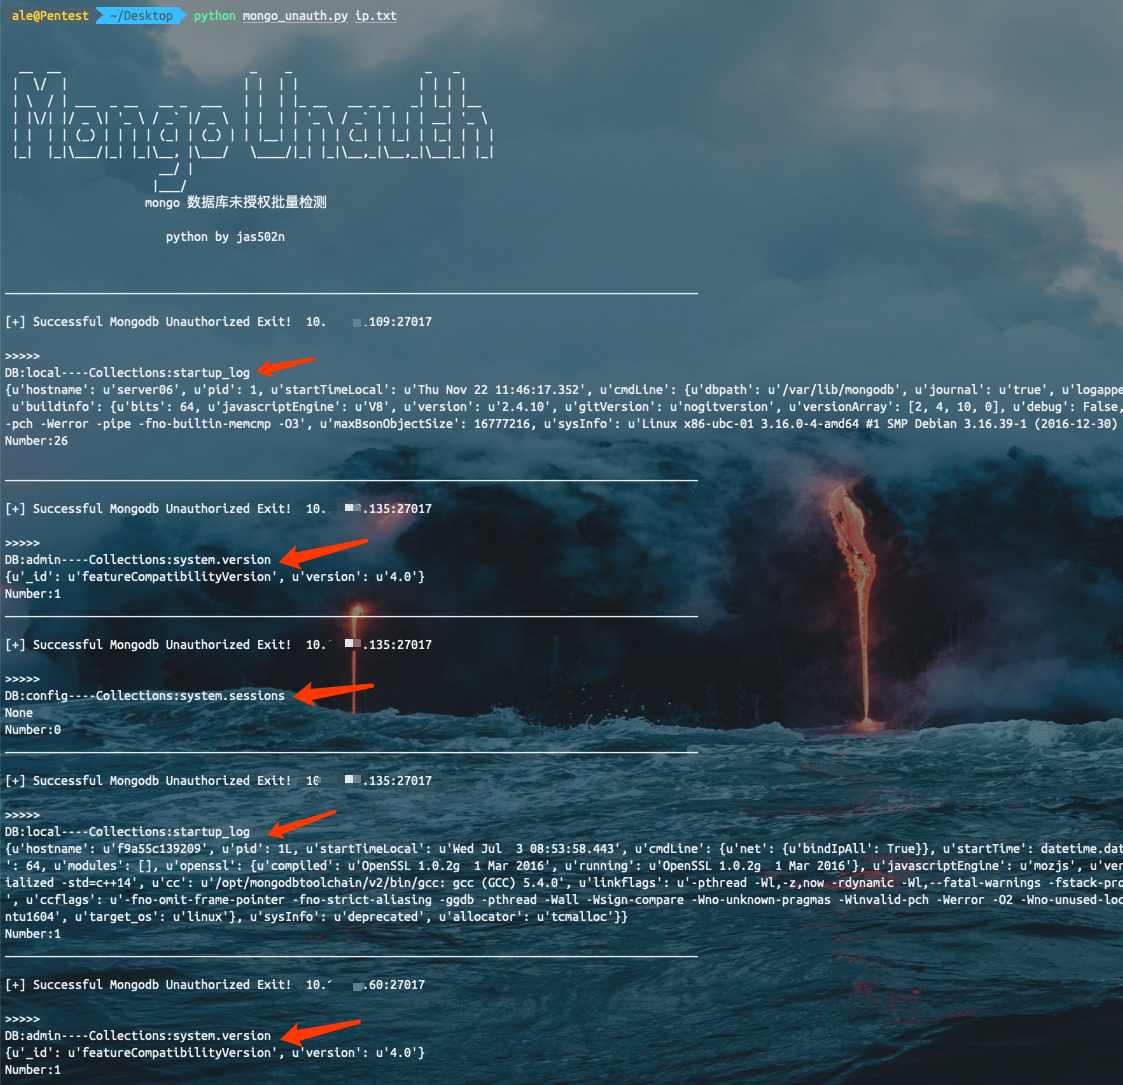 jas502n/unauthorized-tools
Batch Unauthorized Access Detection Script
 cspf-founder/api-scanner-docker
自动化API安全测试工具,利用OpenAPI/Swagger规范和WSDL文件扫描REST和SOAP API中的漏洞。部署包含OWASP ZAP、MariaDB和MongoDB的完整技术栈。
 corelight/corelight-ansible-roles
Corelight-Ansible-Roles 是一组 Ansible Roles 和 playbook 的集合,用于安装、配置、运行和管理各种 Corelight、Suricata 和 Zeek 解决方案。
 roddhjav/apparmor.d
包含1500多个AppArmor配置文件的综合集合,用于限制Linux系统进程、桌面和服务,支持多种发行版和桌面环境。








