
Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
命令与控制 — 第 90 页 | Kitploit
分类

命令与控制

C2 框架、重定向器、监听器和命令基础设施工具。

Kitploit 推荐

精选工具

10 已选择
sliver preview#1

sliver

GitHubbishopfox/sliver
11.7k6天前
Mythic preview#2

Mythic

GitHubits-a-feature/mythic
4.7k19天前
Empire preview#4

Empire

GitHubbc-security/empire
5.2k1个月前
merlin preview#6

merlin

GitHubne0nd0g/merlin
5.6k16天前
AdaptixC2 preview#8

AdaptixC2

GitHubadaptix-framework/adaptixc2
3.5k1个月前
emp3r0r preview#9

emp3r0r

GitHubjm33-m0/emp3r0r
1.7k2天前
metasploit-framework preview#12

metasploit-framework

GitHubrapid7/metasploit-framework
38.8k16小时38分前
kubesploit preview#13

kubesploit

GitHubcyberark/kubesploit
1.2k1年前
NetExec preview#14

NetExec

GitHubpennyw0rth/netexec
5.8k16小时39分前
impacket preview#15

impacket

GitHubfortra/impacket
16.0k22小时49分前
最新相关性最受欢迎最近更新
2536 结果
RedLine-Stealer-C2-Defender-Bypass-Payload-Analysis preview

RedLine-Stealer-C2-Defender-Bypass-Payload-Analysis

GitHubkaandemir993/redline-stealer-c2-defender-bypass-payload-analysis

针对 RedLine Stealer 的逆向工程分析,这是一个基于 .NET 的信息窃取程序,使用 C2 域名(198.46.86.63、tempuri.org),绕过 Windows Defender,并提取 7200 KB 的载荷。
memory-forensicspersistence-mechanismsreverse-engineering+4
12个月前
DiscoRape preview

DiscoRape

GitHubdaddy-bit/discorape

使用 Discord.py 构建的 Discord 自机器人(selfbot)。它提供了 70 多个命令和服务器核爆功能。
exploitationpenetration-testingcommand-and-control+2
16年前
voron-crypto preview

voron-crypto

GitHubsoftdeadlock/voron-crypto

Voron 即时通讯加密/协议库(X3DH-lite + Double Ratchet、群组发送者密钥、洋葱传输)— 已请求外部审查
encryption-decryption-toolscryptographyprivacy+3
13个月前
CVE-2017-0213 preview

CVE-2017-0213

GitHubjbooz1/cve-2017-0213

我计划与 Empire stager 一起使用的 CVE-2017-0213 版本
privilege-escalationpayload-generationexploitation+3
18年前
cve-2023-5044 preview

cve-2023-5044

GitHub4armed/cve-2023-5044

基于Go的CVE-2023-5044概念验证漏洞利用,针对ingress-nginx,通过创建精心构造的Kubernetes Ingress对象实现认证远程命令执行。
container-securityvulnerability-analysisexploitation+5
22年前
CVE-2023-33246 preview

CVE-2023-33246

GitHubp4x1s/cve-2023-33246

CVE-2023-33246:Apache RocketMQ 远程命令执行漏洞检测工具
vulnerability-scannersexploitationpenetration-testing+2
33年前
zeek-caldera-detector preview

zeek-caldera-detector

GitHubcorelight/zeek-caldera-detector

一个基于 Zeek 的 Mitre Caldera 检测器。
network-securitycommand-and-controlthreat-intelligence+2
21年前
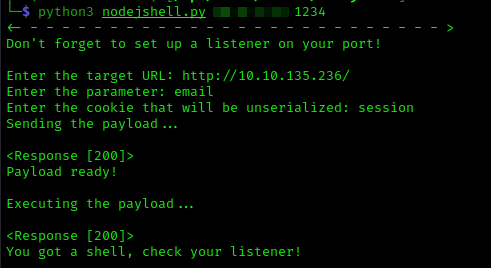
nodejshell preview

nodejshell

GitHubuartu0/nodejshell

NodeJs反序列化反弹Shell利用 (CVE-2017-5941)
payload-generationvulnerability-analysisexploitation+3
23年前
CVE-2024-6387 preview

CVE-2024-6387

GitHubprelearn-code/cve-2024-6387

针对CVE-2024-6387(regreSSHion)的概念验证漏洞利用工具,目标是通过信号处理器竞争条件在OpenSSH服务器上实现未认证远程代码执行。包含扫描、利用和反向shell生成功能。
vulnerability-analysisexploitationshellcode+4
22年前
CVE-2023-39362-cacti-snmp-command-injection-poc preview

CVE-2023-39362-cacti-snmp-command-injection-poc

GitHubjakabakos/cve-2023-39362-cacti-snmp-command-injection-poc

CVE-2023-39362 的概念验证漏洞利用程序,针对 Cacti SNMP 选项中的已认证命令注入漏洞。包含用于测试的易受攻击 Docker 环境,以及一个具备反弹 Shell 功能、用于自动化利用的 Python 脚本。
vulnerability-analysisexploitationweb-application-exploitation+4
22年前
distccd_rce_CVE-2004-2687 preview

distccd_rce_CVE-2004-2687

GitHubh3x0v3rl0rd/distccd_rce_cve-2004-2687

基于Python的针对distccd CVE-2004-2687远程代码执行漏洞的概念验证利用工具,可在易受攻击的服务器上实现未经身份验证的shell访问。
payload-generationvulnerability-analysisexploitation+3
21年前
gotigate preview

gotigate

GitHubgustavorobertux/gotigate

基于Go的利用,针对CVE-2022-40684,目标是Fortinet FortiGate设备。自动化认证绕过,通过Web管理接口获得管理访问权限。
vulnerability-analysisexploitationweb-application-exploitation+3
24年前
CVE-2024-24386 preview

CVE-2024-24386

GitHuberick-duarte/cve-2024-24386

针对VitalPBX任务管理器模块中命令注入漏洞的概念验证漏洞利用,演示通过cron配置文件操作进行反向Shell载荷投递。
vulnerability-analysisexploitationweb-application-exploitation+3
22年前
CVE-2022-1388 preview

CVE-2022-1388

GitHubdevengpk/cve-2022-1388

针对 CVE-2022-1388 的利用与批量检测脚本,针对 F5 BIG-IP iControl REST 未授权远程命令执行。支持单个主机、命令注入和基于文件的扫描。
reconnaissancevulnerability-analysisexploitation+3
23年前
CVE-2025-24016-Wazuh-Remote-Code-Execution-RCE-PoC preview

CVE-2025-24016-Wazuh-Remote-Code-Execution-RCE-PoC

GitHubcybersecplayground/cve-2025-24016-wazuh-remote-code-execution-rce-poc

已识别出Wazuh服务器中存在一个关键RCE漏洞,原因是wazuh-manager包中的不安全反序列化。该漏洞影响Wazuh版本≥4.4.0,并已在4.9.1版本中修复。
vulnerability-analysisexploitationweb-application-exploitation+4
21年前
CVE-2024-36401_Geoserver_RCE_POC preview

CVE-2024-36401_Geoserver_RCE_POC

GitHubamoy6228/cve-2024-36401_geoserver_rce_poc

本脚本是针对 GeoServer 的远程代码执行漏洞(CVE-2024-36401)开发的 PoC(Proof of Concept)探测工具。该漏洞允许攻击者通过构造特定请求,在目标服务器上执行任意命令。
reconnaissancevulnerability-analysisexploitation+3
21年前
CVE-2022-1388-rs preview

CVE-2022-1388-rs

GitHubaancw/cve-2022-1388-rs

CVE-2022-1388 F5 BIG-IP iControl REST 认证绕过远程代码执行漏洞,用 Rust 编写
vulnerability-scannersexploitationweb-application-exploitation+3
24年前
CVE-2024-53615 preview

CVE-2024-53615

GitHubbeune/cve-2024-53615

CVE-2024-53615

vulnerability-analysisexploitationweb-application-exploitation+2
11年前
上一页1…899091…100下一页









