#1

 jconwell/secret_handshake
一个通过mTLS使用x509证书的原型恶意软件C2信道
 jxroot/zeropulse
🔒 现代化C2平台 | 集成Cloudflare Tunnel | WinRM与SSH远程管理 | 实时终端与远程桌面 | 基于FastAPI与React构建
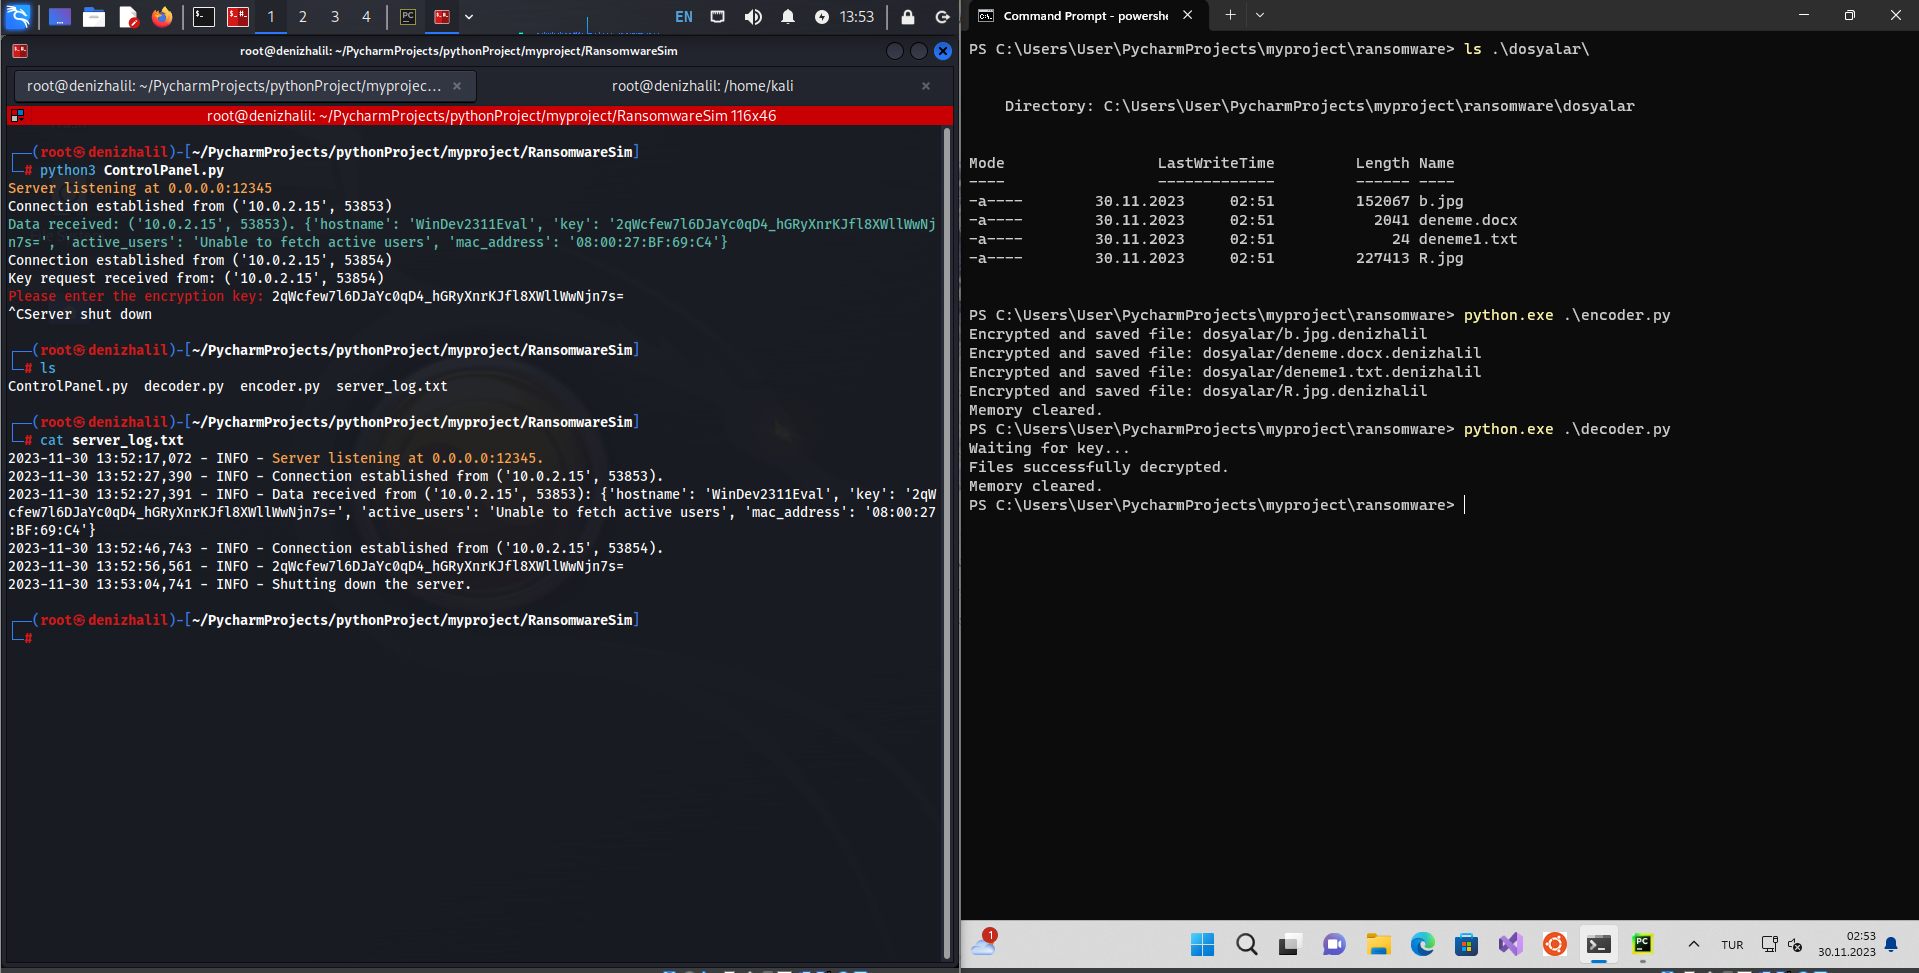 halildeniz/ransomwaresim
教育性勒索软件模拟器,演示文件加密、C2通信和密码破译,用于网络安全培训和恶意软件分析。
 xnianq/cve-2021-21985_exp
CVE-2021-21985 漏洞利用
 klezvirus/rpcproxyinvoke
简单的POC库,通过NdrServerCall2或类似方法代理执行任意调用
 project-prismatica/prismatica
响应式命令与控制(C2)系统
 ariary/queensono
用于数据渗透的ICMP协议Golang二进制文件(+ ICMP绑定Shell、HTTP over ICMP隧道等)
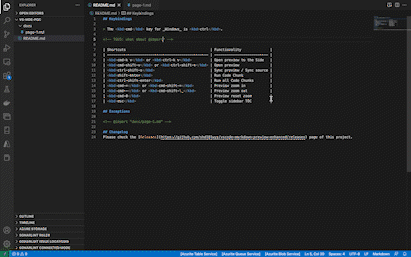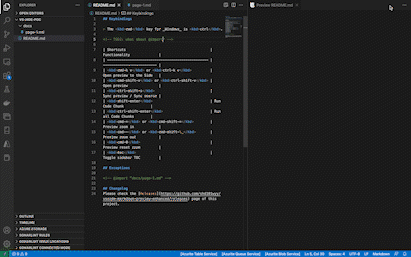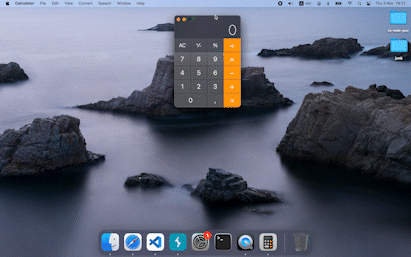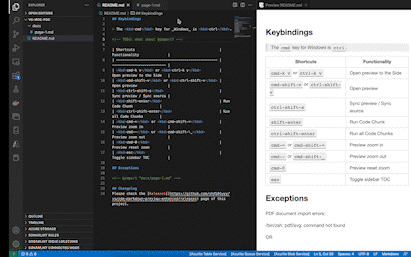 yuriisanin/cve-2022-45025
[PoC] 通过Markdown Preview Enhanced (VSCode, Atom) 中的PDF导入实现命令注入
 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
无文件x64汇编C2框架,具备双通道ICMP/DNS协议跳转、直接系统调用执行以及基于ptrace的进程注入能力,用于隐蔽命令执行与数据外泄。

 xiaolichan/redcaddy
C2 重定向器,基于 caddy
 sfewer-r7/cve-2023-27532
针对 Veeam Backup & Replication 的 CVE-2023-27532 漏洞利用
 antonlovesdnb/ttprunner
使用 AI 运行 TTPs!
 codextf2/openmalleablec2
Cobalt Strike Malleable C2 的开源实现


 govindasamyarun/c2-cloud
C2 Cloud 是一个强大的基于 Web 的 C2 框架,旨在简化渗透测试人员的工作。它允许轻松访问被攻陷的后门,就像在 AWS 云中访问 EC2 实例一样。它可以通过用户友好的界面管理多个同时进行的后门会话。