#1
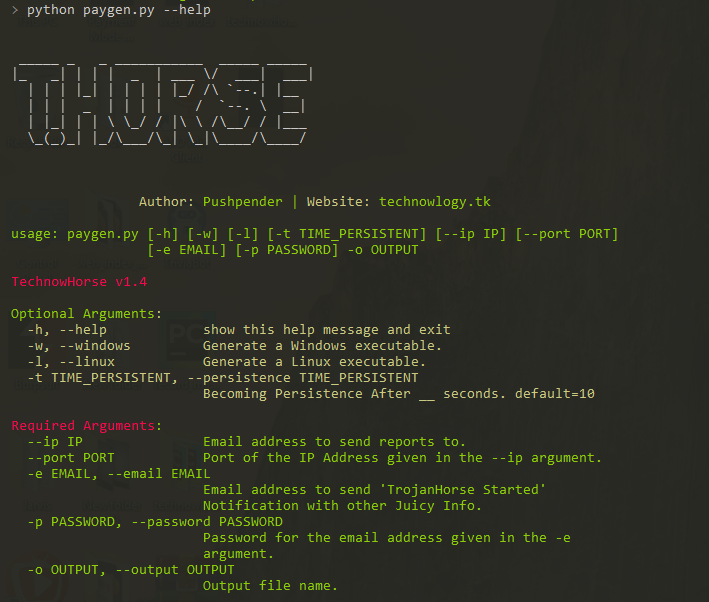
 pushpenderindia/thorse
THorse 是一个用 Python 3 编写的、适用于 Windows/Linux 系统的 RAT(远程管理木马)生成器。
 bluscreenofjeff/malleable-c2-randomizer
一个用于随机化 Cobalt Strike 可塑性 C2 配置文件并降低触发基于签名的检测控制几率的脚本。
 machine1337/gmailc2
一个完全无法检测的C2服务器,通过Google SMTP进行通信,以逃避防病毒保护和网络流量限制。
 petercunha/goat
🐐 GoAT(Golang 高级木马)是一种使用 Twitter 作为 C&C 服务器的木马

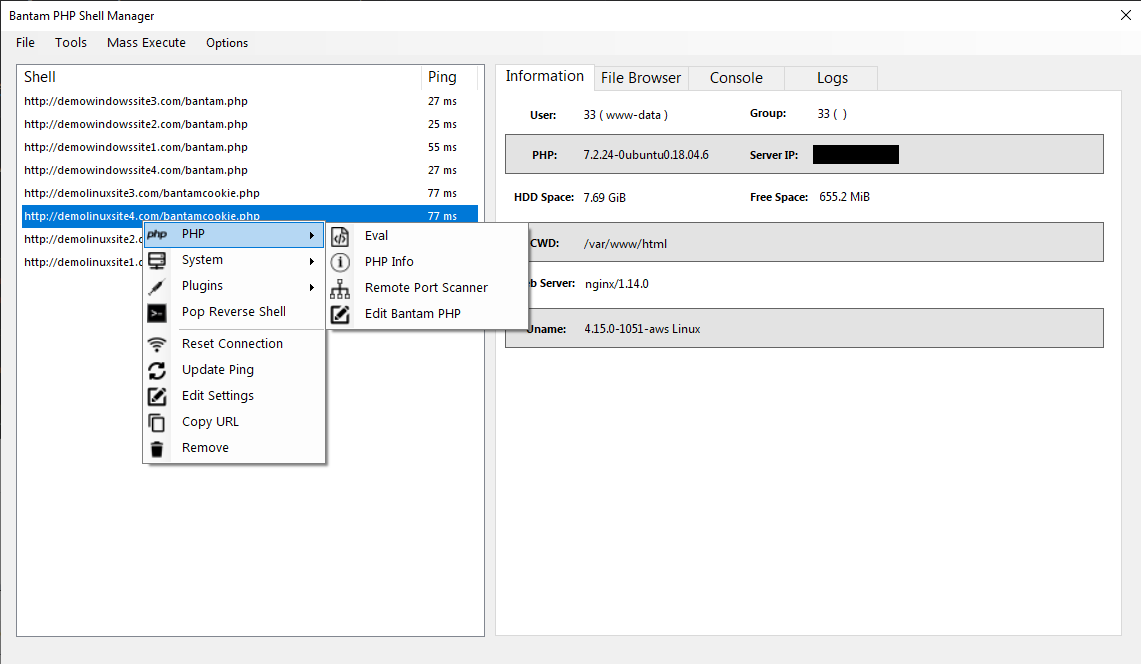 gellin/bantam
一个PHP后门管理与生成工具/C2,具备端到端加密的载荷流,旨在绕过WAF、IDS、SIEM系统。
 treehacks/botnet-hackpack
使用 C 语言构建一个基础的命令与控制(C2)僵尸网络
 manuelschipper/nah
一个阻止灾难性智能体操作的防护装置
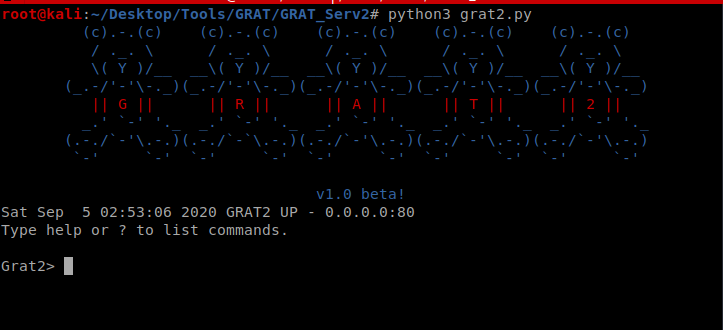 r3nhat/grat2
我们开发了GRAT2命令与控制(C2)项目,用于学习目的。
 machine1337/telegramrat
跨平台Telegram RAT,通过Telegram通信以规避网络限制。
 pegasuslab/ghosttunnel
使用802.11探测请求和信标帧进行隐蔽后门传输的工具,用于隔离网络攻击。通过HID设备传递有效载荷,提供远程Shell和文件下载,无需提升权限。
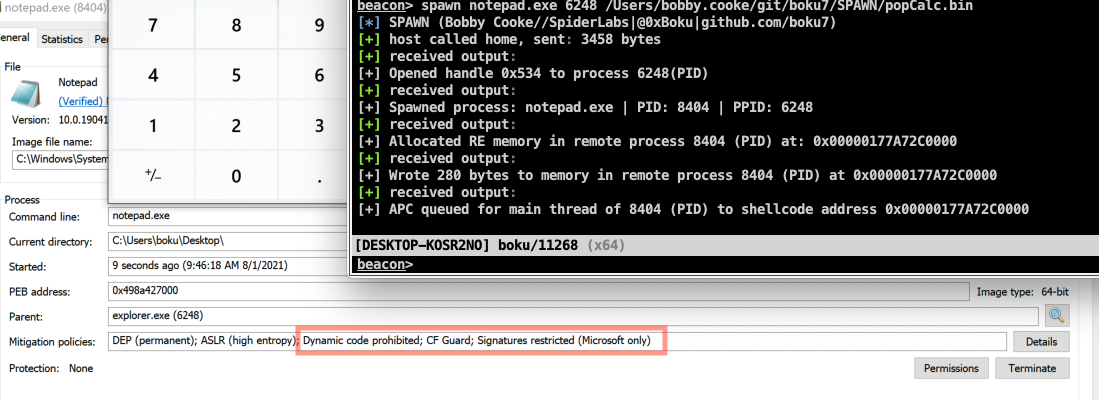 boku7/spawn
Cobalt Strike BOF,用于生成一个牺牲进程,向其注入 shellcode 并执行 payload。通过启用任意代码防护 (ACG)、BlockDll 和 PPID 欺骗来生成牺牲进程,旨在绕过 EDR/用户态钩子。
 trustedsec/egressbuster
Egressbuster 是一种检查出口过滤并识别端口是否允许的方法。如果允许,你可以自动生成一个 shell。
 nopernik/sshpry2.0
SSHPry v2 - 监视并控制已连接的SSH客户端的TTY