#1

 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Overlord RAT 的完整静态与内存分析:Go 代理架构、HTTP/2 + WebSocket C2、反射式 DLL 注入、浏览器键盘记录以及 IOC。一次动手实践的恶意软件逆向工程演练。
 karmanya03/overthrone
全 Rust 实现的 Active Directory 利用框架:LDAP/SMB/Kerberos 枚举、攻击图路径查找、Kerberoasting、NTLM 中继、票据伪造、DCSync 以及报告生成,全部集成于一个静态二进制文件中。
 kypvas/red-team-map
红队行动架构图综合操作员参考——从基础设施到影响
 onescripter/wmiexec
使用仅 WMI 和 PowerShell(非远程处理)远程执行 Windows 命令并捕获输出。
 p0dalirius/joomla-webshell-plugin
一个用于对 Joomla 网站进行渗透测试的 webshell 插件和交互式 shell。
 linnemanlabs/glimmer
用于安全研究的对手模拟与C2框架
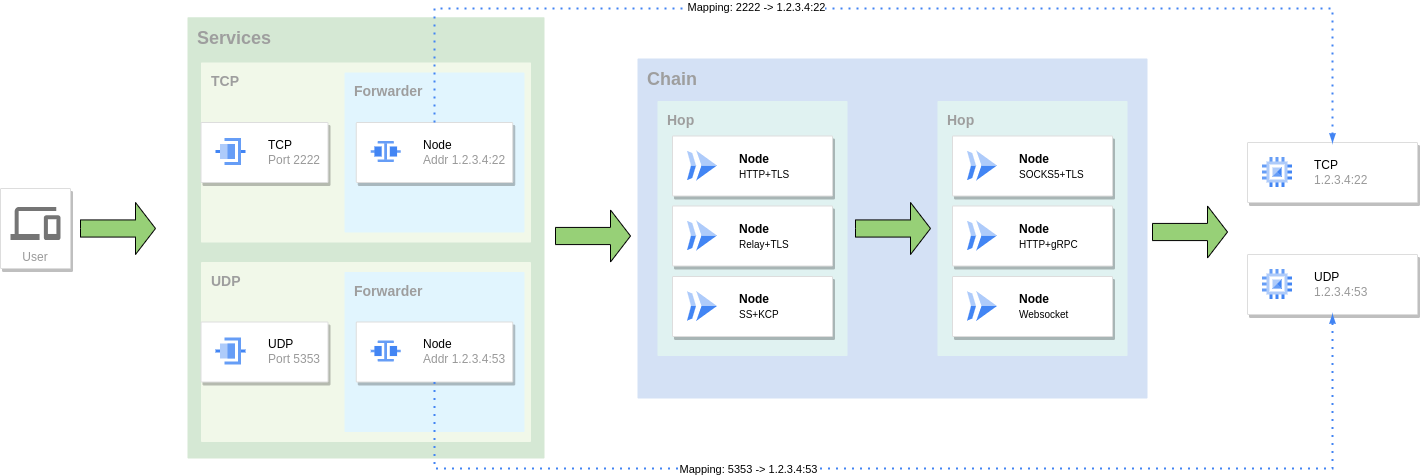 go-gost/gost
GO Simple Tunnel - a simple tunnel written in golang
 rapid7/metasploit-payloads
Metasploit Framework 不同载荷的统一仓库
 vulncheck-oss/external-c2-experiments
用于 go-exploit 的 Go 外部 C2 模块,可捕获反向 SSH shell,提供服务器监听器和载荷客户端,以便将自定义 C2 配置文件集成到漏洞利用中。
 watchtowrlabs/citrix-netscaler-cve-2026-88771-iocs
CVE-2026-88771 的入侵指标与狩猎指南,该漏洞是 Citrix NetScaler ADC 和 Gateway 中的未认证命令注入漏洞,涵盖主机、网络和 C2 痕迹。
 stillbigjosh/adaptix-serverless-c2
用于 AdaptixC2 v1.2 的无服务器 C2 传输插件,使用 AWS Lambda + DynamoDB 作为中继基础设施。
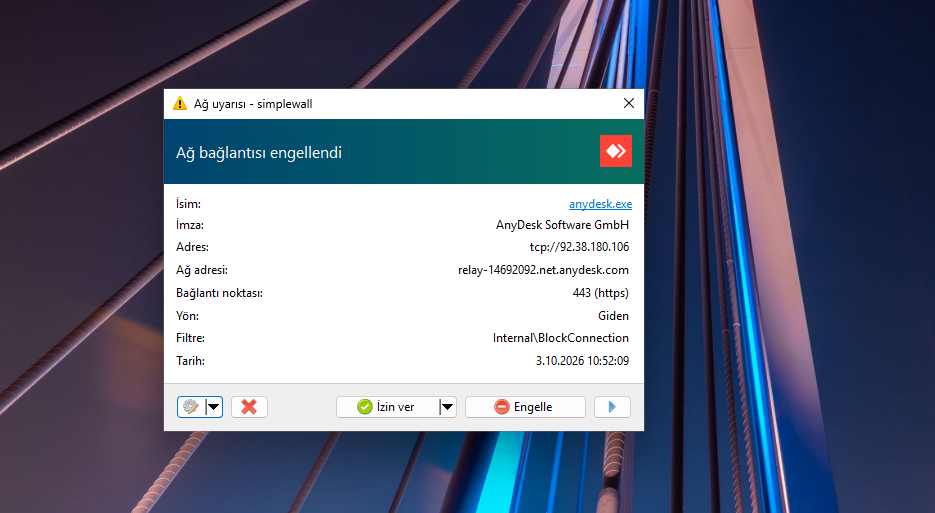 kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
针对 Python shellcode 的逆向工程分析文章,该 shellcode 通过 APC 注入到 AnyDesk,使用 AES/RSA 经 HTTPS 外传到 C2,并通过注册表 GUID 键实现持久化。

 vqkro/ultrasploiter
一个单一二进制文件,将端口扫描器、完整的 Exploit-DB 索引(4.7 万条条目)以及可运行的漏洞利用模块整合为一个工具。使用 Rust 编写,可在 Linux、Windows 和 macOS 上运行。
 sliverarmory/sliver-gui
跨平台 Electron GUI,用于 Sliver C2 框架,提供会话与 beacon 仪表盘、payload 生成、监听器、loot 以及云部署管理。
 greshake/llm-security
针对应用集成式LLM的间接提示注入攻击的概念验证演示与研究,涵盖数据窃取、远程控制、持久化和代码补全投毒。
 abraxas/veneficus-implant-public
恶意软件0day。完整杀伤链恶意软件:漏洞利用、横向移动、C2、持久化。Rust转换为伪代码——如果你够聪明,可以自己构建。
 abraxas/veneficus
超级精英端到端植入0day。完整杀伤链。利用、提权、横向移动、投毒、持久化。