#1
 d0n601/cve-2025-13374
Kalrav AI Agent <= 2.3.3 - 未经身份验证的任意文件上传(通过 kalrav_upload_file AJAX 操作)
 l4f2s4/cve-2025-49113_exploit_cookies
针对Roundcube Webmail(CVE-2025-49113)的认证远程代码执行漏洞利用,通过不安全的反序列化实现。包括会话注入、小工具链传递和shell命令执行。
 mbanyamer/cve-2026-25546-godot-mcp-0.1.1-os-command-injection
CVE-2026-25546 的概念验证漏洞利用,演示了通过恶意 projectPath 参数在 godot-mcp 中实现操作系统命令注入,附带 Python PoC 和实验环境搭建说明。
 lukasz-rybak/cve-2026-22692
CVE-2026-22692 - 通过 collect()->mapInto() 实现的关键 Twig 沙箱绕过,可在 October CMS 中实现 RCE/LFI/XXE
 open-flaw/cve-2025-23061
CVE-2025-23061 - Mongoose 命令注入
 sudotom/rcno-reviews
Recencio Book Reviews - 用于管理书评的 WordPress 插件。最初由 Kemory Grubb 创建。此安全修补分支修复了 CVE-2024-33648 以及通过五次迭代式 AI 辅助安全审计发现的 57 个额外漏洞。
 before-rain/cve-2025-50472
CVE-2025-50472的概念验证利用代码,通过恶意.mdl文件在ModelScope ms-swift的ModelFileSystemCache中触发反序列化远程代码执行漏洞。
 sudo-wp/sudowp-clickfunnels-zurich
一个基于旧版 ClickFunnels Classic WordPress 插件的安全补丁分支。修复了关键的存储型 XSS 漏洞(CVE-2022-4782),同时保留现有漏斗的原始 API 功能。
 khoatran107/cve-2025-38001
基于 C 语言的概念验证漏洞利用程序,针对 CVE-2025-38001,展示漏洞利用与代码分析,用于安全研究。
 sahiloj/cve-2025-5352
演示了 lunary-ai/lunary 的 Analytics 组件中存在存储型 XSS 漏洞,其中未经净化的 NEXT_PUBLIC_CUSTOM_SCRIPT 注入会导致在用户浏览器中执行任意 JavaScript。
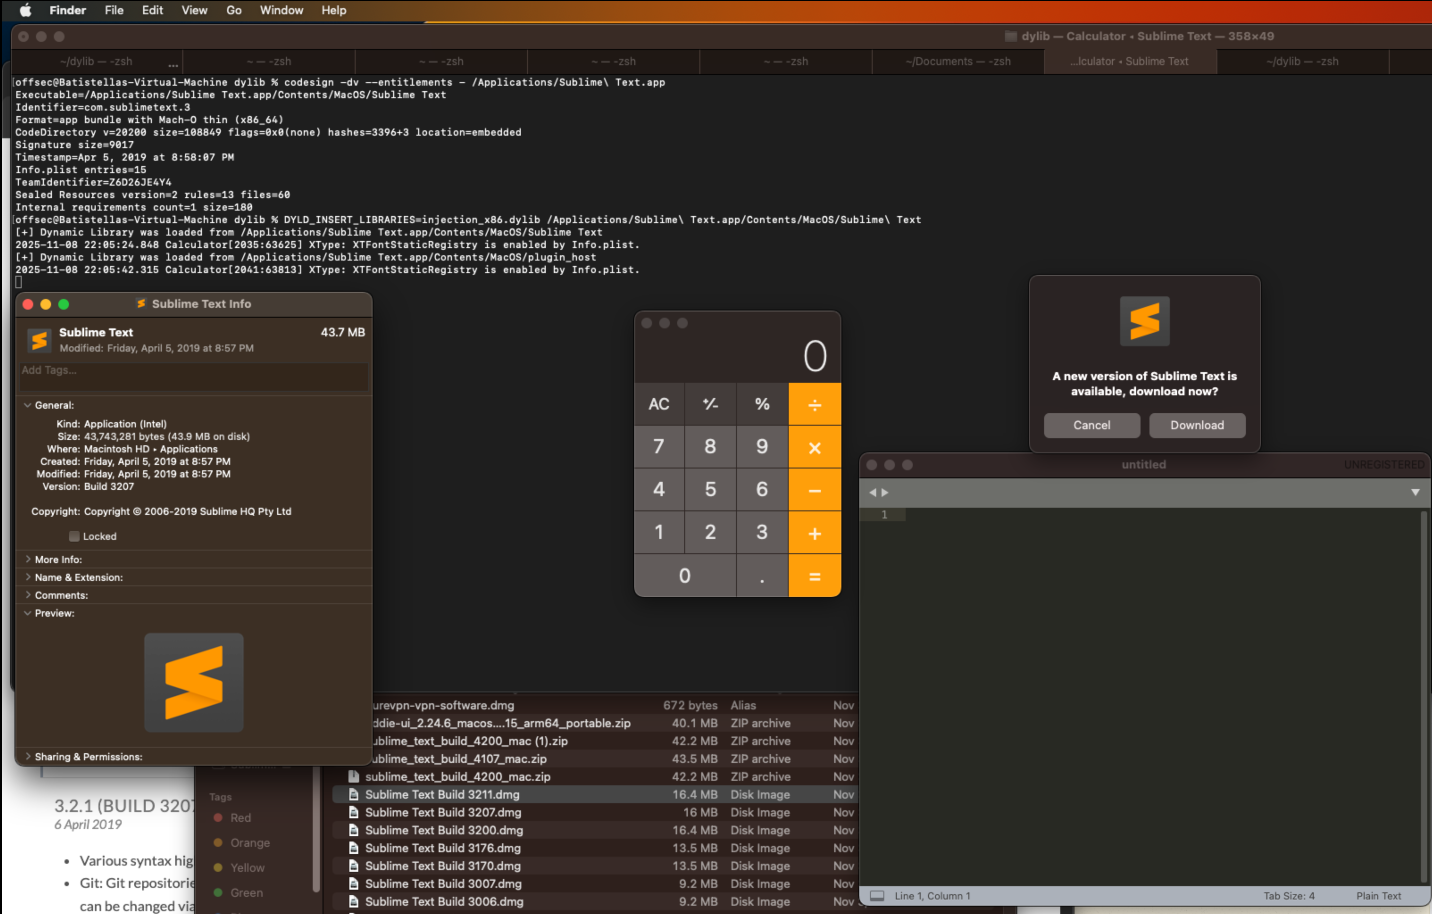 vinicius-batistella/cve-2025-65741
Proof-of-concept for CVE-2025-65741 demonstrating dylib injection in Sublime Text 3 on macOS via unsigned code, with a compiled .dylib payload and…
 gmh5225/evmbench-certora-agent-harness
使用LLM和Certora Prover生成并优化智能合约CVL规范的迭代式代理框架,将验证器输出反馈回去,直到成功或达到最大迭代次数。
 garethmsheldon/react2shell-cve-2025-55182-detector
用于CVE-2025-55182 (React2Shell) 的多语言检测脚本,可扫描package.json文件以识别存在漏洞的React依赖版本并提供缓解指导。
 bitt0n/cve-2026-0766
CVE-2026-0766 的概念验证漏洞利用程序,该漏洞是 OpenWebUI 中通过工具代码注入导致的远程代码执行漏洞。包含命令执行、文件读取、反向 Shell 和盲数据外泄模式。
 thekamran/cve-2025-55182-proof-of-concept
CVE-2025-55182的概念验证(PoC)漏洞利用,演示了服务器端渲染实现中因原型污染导致的远程代码执行。包含Python漏洞利用脚本和安全建议。
 ducducuc111/cve-2025-55182-poc
概念验证漏洞利用 CVE-2025-55182,演示了通过 React Server Components 中的原型链漏洞实现远程代码执行。包含多个 RCE 小工具和持久化攻击。
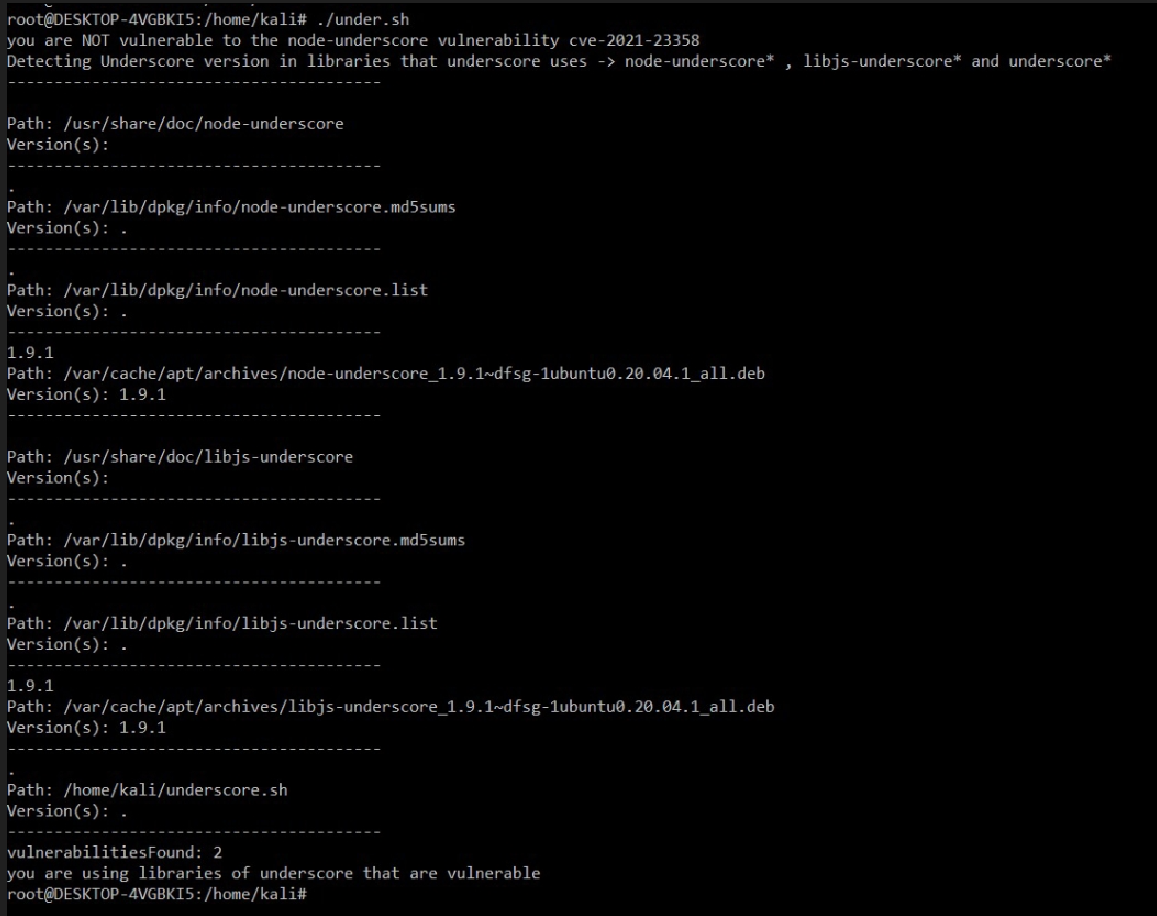 ekamsinghwalia/detection-script-for-cve-2021-23358
CVE-2021-23358 的检测脚本