
 #1
 git-akki/cso-vibecheck
面向 vibe 编码应用的高级 CSO 安全审计技能。22 项审计检查,锚定真实 2026 年事件(Moltbook、Lovable CVE-2025-48757)。即插即用的 Claude Code 技能。
 kavin-jindal/cve-2026-48800-poc
CVE-2026-48800的概念验证漏洞利用,演示了通过恶意shortcuts.xml在Notepad++ ≤ 8.9.6中执行任意代码。包括触发说明和官方公告链接。
 dannners/jackson-deserialization-2017-7525
Jackson 反序列化 CVE-2017-7525 PoC
 hohn/codeql-sample-polkit
探索 polkit CVE-2021-4034 的所有阶段,使用 codeql
 xmyronn/cve-2026-7393-rce
CVE-2026-7393 的概念验证漏洞利用程序:Pizzafy Ecommerce System 1.0 中存在无限制文件上传漏洞,允许已认证的管理员上传 PHP 网页后门并实现远程代码执行。
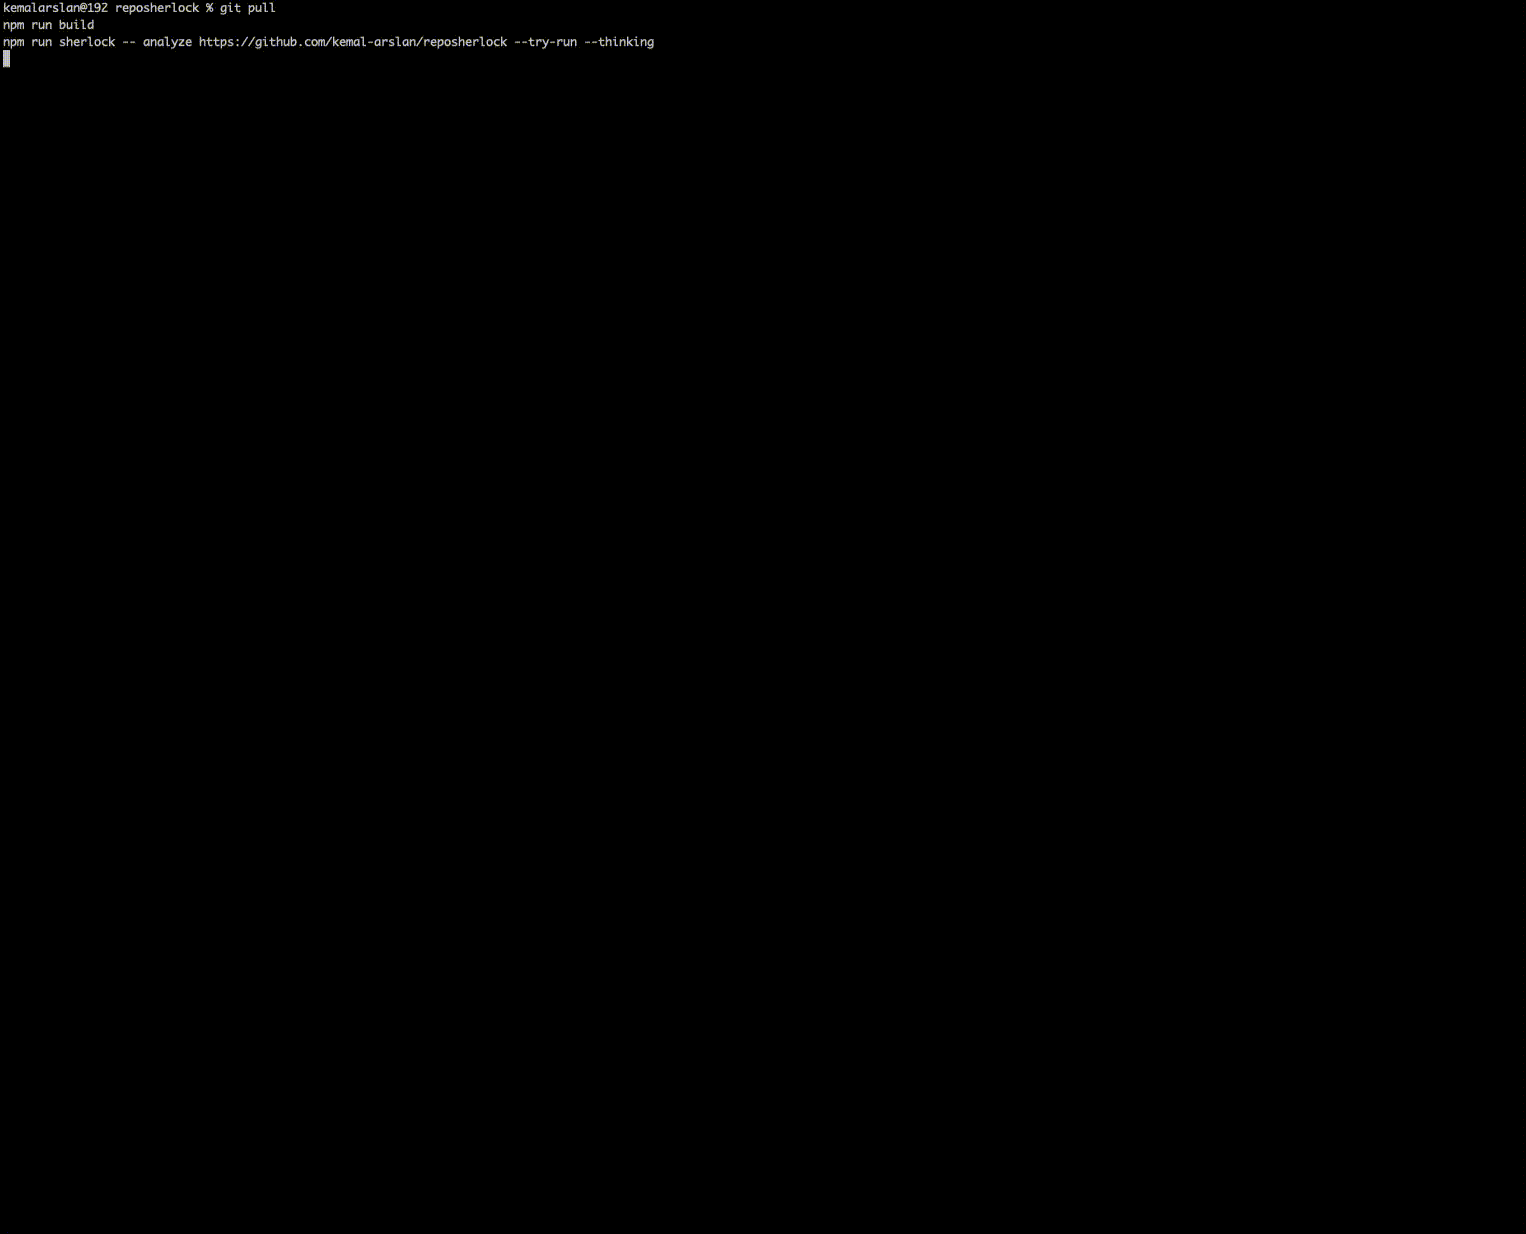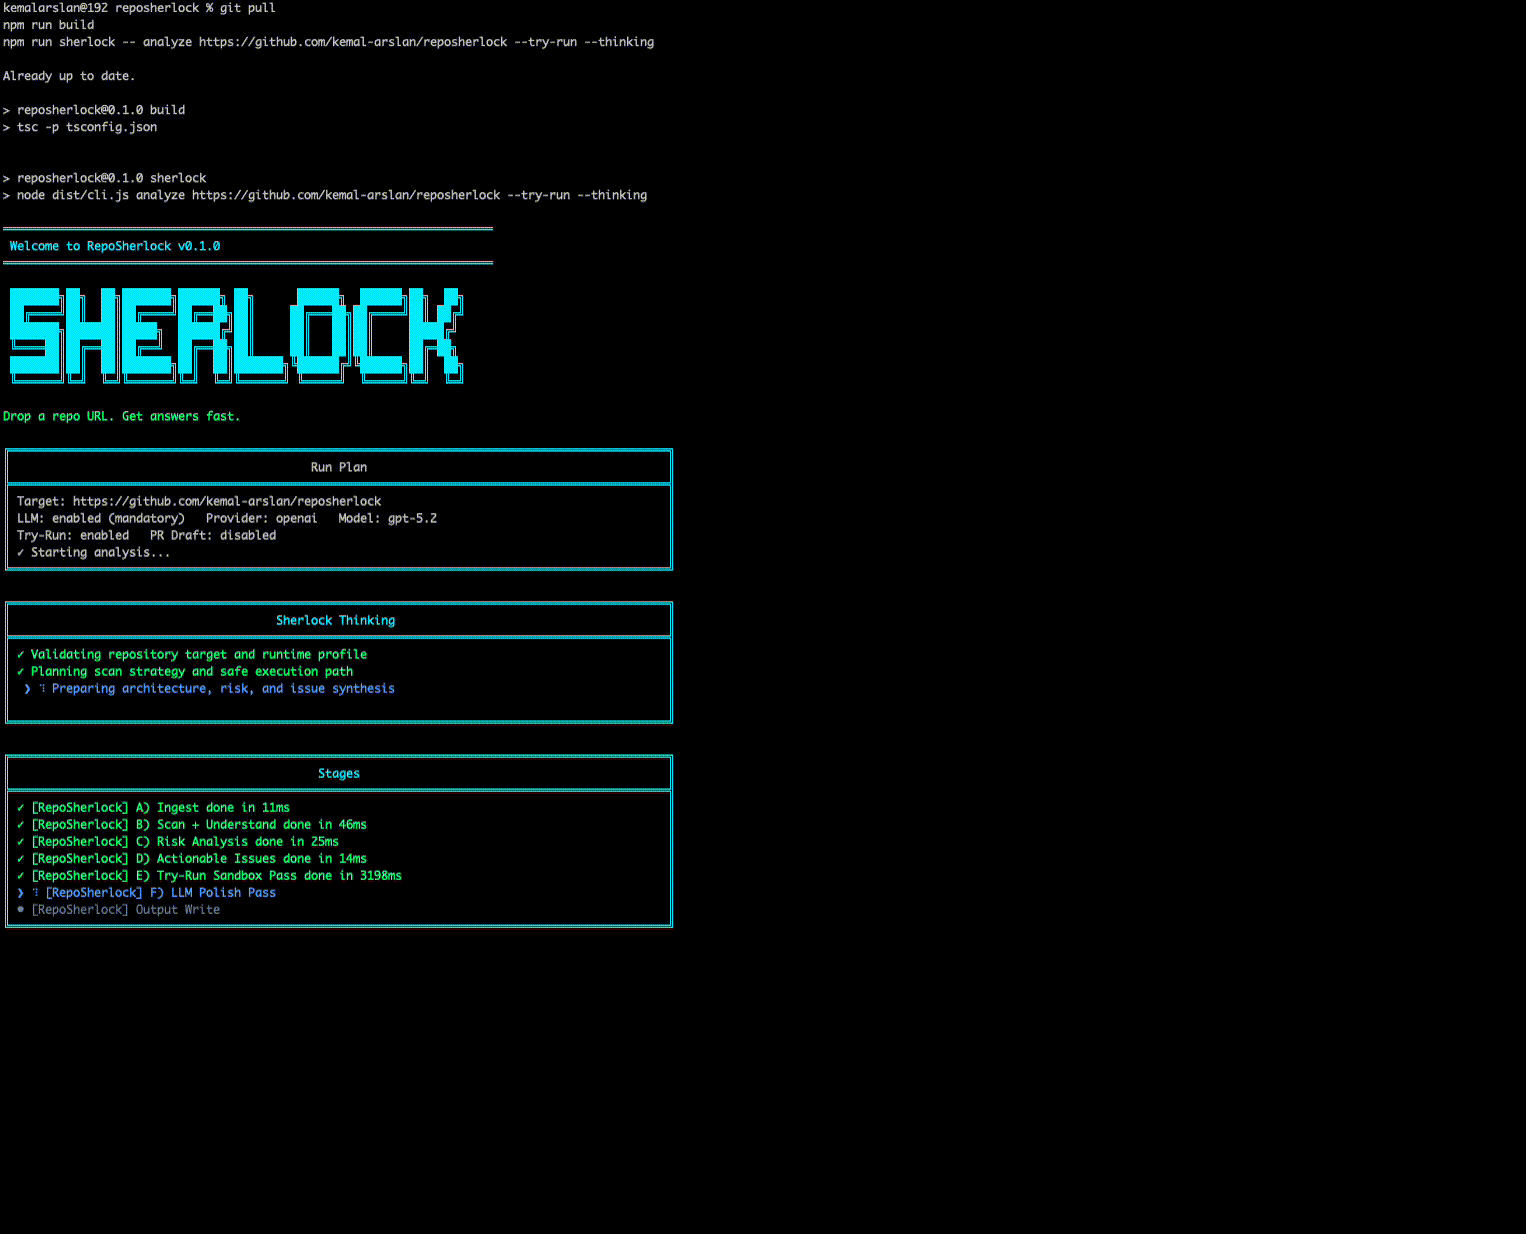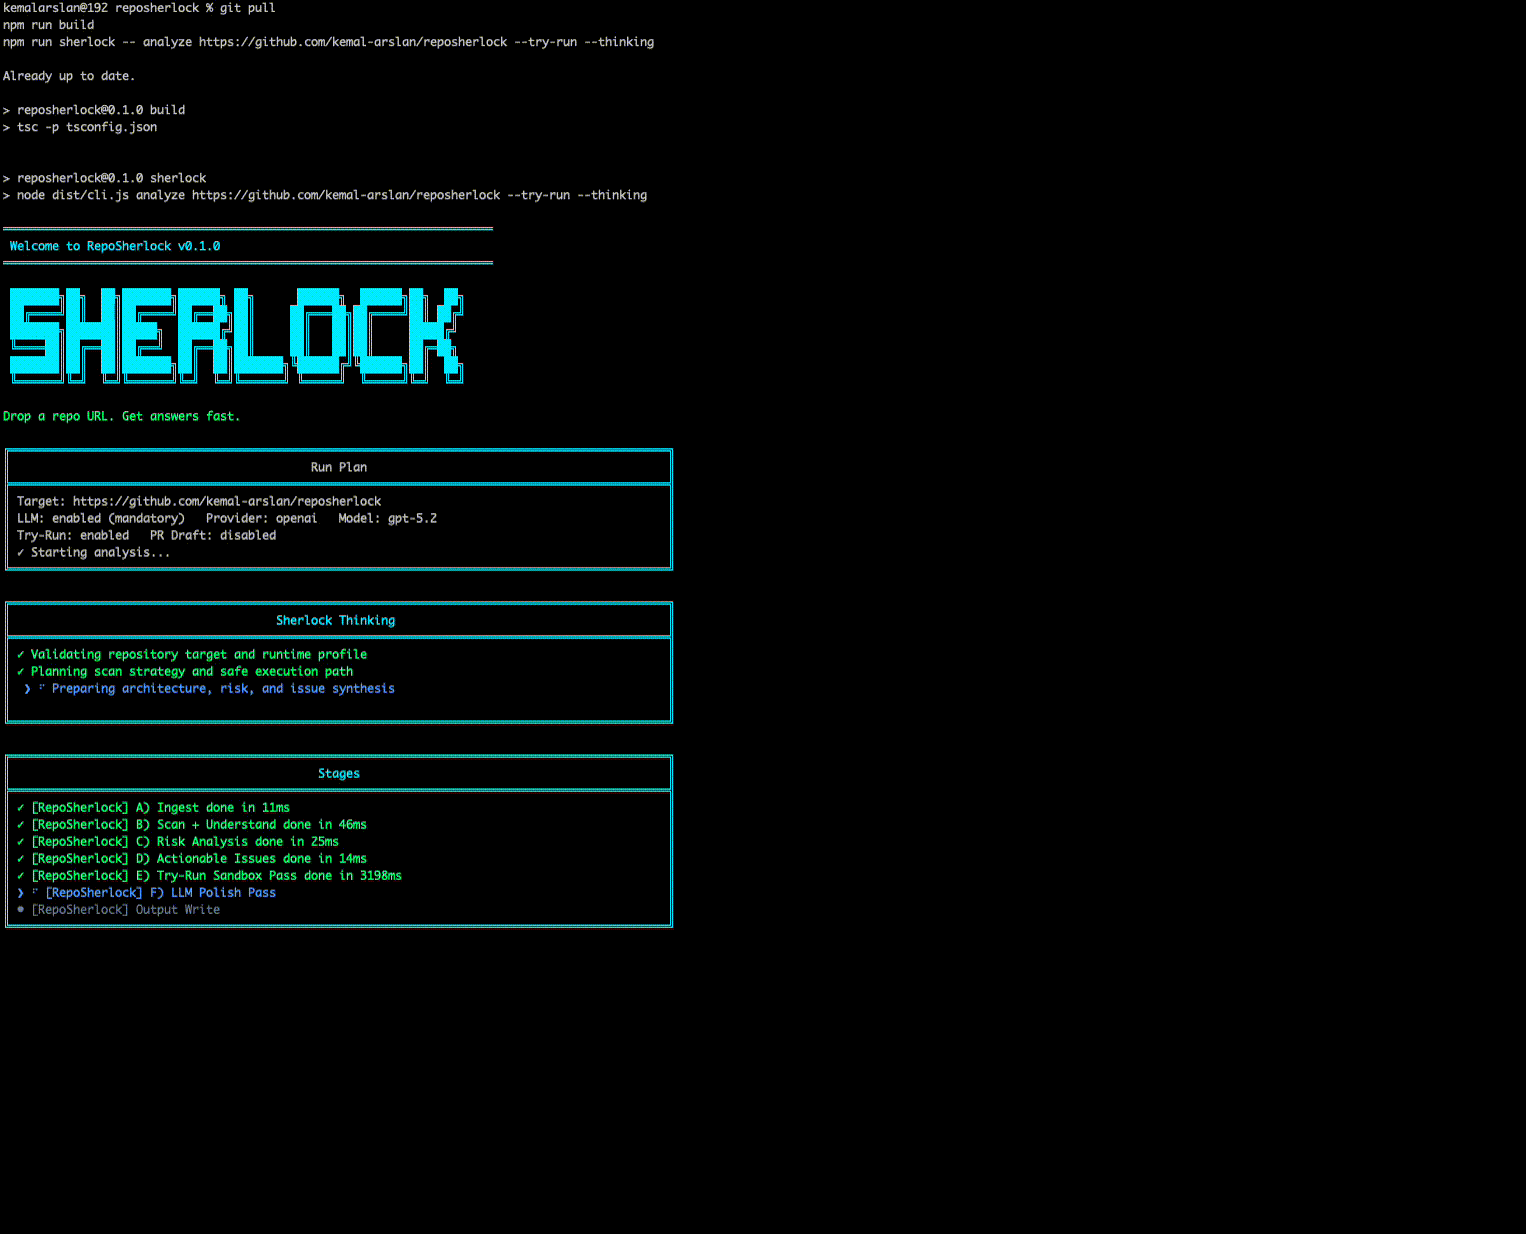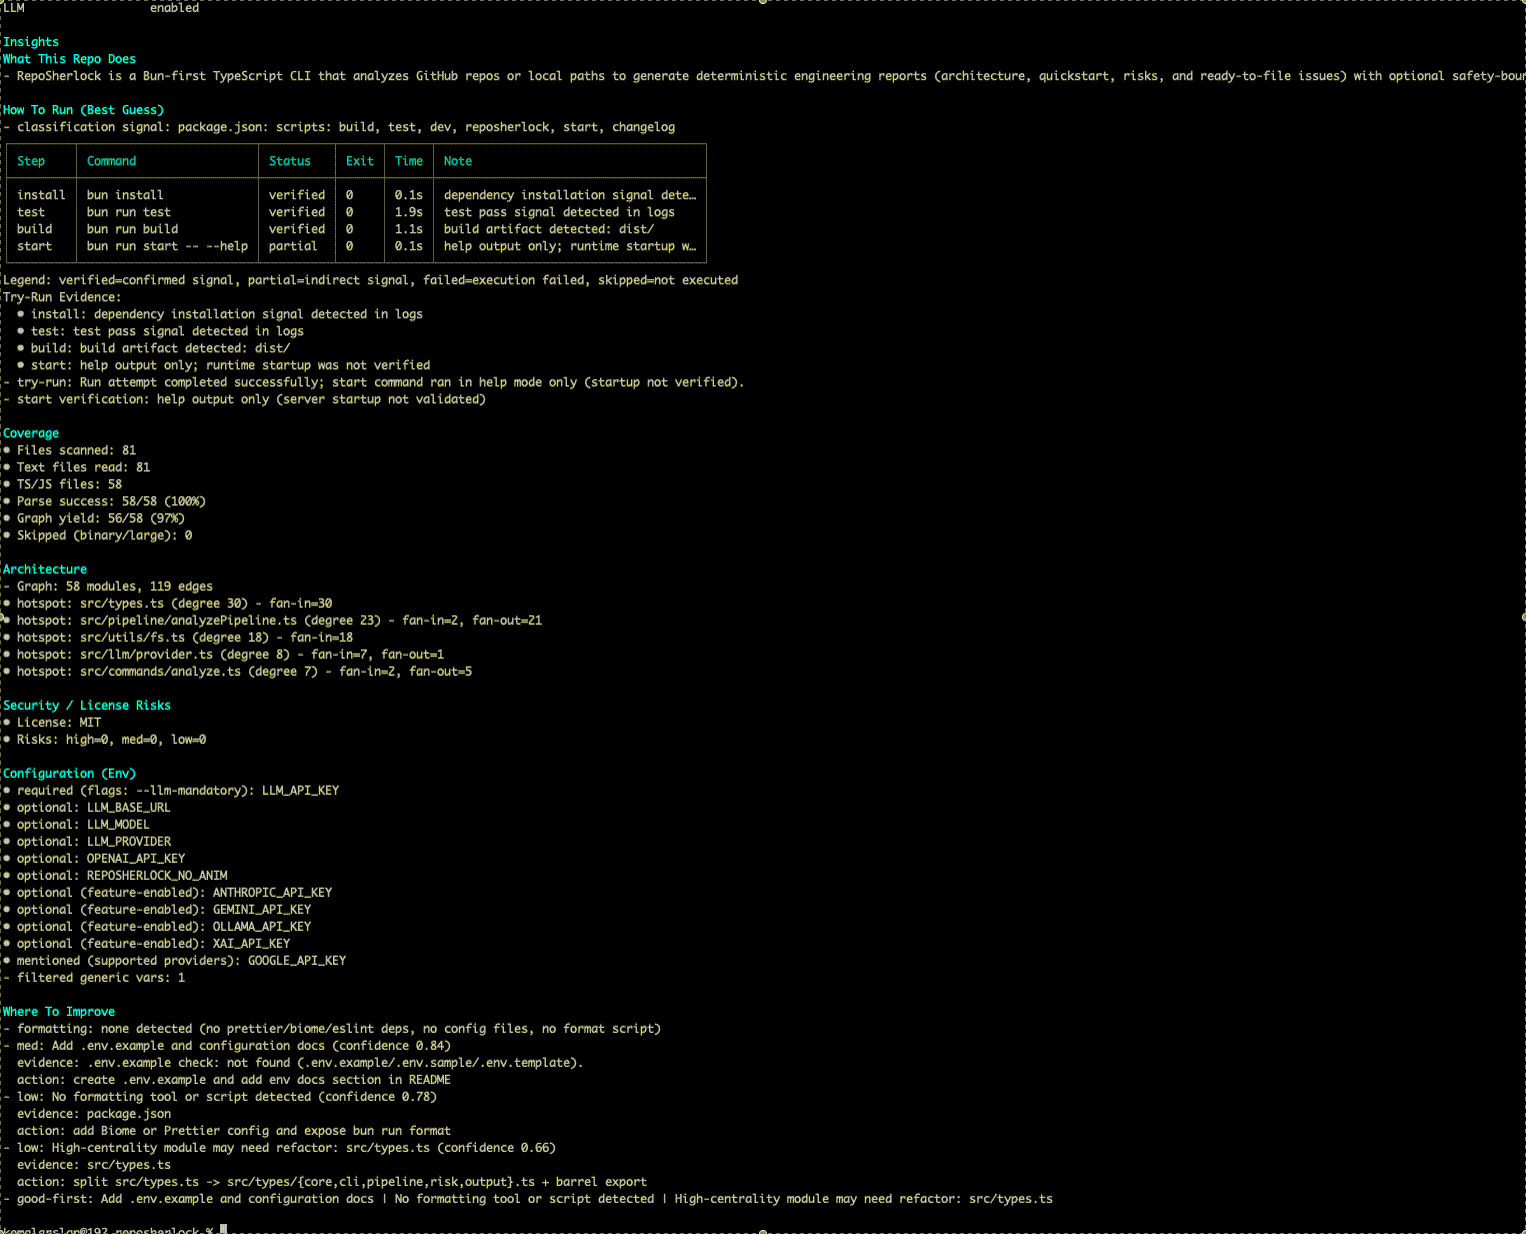 kemal-arslan/reposherlock
分析任何 GitHub 仓库(URL 或本地路径)→ 架构图、已验证的运行命令、风险及可操作的问题——只需几分钟。
 nxploited/cve-2025-49029
WordPress Custom Login And Signup Widget Plugin <= 1.0 存在任意代码执行漏洞
 unicorn-hyh/cve-2026-31156
OpenPLC-v3 中存在路径注入漏洞,该漏洞源于程序未对命令行传入的文件路径参数进行任何有效性检查。攻击者可通过构造恶意路径读取任意可读文件,存在信息泄露风险。
 e-corp-demo/cve-2026-44788
概念验证漏洞利用代码,针对CVE-2026-44788,用C#演示漏洞利用,用于安全测试和验证。
 razi-interactive/claude-project-scanner
用于 Claude Code 项目的只读安全扫描器。捕获 CVE-2025-59536、statusLine injection、prompt injection 等。
 bhanunamikaze/cve-2026-2587-exploit-poc
CVE-2026-2587 PoC验证器,用于Eclipse GlassFish admin console中gadget.jsf处理器的EL注入远程代码执行漏洞。安全的经过身份验证的漏洞扫描器,专为授权测试设计。
 habuon/cve-2026-48208
这是 CVE-2026-48208 的 POC 仓库
 xxconi/cve-2026-22356
CVE-2026-22356:Jetpack CRM路径遍历漏洞和远程代码执行
 loic-houchi/django-faille-cve-2025-57833_test
教育性概念验证,演示通过Django的annotate()和alias()方法中的动态别名进行SQL注入(CVE-2025-57833)。包含漏洞代码、利用示例和修复分析。
 sparshbiswas-ai/cve-2025-11844-smolagents
教育性沙盒和动态概念验证扫描器,针对 Hugging Face smolagents 库中 CVE-2025-11844 XPath 注入,支持本地数据提取和 DOM 遍历审计。
 some-1hing/cve-2018-16763
用于分析 FUEL CMS 中 CVE-2018-16763 的 Python 工具,具备更清晰的响应解析和交互式漏洞检查功能。
 homjxi0e/cve-2017-8625_bypass_umci
概念验证漏洞利用程序,演示如何在 Internet Explorer 中利用 JScript 和 ActiveX 绕过 UMCI,从而执行任意二进制文件,目标针对 Windows Device Guard 代码完整性策略。









