#1
 oscerd/cve-2026-40047
CVE-2026-40047 复现器:Apache Camel camel-docling CLI 参数注入 / 路径遍历
 rat5ak/cve-2025-55182-react2shell-rce-poc
此仓库记录了Next.js React服务器组件(RSC)中使用Flight协议的反序列化行为研究。它关注格式错误的multipart主体与服务器操作请求处理相结合如何导致某些构建上的原型遍历和执行原语。
 trixsec/cve-2025-55182-scanner
A hybrid security scanner for detecting CVE-2025-55182 in Next.js and Waku applications. Features combined static code analysis and safe dynamic…
 a1ohadance/cve-2026-38360
# 公告:CVE-2026-38360 路径遍历漏洞(CWE-22)存在于 dash-uploader(Python/PyPI)中
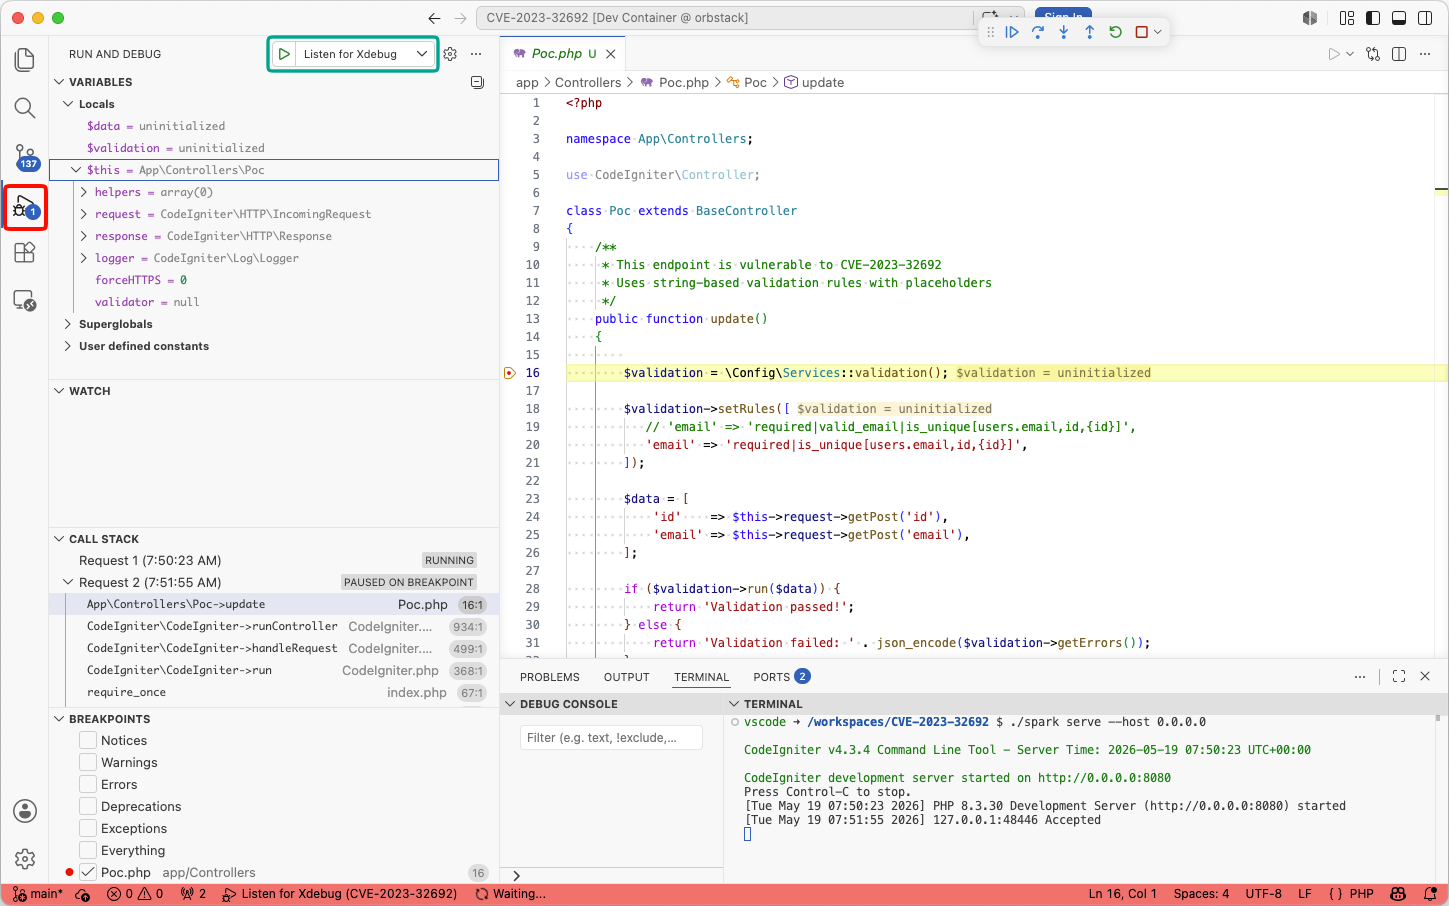 mogwailabs/cve-2023-32692-codeigniter4
示例应用程序,易受CVE-2023-32692(PHP框架CodeIgniter中的验证规则注入)影响
 itsc1sco/freepbx-sqli-exploit-privilege-escalation
本演练记录了HTB机器Connected被完全攻破的全过程。
 x-defender/cve-2023-29007_win-version
针对CVE-2023-29007(一个Git任意配置注入漏洞)的概念验证漏洞利用代码。演示在Windows系统上的利用过程,用于安全测试与验证。
 eqstlab/cve-2026-30951
Sequelize JSON Cast SQL 注入
 0xmrma/cve-2026-5061
Consul Template 在模板评估期间验证了符号链接指向的位置,但其后续的依赖获取读取的是原始路径。在这两个操作之间重新指向该链接,会将沙箱内的文件引用转变为沙箱外的文件泄露。
 medaz-sploit/cve-2025-64714-privatebin-2.0.2-poc
针对 PrivateBin 本地文件包含漏洞(CVE-2025-64714)的概念验证利用程序,通过模板 cookie 路径遍历实现,具备检测和 RCE 链式利用能力。
 oscerd/cve-2026-53913
针对 CVE-2026-53913(Apache Camel camel-keycloak)的 PoC 复现器:KeycloakSecurityPolicy 在 Basic Setup 中默认放行(fail open)——当未配置必需的 roles/权限时,token…
 nicpwns/cve-2026-62183
Apache Syncope:用户自助服务权限提升
 jra89/cve-2019-19511
Chevereto - 1.0.0 Free - 1.1.4 Free, 3.13.4 Core, 远程代码执行
 trustedsec/ts_llmlib
Python库,用于本地LLM驱动的安全分析,集成Ghidra二进制分析、C/C++漏洞扫描和MCP工具集成,实现自动化逆向工程和报告生成。
 cerberusmrxi/cve-2026-48909-joomla-sp-exploit
CVE-2026-48909 - 针对 Joomla SP LMS 扩展(版本 <= 4.1.3)的未认证 PHP 对象注入到远程代码执行(RCE)漏洞利用工具。利用 lmsOrders cookie 反序列化,通过 Joomla FormattedtextLogger gadget 链写入…
 dhmosfunk/cve-2025-58098
基于 Docker 的实验环境,演示 CVE-2025-58098 参数注入漏洞,包含源代码、存在漏洞及已修复代码的对比,用于安全教育。