#1
 xhh1h/cve-2025-55449
CVE-2025-55449 漏洞利用
 111ddea/xstream_cve-2022-41966
# CVE-2022-41966 的调试与概念验证代码,演示 Java 中 XStream 反序列化漏洞的利用。
 drackyjr/cve-2025-3248-exploit
一个全面的 Python 漏洞利用框架,用于测试和演示 CVE-2025-3248,这是 Langflow 版本 ≤ 1.3.0 中的一个关键的未经认证的远程代码执行漏洞。
 windecks/cve-2023-46404
CVE-2023-46404 的 PoC 和 Writeup
 guardia-ai/gitlab-component
欧盟人工智能法案合规扫描器,用于GitLab CI/CD流水线——检测AI/ML库并将风险分类以MR评论形式发布。
 marcstraube/zappzarapp-php-security
PHP 8.4+ 安全库(镜像)
 nmurilo/cve-2008-4687-exploit
针对 MantisBT 中通过 manage_proj_page.php 中精心构造的 sort 参数实现远程代码执行的 CVE-2008-4687 的 Python 漏洞利用程序。
 manhndd/cve-2019-19204
Heap-buffer-overflow 在 Oniguruma (函数 fetch_interval_quantifier)
 manhndd/cve-2019-19203
Oniguruma 中的堆缓冲区溢出(函数 gb18030_mbc_enc_len)
 vivian.maes/bad-secure-rails-app
故意不安全的Ruby on Rails应用程序,旨在用于研究OWASP Top 10漏洞以及实践Web应用程序安全测试技术。
 pandamingx/cve-2020-5421
Spring 安全漏洞 CVE-2020-5421复现
 ch4120n/cve-2026-58138
CVE-2026-58138 — Conductor(3.21.21..<3.30.2)通过 INLINE GraalVM 求值器(HostAccess.ALL)实现未认证 RCE。包含实验环境 + PoC,已端到端验证(root 权限)。
 r00t4dm/jenkins-cve-2017-1000353
针对Jenkins CVE-2017-1000353的概念验证漏洞利用程序,这是一个通过CLI接口中的不安全反序列化导致的远程代码执行漏洞。
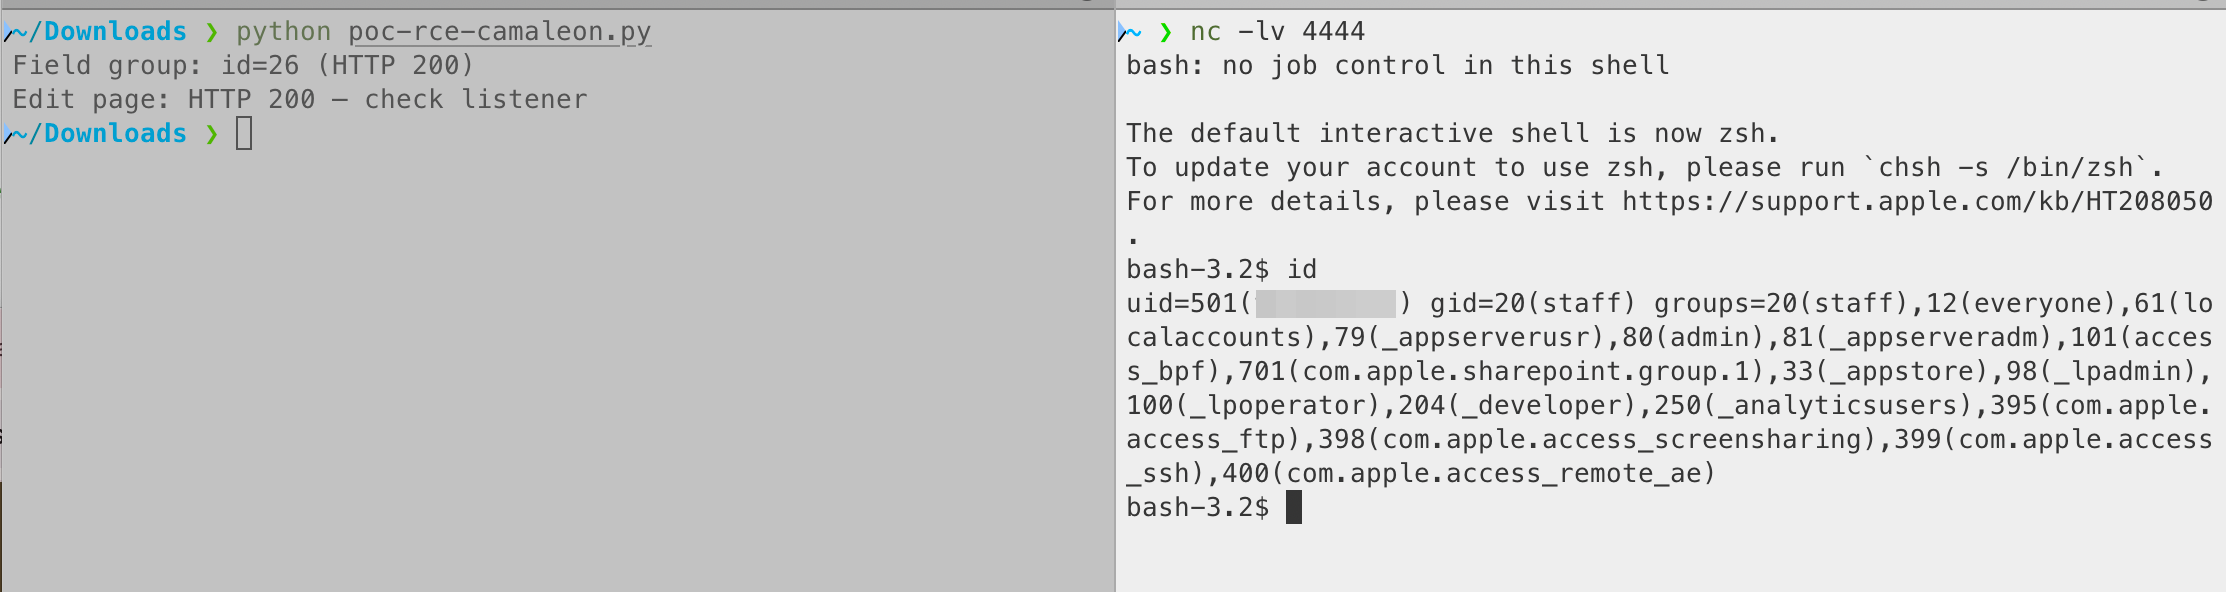 theopaid/cve-2026-66748-camaleon-cms---authenticated-rce-via-select_eval-custom-field
安全公告:Camaleon CMS - 通过 `select_eval` 自定义字段实现认证后远程代码执行
 nxgn-kd01/react2shell-scanner
检测 React Server Components 中的 CVE-2025-55182 (React2Shell) RCE 漏洞。快速、准确的扫描器,零误报。
 datawiza-inc/spring-rec-demo
演示代码展示了近期Spring4Shell RCE (CVE-2022-22965)