#1
 nanaao/cve-2022-30929
CVE-2022-30929 POC
 luoqianlin/cve-2022-22965
Spring Framework RCE漏洞利用(CVE-2022-22965),包含分析代码和教育性演练,帮助理解漏洞及其利用机制。
 kaylertee/computer-security-equifax-2017
对 CVE-2017-5638(Apache Struts2 远程代码执行漏洞)的动手模拟,展示漏洞利用重现、操作系统级命令执行以及输入清理和端点监控等缓解措施。基于 Python/Flask 构建,附带 Jupyter notebook 演示。
 izxci/cve-2026-9691
CVE-2026-9691: ActiveCampaign与Contact Form 7、WPForms、Elementor、Ninja Forms集成插件 (<=1.1.1) 未认证PHP对象注入PoC、补丁分析与规则
 darthvader-htb/cve-2018-6574
CVE-2018-6574
 d0n601/cve-2025-5961
迁移、备份、暂存 – WPvivid Backup & Migration <= 0.9.116 - 已认证(管理员及以上)任意文件上传
 administra1tor/cve-2019-17234b-exploit
Wordpress IgniteUp 插件 < 3.4.1 允许未经身份验证的用户任意删除 Web 服务器上的文件,可能导致 DoS。
 shaikusaf/external_v8_aosp10_r33_cve-2020-0240
针对 V8 JavaScript 引擎中 CVE-2020-0240 的研究仓库,提供源代码和分析以帮助理解漏洞和利用。
 buraksevben/cve-2024-24141
学校任务管理系统SQL注入漏洞的概念验证,演示漏洞利用过程并提供用于安全评估的技术细节。
 anchor0221/cve-2025-50460
CVE-2025-50460 的技术细节和漏洞利用
 adenilsonsantos/winverifytrust
WinVerifyTrust 签名验证 CVE-2013-3900 缓解措施 (EnableCertPaddingCheck)
 neurosaki987/qvm-tool
针对ACE .qvm0保护的PE镜像的静态分析与结构恢复工具包
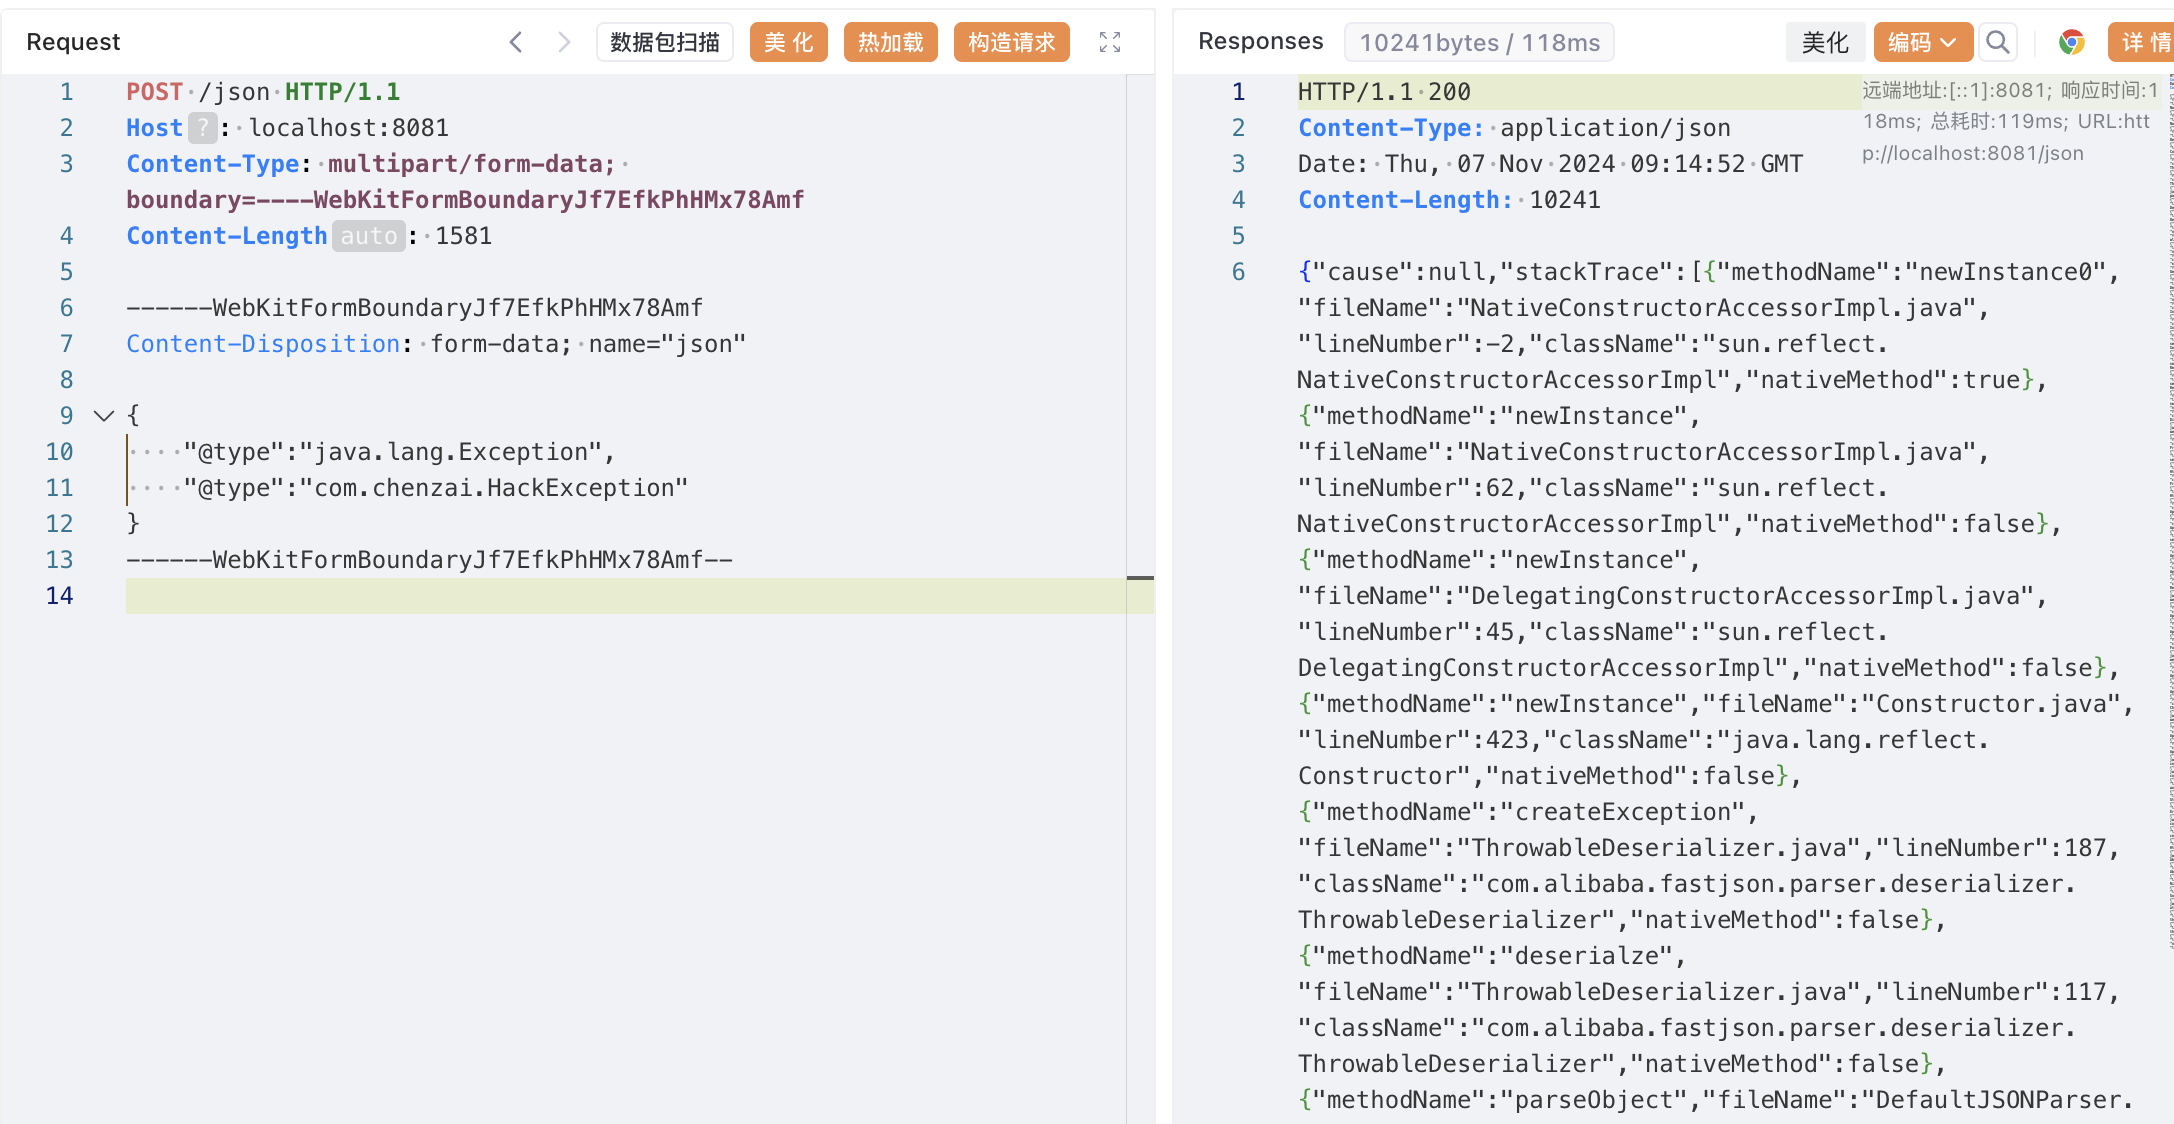 luelueking/cve-2022-25845-in-spring
CVE-2022-25845(fastjson 1.2.80)针对Spring环境的exploit,包含逐步PoC、文件读取,以及通过Jackson/commons-io反序列化链实现任意文件写入。
 dor-tumarkin/cve-2021-25641-proof-of-concept
Apache/Alibaba Dubbo <= 2.7.3 针对 CVE-2021-25641 的 PoC 代码,利用不可信数据反序列化实现 RCE;影响版本 <= 2.7.6,包含不同的利用链(Gadgets)。
 seanwrightsec/cve-2022-42889-poc
Apache commons-text 漏洞 CVE-2022-42889 的概念验证。
 sickwell/cve-2025-55182
CVE-2025-55182 - React Server Components RCE 利用与扫描器,支持外部服务器和 CLI 界面
 zr0n/react2shell
一个完整的 CVE-2025-55182 漏洞利用框架