
 #1

 kubeshark/kubeshark
基于 eBPF 的 Kubernetes 网络可观测性。以完整的 K8s 上下文索引 L4/L7 流量,无需密钥即可解密 TLS。AI 代理可通过 MCP 查询,人类可通过仪表盘查询。
 cloud-custodian/cloud-custodian
用于云安全、成本优化和治理的规则引擎,使用YAML DSL编写策略,以查询、过滤并对资源采取行动。
 chaos-mesh/chaos-mesh
一个面向 Kubernetes 的混沌工程平台。
 warp-tech/warpgate
全透明的 SSH、HTTPS、Kubernetes、数据库及 RDP/VNC 堡垒机/PAM,无需额外客户端软件
 chaosblade-io/chaosblade
An easy to use and powerful chaos engineering experiment toolkit.(阿里巴巴开源的一款简单易用、功能强大的混沌实验注入工具)
 aquasecurity/kube-bench
检查 Kubernetes 是否按照 CIS Kubernetes Benchmark 中定义的安全最佳实践进行部署。
 snyk/cli
Snyk CLI 扫描并监控您的项目是否存在安全漏洞。
 cloudquery/cloudquery
面向云配置和安全数据的数据管道。构建云资产清单、CSPM、FinOps和漏洞管理解决方案。从AWS、Azure、GCP以及70多个云和SaaS来源提取数据。
 microsoft/azurelinux
Hardened, Azure-optimized Linux distribution built from Fedora sources with RPM packaging, supply chain security, and declarative configuration for…
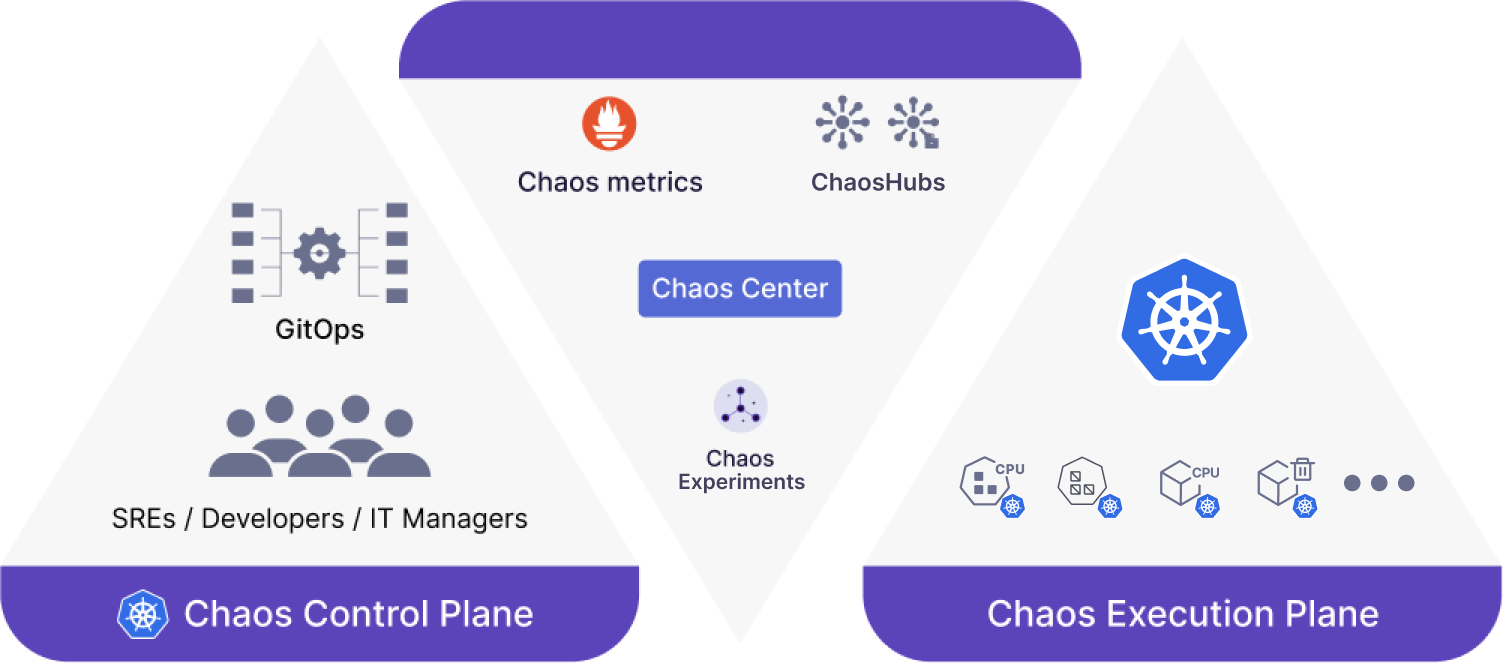 litmuschaos/litmus
面向 Kubernetes 的云原生混沌工程平台,具备故障注入、工作流编排和稳态验证功能,以揭示系统弱点。
 getanteon/anteon
基于eBPF的Kubernetes监控与性能测试平台,可自动生成服务拓扑图、追踪实时指标,并在无需代码插桩的情况下运行多地域负载测试。
 ine-labs/awsgoat
AWSGoat : 一个极度脆弱的 AWS 基础设施
 cartography-cncf/cartography
Pulls infrastructure assets and their relationships from 30+ cloud, identity, and SaaS platforms into a Neo4j graph for security queries and…
 dirkjanm/roadtools
一个用于攻击和防御安全目的的Azure AD/Entra工具集合
 smol-machines/smolvm
An embeddable, portable, branchable virtual machine to safely run Agents locally.
 dev-sec/ansible-collection-hardening
这个Ansible集合为Linux、SSH、nginx、MySQL提供了经过实战考验的加固方案。
 nccgroup/scoutsuite
多云安全审计工具,利用云服务商API收集配置数据、评估安全态势,并生成HTML报告,突出风险区域和攻击面。







