#1
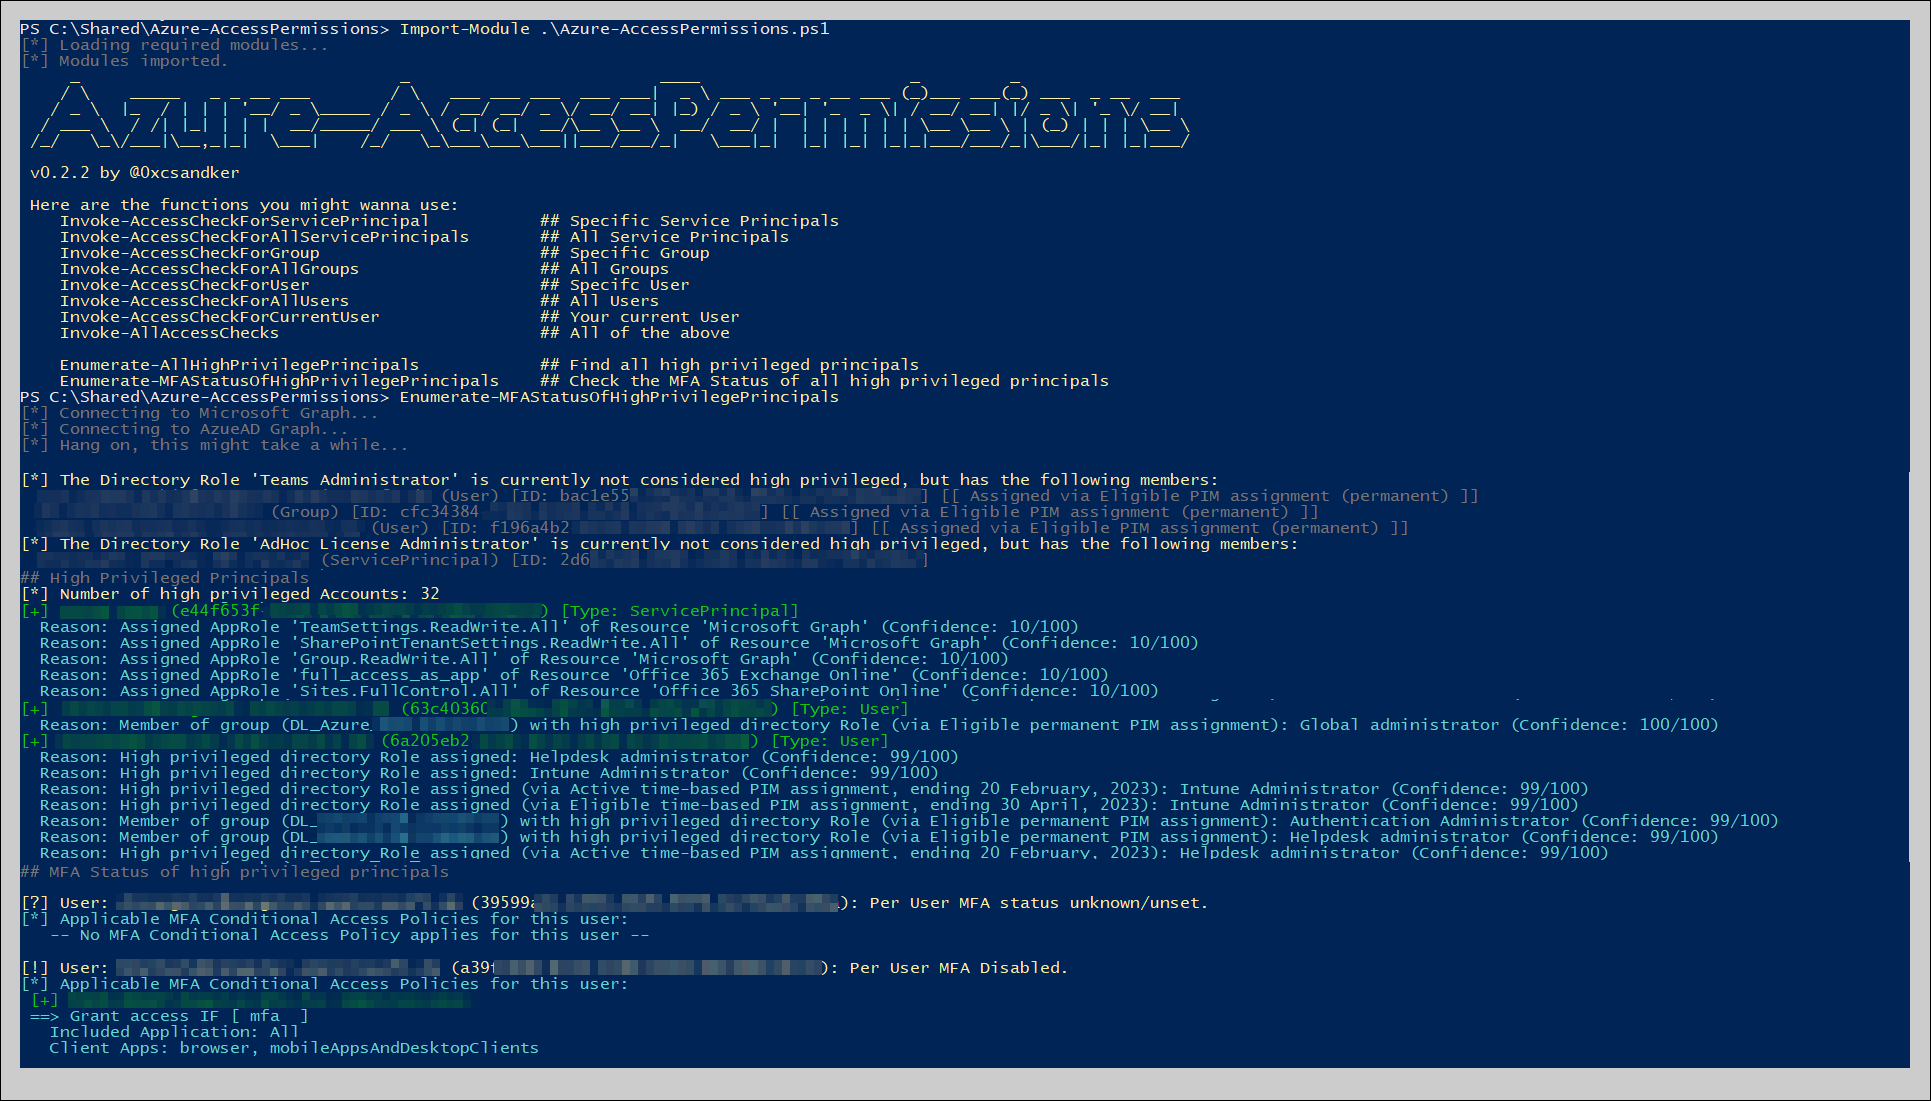
 csandker/azure-accesspermissions
PowerShell脚本,用于枚举Azure Active Directory访问权限,包括角色分配、服务主体和特权访问配置,以进行安全审计。
 1njected/cmloot
查找存储在 (System Center) Configuration Manager (SCCM/CM) SMB 共享上的有趣文件。
 nccgroup/raccoon
Salesforce 对象访问审计器
 ustayready/outpost
AWS 测试与报告管理工具
 octarinesec/kube-scan
kube-scan:Octarine k8s 集群风险评估工具
 wavestone-cdt/abaddon
红队运营管理平台,自动化基础设施部署、C2设置、钓鱼活动与侦察,并集成工具编排与报告。
 eilonh/s3crets_scanner
自动扫描器,用于查找意外上传到公共S3存储桶中的秘密(API密钥、凭证),使用truffleHog3进行检测,支持定时或按需扫描。
 hxsecurity/terraformgoat
多云下故意设计存在漏洞的部署工具,使用 Terraform 预配置不安全的云基础设施,用于安全培训与实践。
 corneliusweig/rakkess
Review Access - kubectl 插件,用于显示 k8s 服务器资源的访问矩阵
 karimhabush/cis-vsphere
一个用于评估VMware vSphere环境是否符合CIS基准的工具。
 c0axx/canaryhunter
Canary Hunter 旨在成为一个快速的 PowerShell 脚本,用于检查在 canarytokens.org 上免费生成的各种格式的常见 Canary。
 contrastsecurity/contrast
用于扫描 Java、JavaScript 和 .NET 应用程序以及 AWS Lambda 函数的 SAST CLI,可检测代码漏洞和过于宽松的 IAM 策略。
 pop3ret/awsome-pentesting
我的 AWS 基础设施渗透测试速查笔记

 cred-club/dial
事件驱动的AWS安全配置错误检测框架,实时监控多个账户,通过Lambda触发警报,覆盖IAM、S3、EC2和数据库的配置错误,检测延迟低于7秒。
 iknowjason/bluecloud
网络靶场,包含 Velociraptor + HELK 系统以及一台用于安全测试和研发的 Windows 虚拟机。支持 Azure 和 AWS 的 Terraform 部署。
 skyscanner/lambdaguard
AWS Serverless Security