
 #1

 jbiniek/copy.fail-mitigation-mlm
Salt 状态,用于部署针对 copy.fail 漏洞(CVE-2026-31431)的缓解措施
 wavesman/cve-2026-31431-fleet-remediator
面向 Linux 主机的机群级 CVE-2026-31431 审计与修复编排器,通过 SSH 执行,具备严格的主机密钥验证和多格式报告功能。
 ruattd/cve-2026-31431
GitHub Actions 工作流,用于测试运行器是否易受 CVE-2026-31431 影响,在受控环境中确认 root 权限。
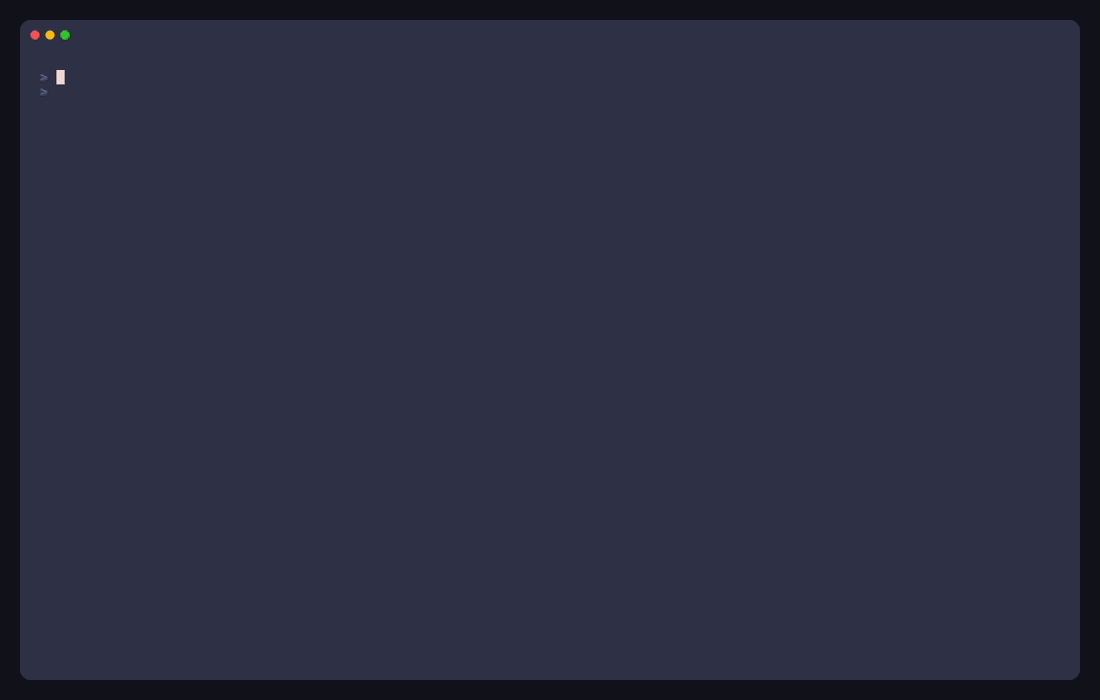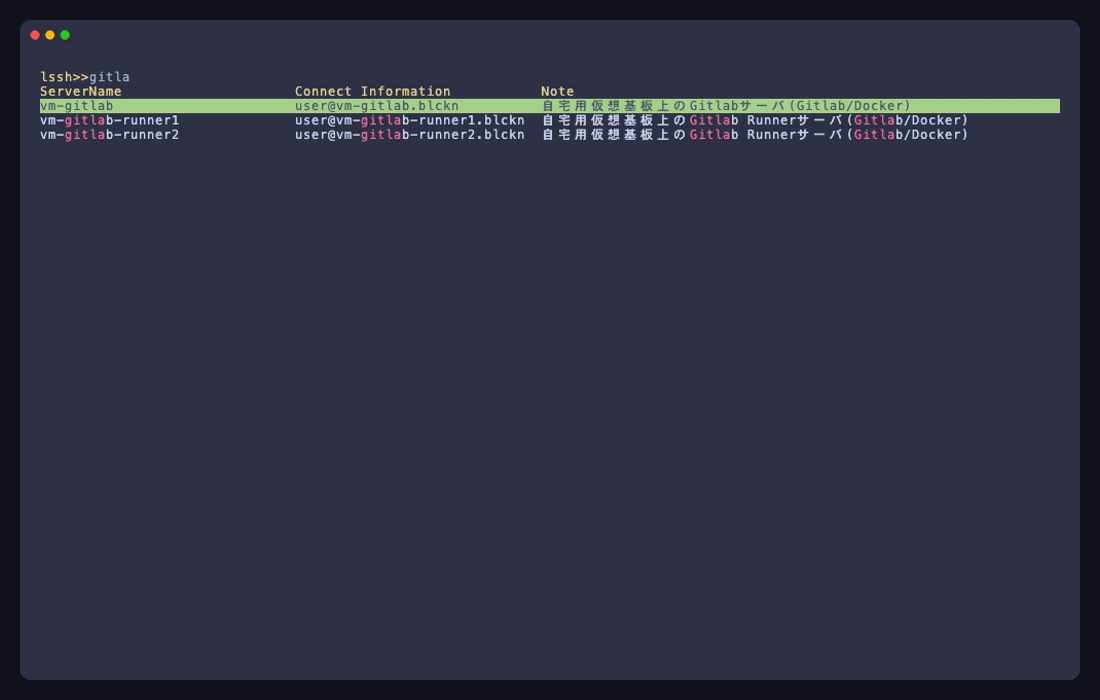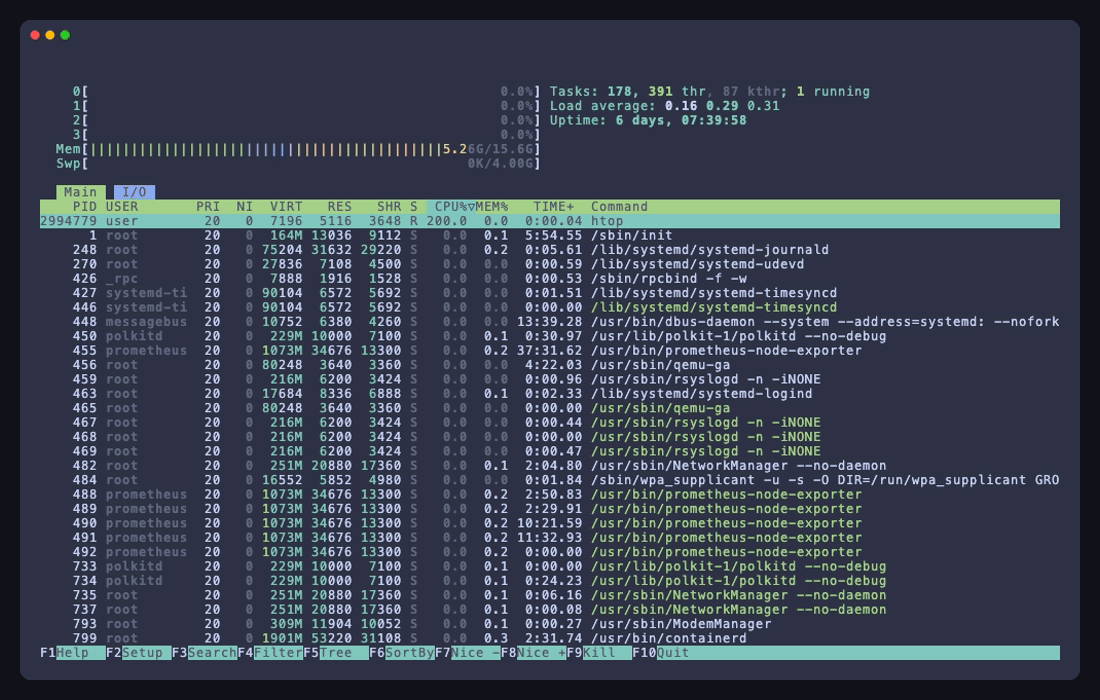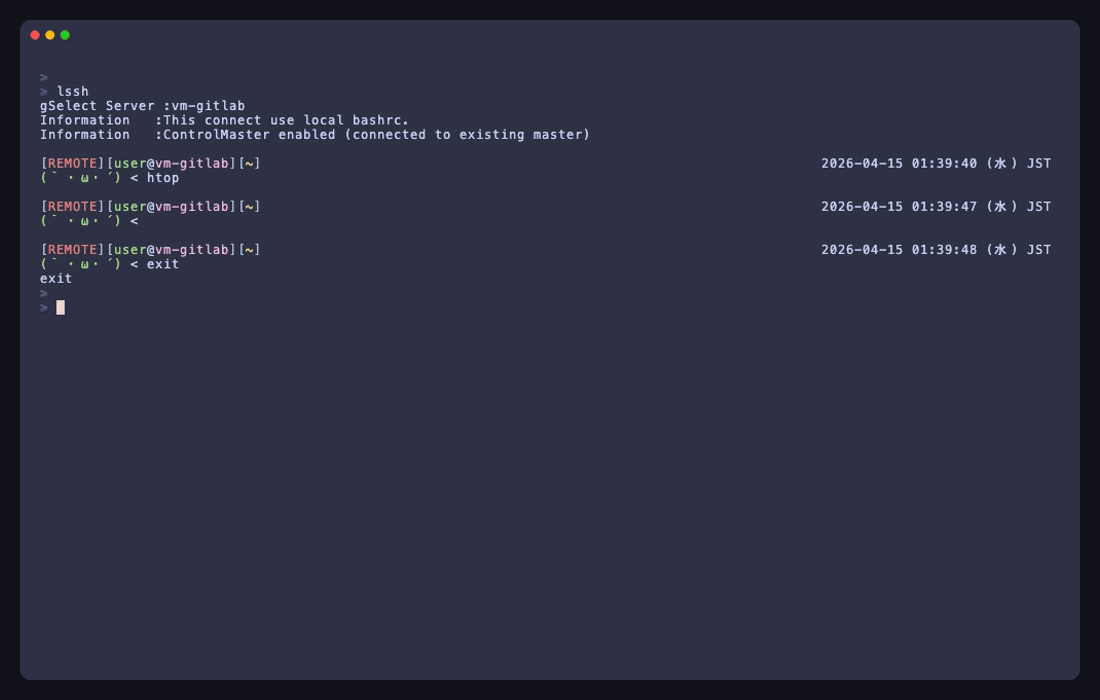 blacknon/lssh
一款终端原生的远程访问套件,支持SSH、云资产清单、供应商支持的连接器、并行命令、复用工作区、文件传输和监控。
 bishopfox/cirro-azcli-ext
Azure CLI 扩展,用于 Cirro 集合
 bvabhishek/cve-2026-3288-lab
基于 Docker 的漏洞实验环境,用于 CVE-2026-3288 NGINX Ingress 配置注入,包含漏洞利用脚本、检测监控以及针对授权安全培训的修复指导。
 dawnsmithcyber/azure-vulnerability-remediation-project
在 Azure Windows Server 2025 上实现端到端的漏洞管理生命周期。具有操作系统补丁和网络级补偿控制(NSG)功能,以缓解 CVE-2025-14847。
 h4wkst3r/dop2mop
OpenGraph 收集器,用于 BloodHound,可映射从 DevOps 到 MLOps 基础设施的攻击路径,收集 CI/CD 管道、服务主体和 ML 平台资源,以进行横向移动分析。
 mandiant/vcsa-hardening-tool
针对 VMware vCenter Server Appliance (VCSA) 的自动化零信任加固与取证审计工具。
 ashleyt3/docker-socket-risk-demos
YouTube 视频《别再挂载 docker.sock —— 在不放弃 Root 权限的情况下运行 Trivy ——(灵感源自 CVE-2026-33634)》的配套源码
 tapanmeena/azpim
一款命令行界面工具,用于直接从终端管理 Azure 特权身份管理(PIM)角色激活。
 hodgeluke/ai-agent-security-research
针对AI编码代理基础设施的开放安全研究。适用于CVE-2026-22812和CVE-2026-22813的代理可执行修复清单。
 kubernetes/ingress-nginx
Ingress NGINX Controller for Kubernetes
 alvin-alvo/safenet-soho-security-framework
一个轻量级、策略驱动的框架,利用 WireGuard 为 SOHO 网络带来零信任微隔离。
 danindiana/cve-2026-32746-mitigation
CVE-2026-32746 的自动化缓解工具,提供原子回滚、多防火墙支持(UFW、firewalld、nftables、iptables),以及针对 Linux 系统的纵深防御修复。
 many-hat-group/ubuntu-cve-2026-3888-patcher
这是一个为部署在Ubuntu实例上而设计的脚本,用于修补CVE-2026-3888漏洞利用。
 angelorc/vmsan
Firecracker 化繁为简。毫秒级启动安全微虚拟机,从安装到交互式 Shell 只需一条命令。









