
 #1
 serverless/serverless
用于在 AWS Lambda 上部署和管理无服务器应用程序的 CLI 框架,支持 YAML 基础设施、本地开发以及多语言运行时。
 spiffe/spire
用于验证运行中的服务、签发 SPIFFE ID/SVID,并为 Kubernetes、容器和云环境提供 mTLS 和 JWT 身份验证的工作负载身份平台。
 nestybox/sysbox
一款开源的下一代“runc”,它让无根容器能够像虚拟机一样运行 Systemd、Docker、Kubernetes 等工作负载。
 dexidp/dex
OpenID Connect (OIDC) 身份与 OAuth 2.0 提供程序,支持可插拔连接器
 aws/serverless-application-model
将 SAM 模板转换为 CloudFormation 资源,生成 Lambda 函数、IAM 角色和策略,并内置无服务器最佳实践。
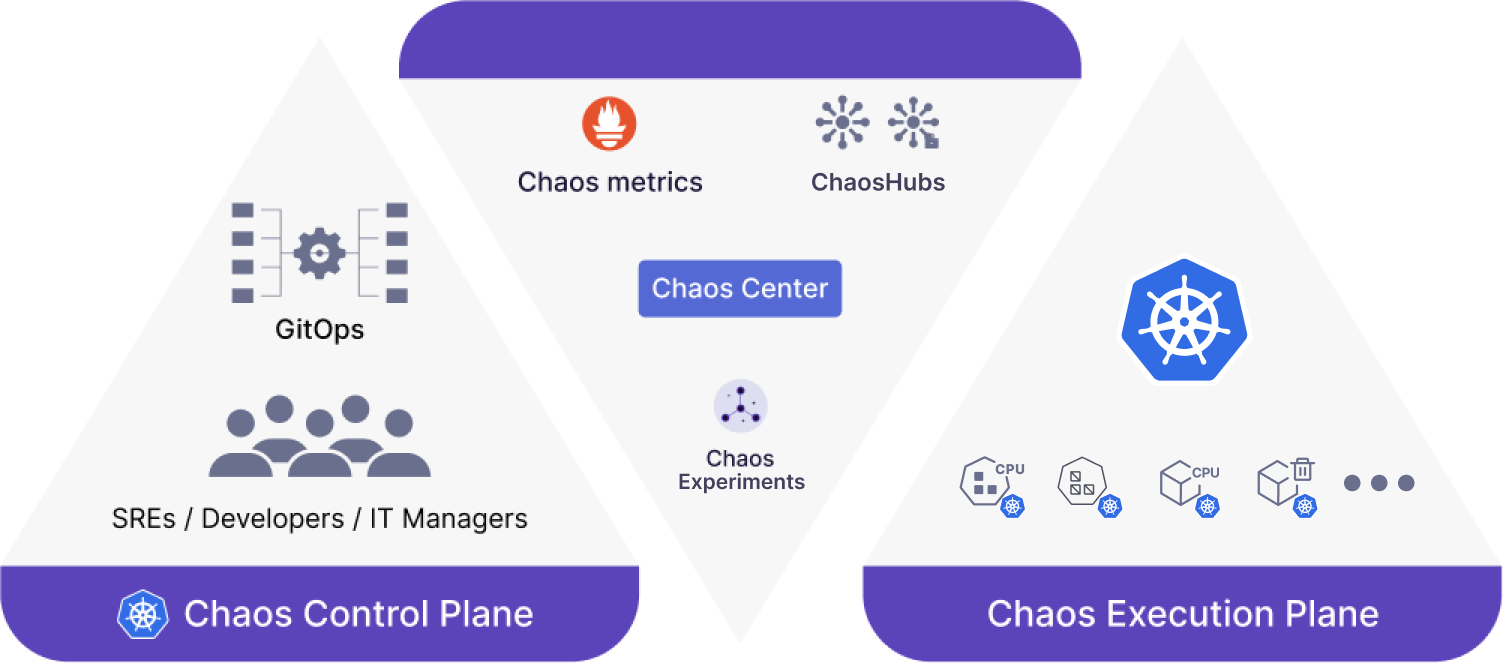 litmuschaos/litmus
面向 Kubernetes 的云原生混沌工程平台,具备故障注入、工作流编排和稳态验证功能,以揭示系统弱点。
 chaos-mesh/chaos-mesh
一个面向 Kubernetes 的混沌工程平台。
 chaosblade-io/chaosblade
An easy to use and powerful chaos engineering experiment toolkit.(阿里巴巴开源的一款简单易用、功能强大的混沌实验注入工具)
 stackrox/kube-linter
KubeLinter 是一款静态分析工具,可检查 Kubernetes YAML 文件和 Helm charts,以确保其中描述的应用遵循最佳实践。
 open-policy-agent/conftest
使用 Open Policy Agent Rego 查询语言针对结构化配置数据编写测试
 open-policy-agent/opa
声明式策略引擎,支持使用 Rego 语言在服务、Kubernetes、Terraform、Docker 和 API 之间实施授权与策略执行。
 yandex-cloud-examples/yc-mk8s-sctphantom-mitigation
用于缓解漏洞 CVE-2026-64564 (SCTPhantom) 的 DaemonSet
 neelkotnis/azure-security-auditor
用于审计 Azure 安全态势、RBAC、NSG、存储、身份和加密的 CLI 工具

 kalilinux/build-scripts/kali-cloud
# 构建 Kali 云镜像的脚本(https://salsa.debian.org/cloud-team/debian-cloud-images 的分支)
 kata-containers/kata-containers
Kata Containers 是一个开源项目和社区,致力于构建轻量级虚拟机(VM)的标准实现,其使用体验和性能表现与容器相似,但提供了虚拟机的工作负载隔离和安全优势。https://katacontainers.io/
 elttam/semgrep-rules
静态分析安全规则,用于跨 Java、Go、Python、C#、Kotlin、PHP、Kubernetes 和 GitHub Actions 的漏洞检测与以审计为重点的代码审查。
 azuread/azureadassessment
用于评估 Azure AD 租户状态和配置的工具集









