
 #1
用于审计云平台(IaaS、PaaS)中的配置、权限和服务的工具。
Kitploit 推荐

 mitiga/log4shell-cloud-scanner
我们为DevOps和安全团队提供脚本,以识别其AWS账户中可能易受Log4j漏洞(CVE-2021-44228)影响的云工作负载。该脚本使安全团队能够通过在其上运行漏洞利用来识别面向外部的AWS资产,从而能够映射它们并快速修补它们
 mkhazamipour/log4j-vulnerable-app-cve-2021-44228-terraform
一个用于部署易受攻击应用的 Terraform,以及一个与 CVE-2021-44228 配合使用的 JDNIExploit。
 malindarathnayake/intel-cve-2018-3639-mitigation_registryupdate
PowerShell 脚本,用于应用针对 CVE-2018-3639(推测性存储绕过)的 Windows 注册表缓解措施,实现针对侧信道漏洞的自动化安全加固。
 first-john/cve_2026_frag_family_fix
CVE-2026-46300 / CVE-2026-43500 / CVE-2026-31431 / CVE-2026-43284 golang 热修复
 vvpoglazov/cve-2024-41110-checker
基于并行SSH的扫描器,用于检测Docker安装中的CVE-2024-41110,识别受影响版本和AuthZ插件,并生成修复方案。
 mrk336/cve-2024-10220-kubernetes-gitrepo-volume-vulnerability
CVE-2024-10220揭示了Kubernetes中已弃用的gitRepo卷类型的关键缺陷,允许攻击者通过恶意.hooks脚本执行任意命令。文章解释了这如何破坏容器隔离,并提供了漏洞利用代码、自动化示例和缓解指导
 kubernetesbachelor/cve-2023-5044
CVE 2023 5044的Poc
 rjt-gupta/cve-2021-33104
CVE-2021-33104——Intel(R) OFU软件中的不当访问控制
 dviejopomata/cve-2020-8554
针对CVE-2020-8554的概念验证漏洞利用,演示了通过操纵Kubernetes服务的externalIP实现对集群流量的中间人攻击。
 kubeshark/kubeshark
基于 eBPF 的 Kubernetes 网络可观测性。以完整的 K8s 上下文索引 L4/L7 流量,无需密钥即可解密 TLS。AI 代理可通过 MCP 查询,人类可通过仪表盘查询。
 aquasecurity/trivy
在容器、Kubernetes、代码仓库、云环境等中发现漏洞、错误配置、密钥、SBOM
 shanika04/apache_skywalking
CVE-2020-9483 OR CVE-2020-13921
 mrk336/azure-networking-privilege-escalation-exploit-cve-2025-54914
CVE-2025-54914暴露了Azure Networking中的一个严重缺陷,允许攻击者提升权限并控制跨子网的路由。文章解释了“GetRouteTable”API中缺失的权限检查如何实现横向移动和远程利用,敦促立即修补和监控。
 pblittle/aws-suture
OpenSSL Heartbleed (CVE-2014-0160) 漏洞扫描器。
 shoucheng3/aws__aws-sdk-java_cve-2022-31159_1-12-2600
用于集成亚马逊云服务的Java SDK,提供对S3、DynamoDB、EC2等服务的安全API访问,并内置身份验证、加密和IAM支持。
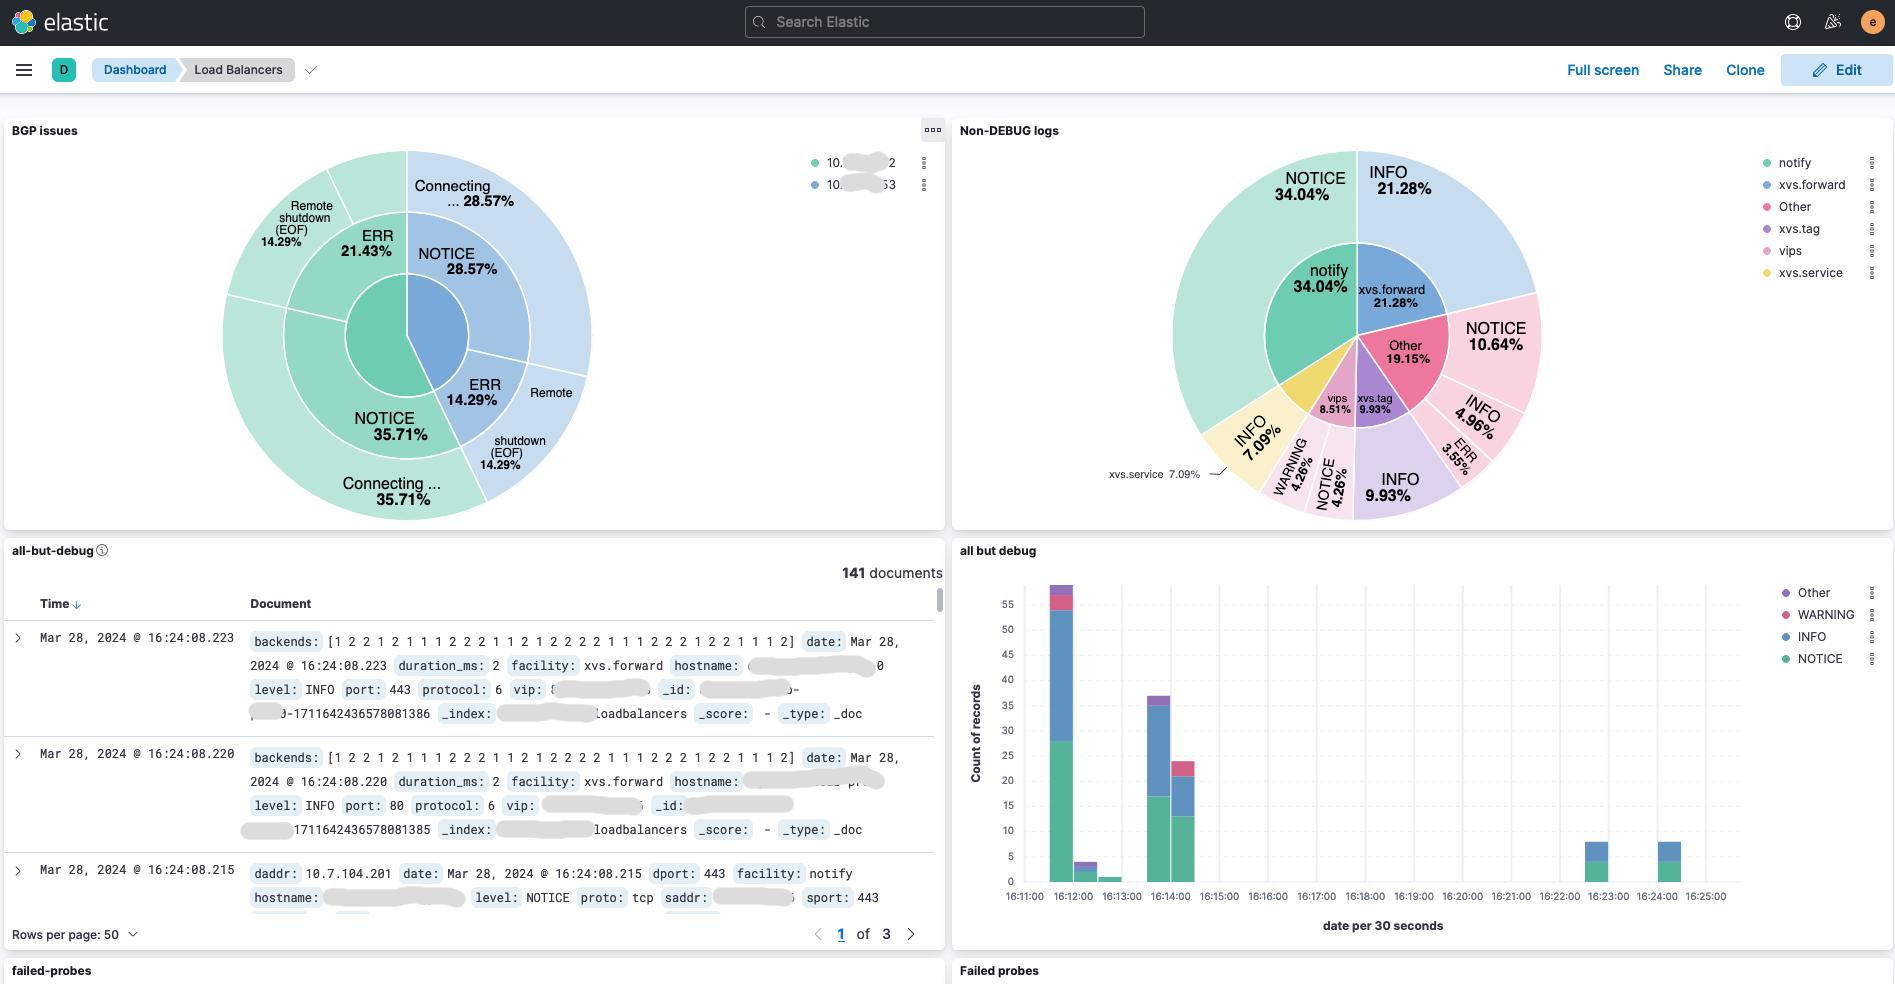 davidcoles/vc5
一个可水平扩展的 Direct Server Return 第4层负载均衡器,适用于 Linux,使用 XDP/eBPF
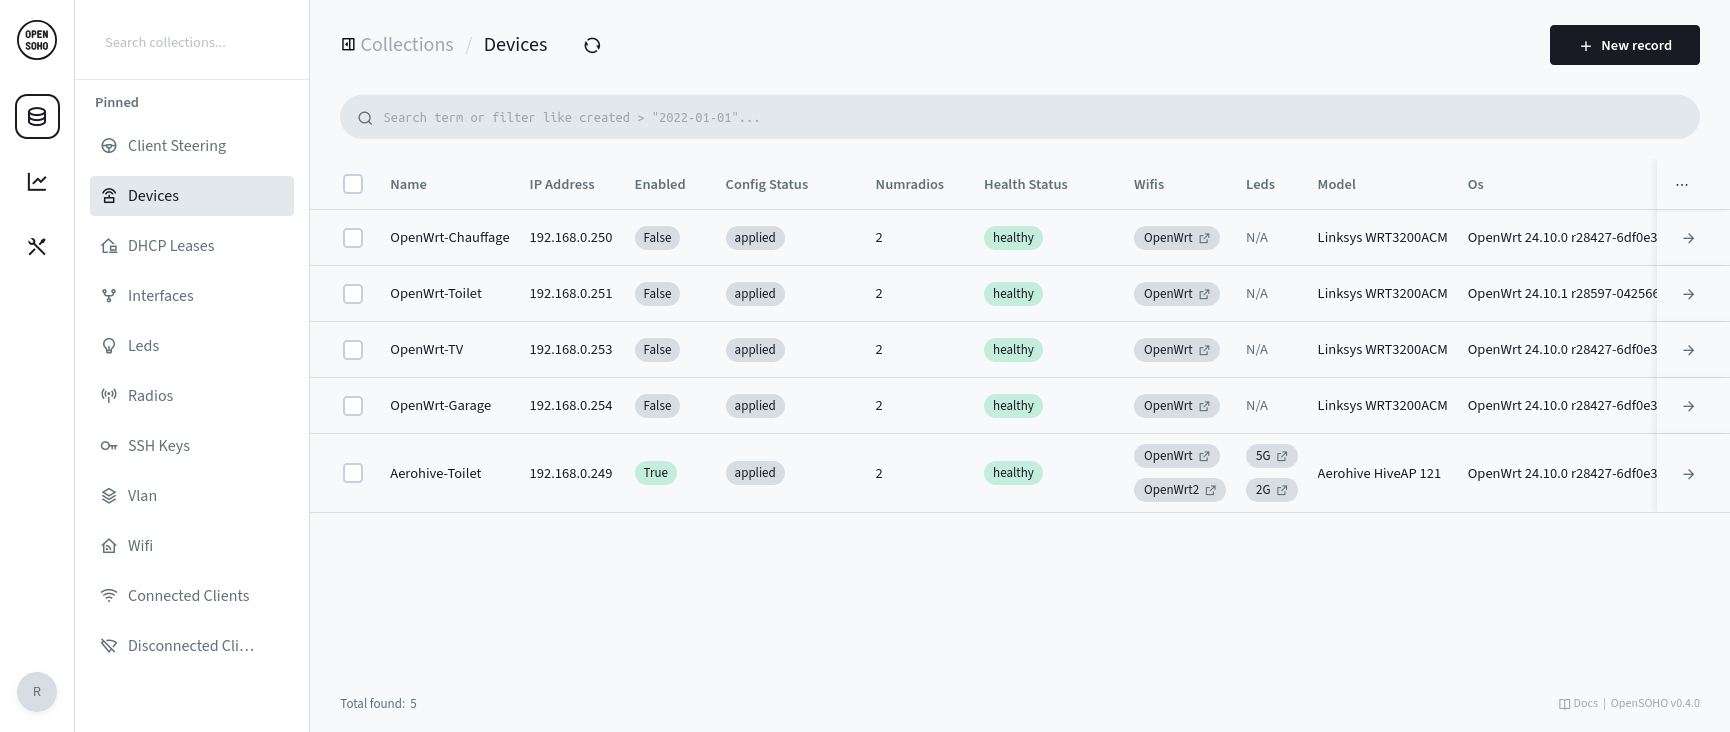 rubenbe/opensoho
Lightweight OpenWRT device management platform for small networks. Centralized configuration, monitoring, and WiFi management for 2–20 devices with…
 linnix-os/linnix
基于eBPF的Linux可观测性,具备AI事件检测能力。采用AGPL-3.0许可证。








