
 #1

 lightspin-tech/red-shadow
扫描 AWS IAM 配置以检测影子管理员,通过发现未限制用户对组操作的错误配置拒绝策略,实现权限提升检测与修复。
 blake-fm/vcenter-log4j
用于应用VMware vCenter log4j漏洞CVE-2021-44228官方变通方案的脚本

 fer1035_terraform/modules/terraform-aws-security-group
用于管理 AWS 安全组的 Terraform 模块。目前,入站和出站规则支持 IPv4、IPv6 和安全组 ID 输入。
 cisagov/scubagoggles
Google Workspace 的 SCuBA 安全配置基线与评估工具
 litmuschaos/chaos-operator
Kubernetes Operator,用于向云原生工作负载注入混沌实验,通过声明式 CRD 自动化韧性测试与工作负载加固。
 silverhack/monkey365
基于 PowerShell 的 Microsoft 365、Azure 和 Entra ID 安全评估框架。扫描错误配置、CIS 基准合规性和云安全态势,并提供结构化报告。
 batfish/pybatfish
Python客户端用于Batfish,这是一款网络配置分析工具,通过从设备配置建模网络行为,在部署前验证安全性、可靠性和合规性。
 bishopfox/cloudfoxable
创建你自己的、设计上存在漏洞的 AWS 渗透测试靶场
 elc0mpa/aws-doctor
强大的开源CLI,用于审计AWS的安全性、成本和最佳实践。🩺 ☁️
 zeroecco/holos
使用YAML compose文件的声明式KVM/QEMU VM编排工具。无需libvirt或XML即可管理包含cloud-init、SSH、PCI直通和镜像验证的多VM堆栈。
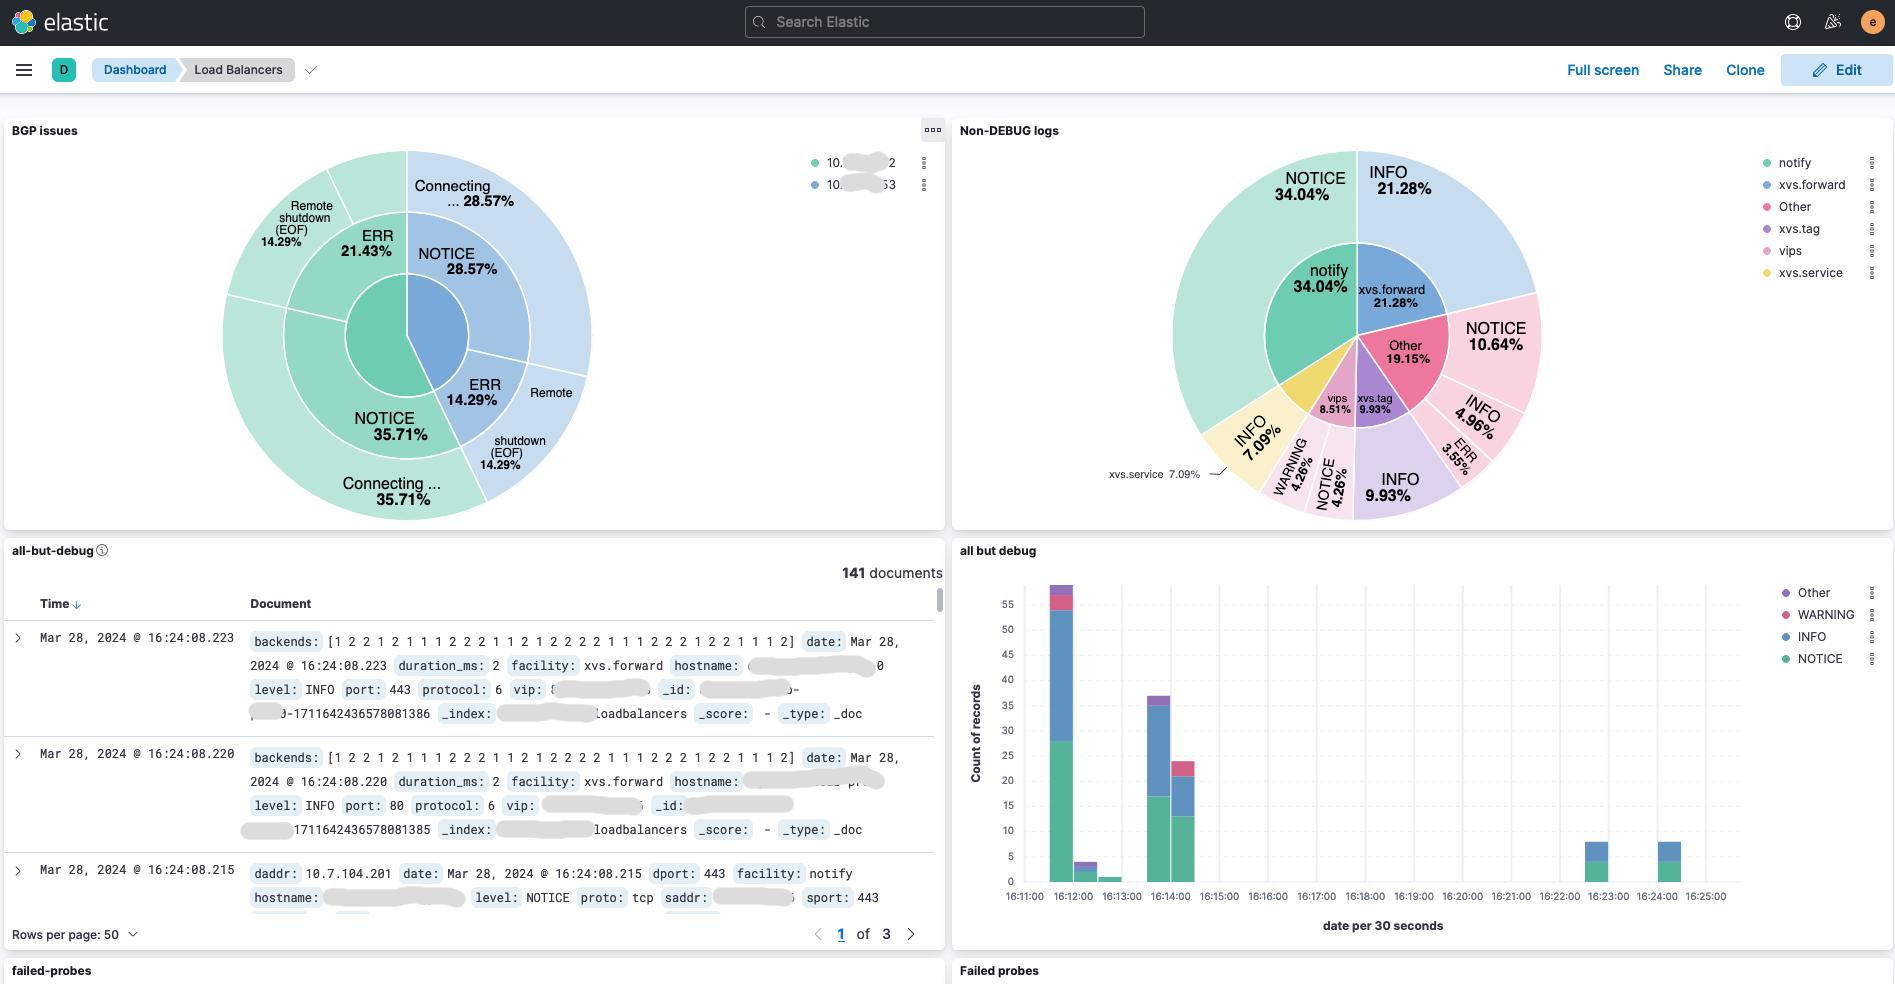 davidcoles/vc5
一个可水平扩展的 Direct Server Return 第4层负载均衡器,适用于 Linux,使用 XDP/eBPF
 powerfulseal/powerfulseal
一个功能强大的 Kubernetes 集群测试工具。
 kubernetes-sigs/aws-iam-authenticator
一个使用 AWS IAM 凭证对 Kubernetes 集群进行身份验证的工具

 awslabs/aws-security-assessment-solution
一个AWS工具,帮助您使用Prowler创建对您AWS账户的时间点评估。
 aoripus-ltd/zapscape-fix
针对 KVM/x86 shadow-MMU 释放后使用漏洞(Zapscape,CVE-2026-64561)的通用内核实时补丁
 controlplaneio/kubesec
Kubernetes 资源的安全风险分析








