
 #1
用于审计云平台(IaaS、PaaS)中的配置、权限和服务的工具。
Kitploit 推荐

 roxanne_ardary/aurea
Aurea 是一个开源的 AI 驱动平台,用于保护 Terraform、Kubernetes、Docker 和 Ansible 等基础设施即代码(IaC)的安全。它与 CI/CD 流水线集成,可扫描错误配置、检测漏洞、执行策略并提供可操作的修复指导。凭借预测性…
 zzugab/juice-shop-with-kubeadm-and-tf
使用 kubeadm 和 Terraform 在 Kubernetes 上自动化部署 OWASP Juice Shop,并集成 Trivy 漏洞扫描,用于 DevSecOps 流水线。

 99designs/aws-vault
一个用于在开发环境中安全存储和访问 AWS 凭据的保险库
 paulorlima9/copyfail-fix
针对 Ubuntu/Debian VPS 上 CVE-2026-31431(Copy Fail)的快速缓解与补丁脚本
 arnaudluti/ps-cve-2021-44228
静态检测 Windows 服务器(AD 域成员)上存在漏洞的 log4j 库。
 nozaq/terraform-aws-secure-baseline
Terraform 模块,用于基于 CIS Amazon Web Services Foundations 和 AWS Foundational Security Best Practices 为您的 AWS 账户设置安全基线配置。
 octarinesec/kube-scan
kube-scan:Octarine k8s 集群风险评估工具
 nccgroup/aws-inventory
发现在 AWS 账户中创建的资源。
 owasp/docker-security
掌握容器安全
 p0ssuidao/terraguard
🛡️ 🔒 本项目的目标是简单创建和销毁你自己的基于WireGuard的VPN服务。
 skyscanner/cfripper
用于分析 CloudFormation 模板并检查其安全合规性的库和 CLI 工具。
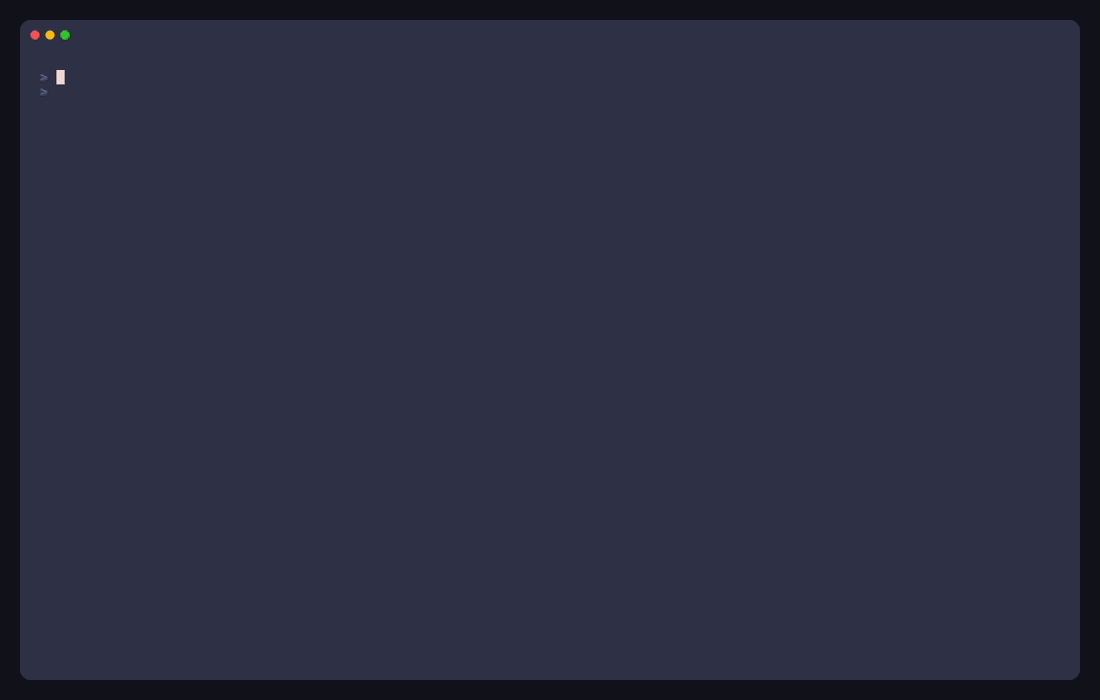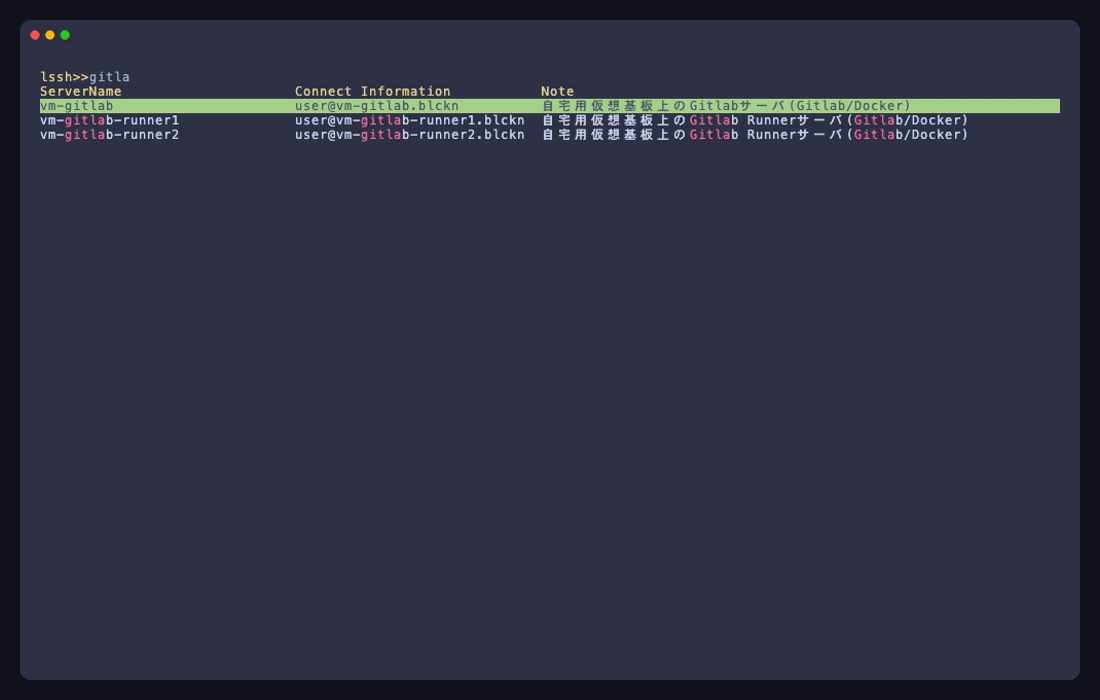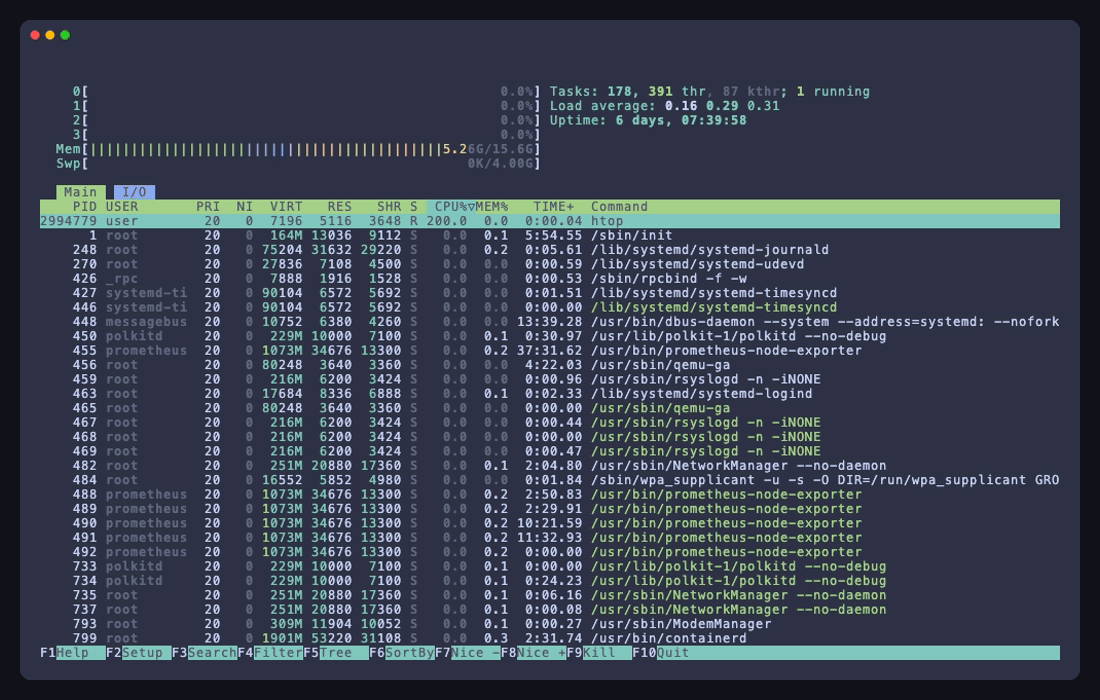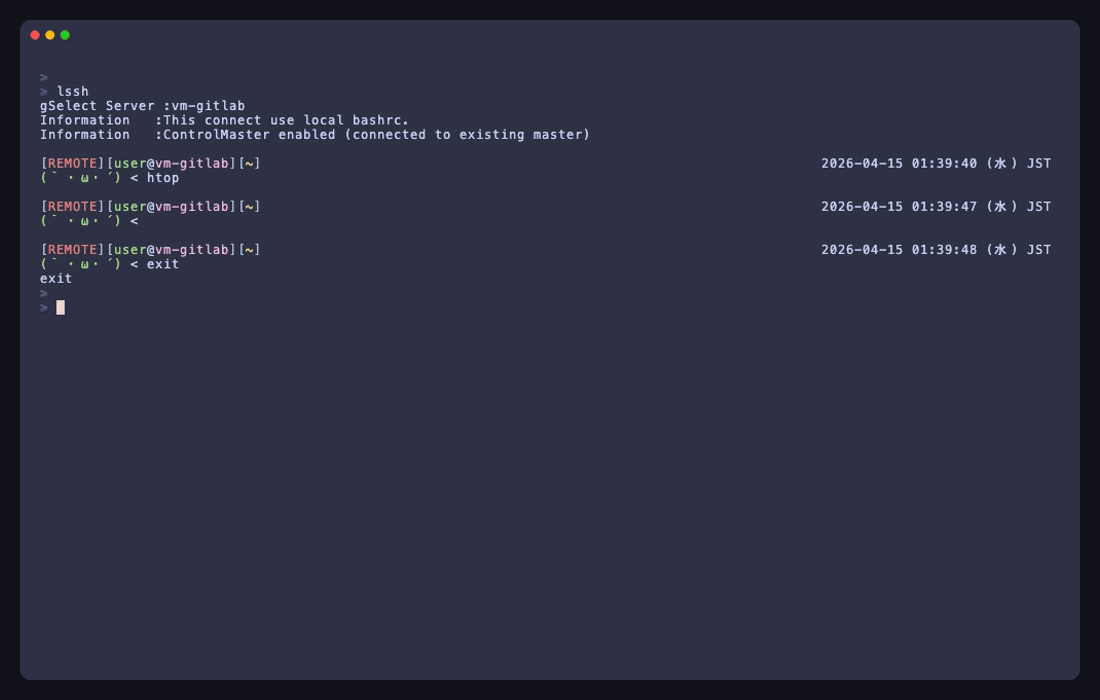 blacknon/lssh
一款终端原生的远程访问套件,支持SSH、云资产清单、供应商支持的连接器、并行命令、复用工作区、文件传输和监控。
 tenable/escalategpt
一个利用AI技术发现AWS IAM配置中权限提升机会的工具。
 ustayready/outpost
AWS 测试与报告管理工具
 aoripus-ltd/januscape-hotfix
Complete fix collection for the CVE-2026-53359 guest-to-host escape vulnerability in the KVM/x86 shadow MMU. From zero-downtime livepatch to kernel…
 placeos/auth
PlaceOS 认证服务与 API 网关。
 maniak-academy/mitigate-cve-2023-46747
Ansible playbook 通过在多个设备上应用 F5 官方脚本来自动化缓解 CVE-2023-46747 (BIG-IP 未经身份验证的远程代码执行)
 alvin-alvo/safenet-soho-security-framework
一个轻量级、策略驱动的框架,利用 WireGuard 为 SOHO 网络带来零信任微隔离。








