
 #1

 hashicorp/boundary
Boundary 为动态基础设施提供基于身份识别的访问管理。

 anssi-fr/dfir4vsphere
用于 VMWare vSphere 取证分析的 Powershell 模块
 netwrix/pingcastlecloud
AzureAD 审计程序
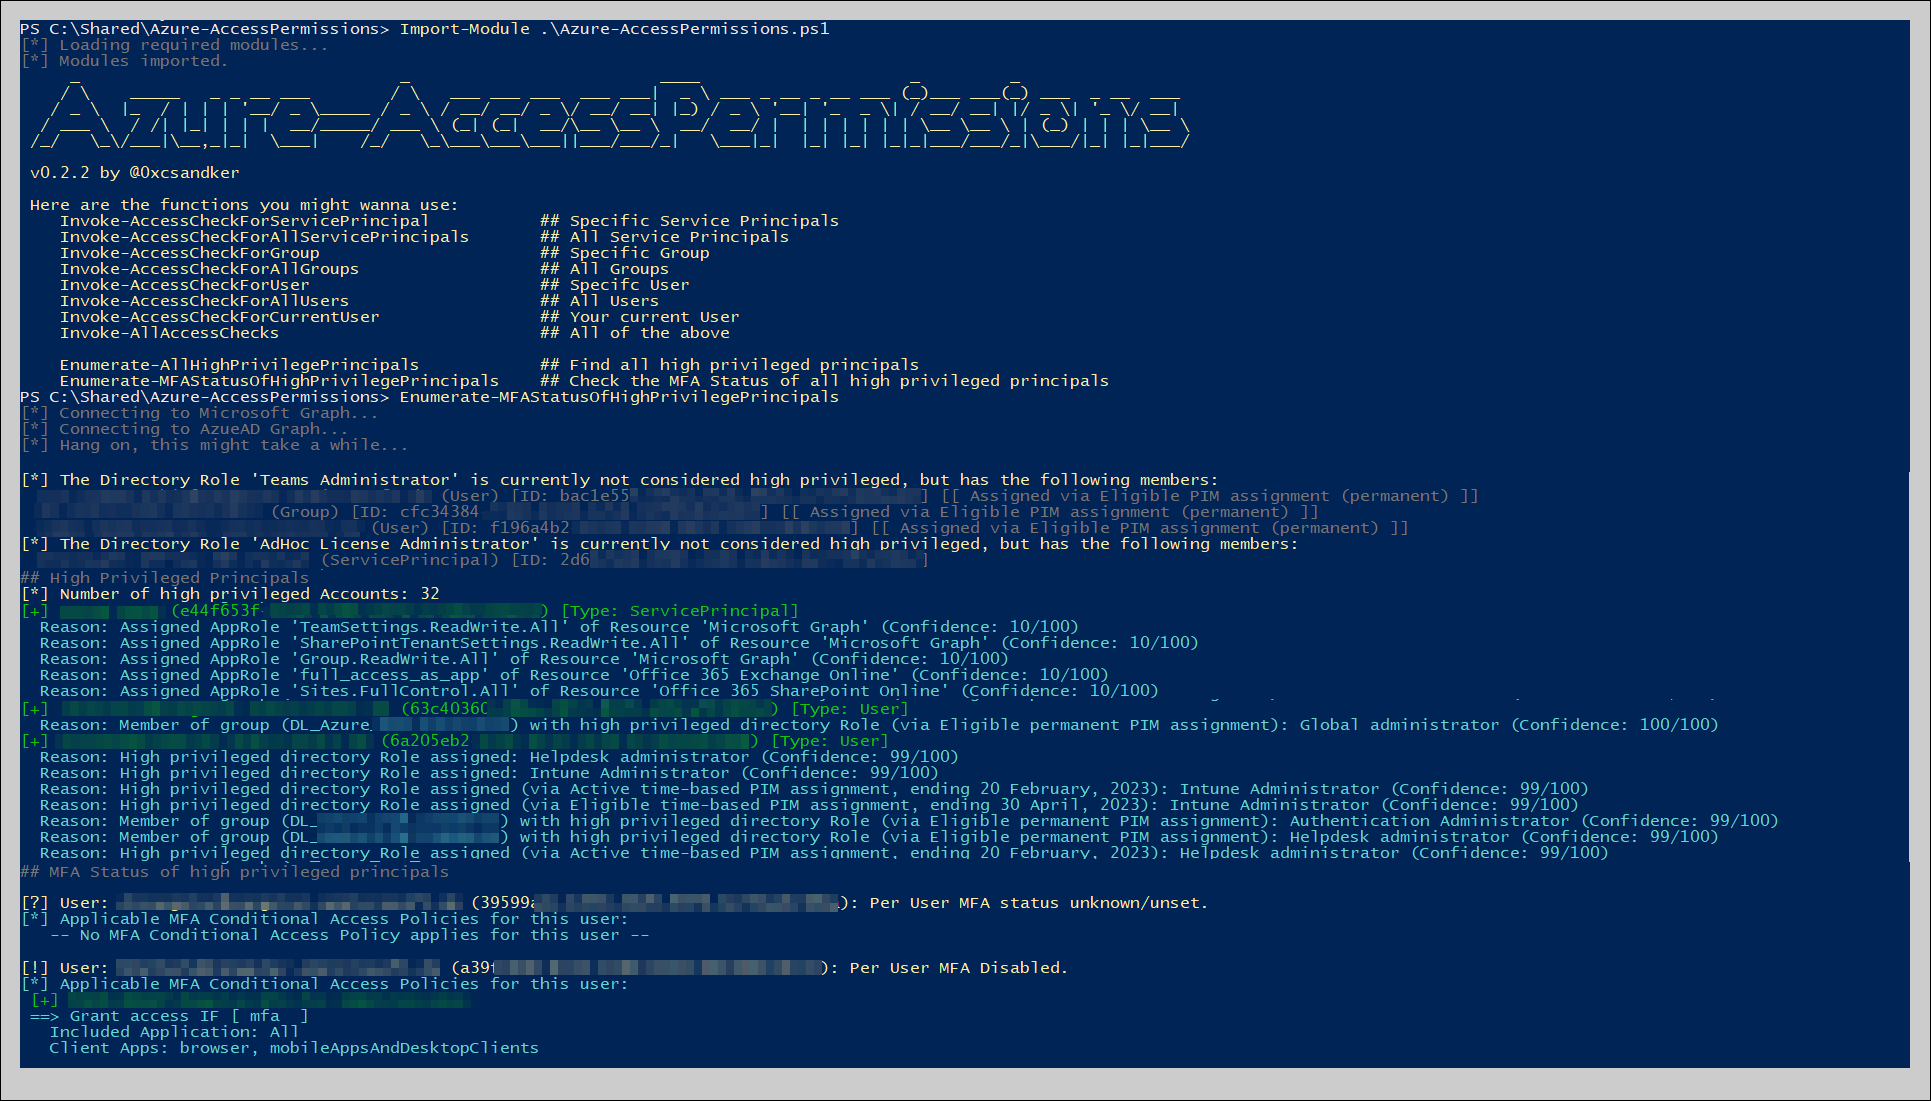 csandker/azure-accesspermissions
PowerShell脚本,用于枚举Azure Active Directory访问权限,包括角色分配、服务主体和特权访问配置,以进行安全审计。
 rossengeorgiev/salt-security-backports
针对 CVE-2020-11651 与 CVE-2020-11652 的 Salt 安全补丁回移

 leitwacht/leitwacht
Leitwacht control plane — runtime security for GitLab Runner CI/CD: policy authoring, multi-tenancy, audit, GitLab integration
 iknowjason/purplecloud
一个用于玩转Azure Identity的小工具 - Azure和Entra ID实验室创建工具。 博客: https://medium.com/@iknowjason/sentinel-for-purple-teaming-183b7df7a2f4
 gojek/cureiam
大规模清理GCP基础设施中的权限过高的账户
 cachethq/cachet
🚦 Cachet,开源的自托管状态页面系统。
 t0pcyber/hawk
基于Powershell的工具,用于收集与O365入侵和潜在泄露相关的信息。
 hacktricks-wiki/hacktricks-cloud
社区驱动的渗透测试知识库,专注于云环境和 CI/CD 管道:涵盖攻击技术、枚举、权限提升和检测。
 bishopfox/cirro-azcli-ext
Azure CLI 扩展,用于 Cirro 集合
 rootsecdev/secretsstalker
只读 Entra ID 应用凭据评估:枚举 Graph 权限、Azure RBAC 和可访问的云数据,然后将发现映射到权限提升和横向移动路径。
 hpcprofessional/remediate_cesa_2019_2091
针对影响EL7中SystemD的CVE-2018-15686、CVE-2018-16866和CVE-2018-16888的修复任务
 radkawar/aws-firmware-dump
获取您可以启动的 AWS AMI 的 EBS 磁盘,通过 EBS 直接 API 将快照流式传输到私有 S3 存储桶,并附带 sha256 清单和可选的原始镜像解包。
 hodgeluke/ai-agent-security-research
针对AI编码代理基础设施的开放安全研究。适用于CVE-2026-22812和CVE-2026-22813的代理可执行修复清单。









