#1
 satheesh575555/system_bt_aosp_10_r33_cve-2021-0316
面向 Android 10(AOSP r33)的已修补蓝牙协议栈,修复了缓冲区溢出漏洞 CVE-2021-0316。
 satheesh575555/system_bt_aosp10_r33-cve-2020-0138
带有针对 CVE-2020-0138 特定补丁的 Android 蓝牙协议栈(Fluoride),解决了蓝牙组件中的关键漏洞。
 nanopathi/system_bt_aosp10_r33_cve-2021-0507
CVE-2021-0507 的漏洞利用程序,这是 Android 蓝牙协议栈(system/bt)中的一个远程代码执行漏洞。提供了该漏洞的概念验证(PoC)。
 francozappa/knob
# 针对蓝牙 BR/EDR 和 BLE 的蓝牙密钥协商(KNOB)攻击 [CVE-2019-9506]
 nanopathi/system_bt_aosp10_r33_cve-2021-0476
包含 CVE-2021-0476 的 Android 蓝牙协议栈(AOSP 10 r33),用于漏洞分析、漏洞利用测试和安全研究。
 nanopathi/system_bt_aosp10_r33_cve-2020-0471
安卓蓝牙协议栈(Fluoride),包含针对CVE-2020-0471的概念验证漏洞利用,支持在AOSP 10上进行漏洞分析与利用测试。
 satheesh575555/system_bt_aosp10_r33_cve-2020-0377
Android 蓝牙协议栈(Fluoride),包含针对 CVE-2020-0377 的补丁,修复了 AOSP 10 中的蓝牙漏洞。
 satheesh575555/system_bt_aosp10_r33_cve-2020-0413
# Android 蓝牙协议栈(Fluoride)AOSP 10 源码,已针对 CVE-2020-0413 分析与修补进行修改。
 nanopathi/system_bt_aosp10_r33_cve-2020-0225
CVE-2020-0225 在 Android Fluoride 蓝牙协议栈中的漏洞利用,可通过精心构造的蓝牙数据包实现远程代码执行。包含针对 AOSP 和 Linux 的构建说明。
 nanopathi/system_bt_aosp10_r33_cve-2020-0463
Android蓝牙协议栈 (Fluoride),包含对CVE-2020-0463的修复,支持在AOSP 10上进行蓝牙漏洞的安全分析和利用测试。
 nanopathi/packages_apps_nfc_cve-2020-0453
针对CVE-2020-0453的漏洞利用工具,针对Android NFC堆栈漏洞,通过构造的NFC数据包实现本地权限提升。
 butterflyhack/cve-2019-10207
CVE-2019-10207 的 PoC
 carlosdelrosario7/sploit-bx
安装CVE-2017-0781和CVE-2017-0785的sploit及使用所需内容的Bash脚本。
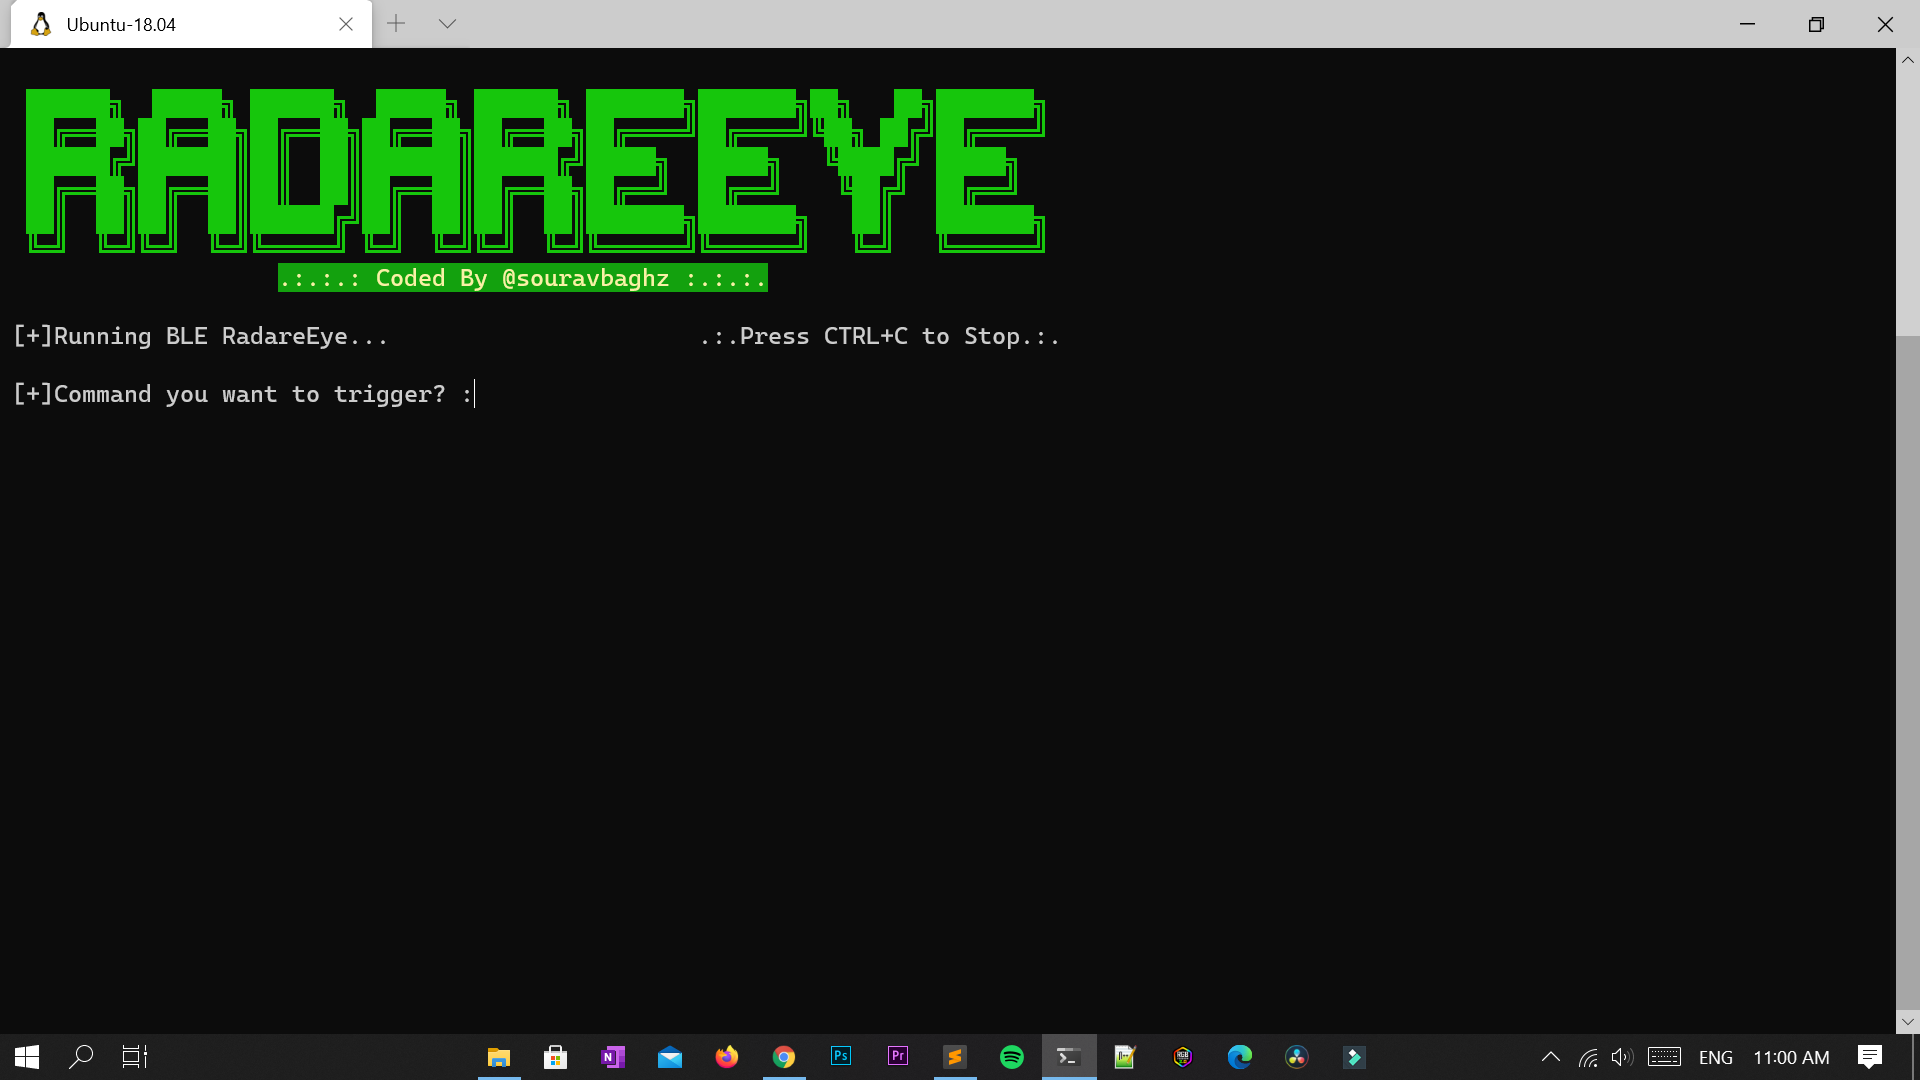 souravbaghz/radareeye
工具专门用于扫描附近的设备,并在目标设备进入范围内时在其自身系统上执行给定的命令。
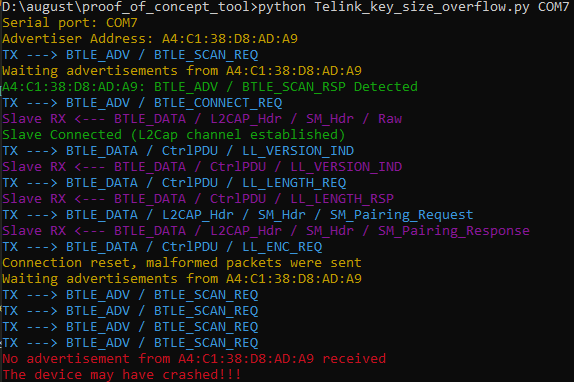 matheus-garbelini/sweyntooth_bluetooth_low_energy_attacks
Sweyntooth 低功耗蓝牙(BLE)漏洞的概念验证。
 devdanqtuan/poc-for-cve-2020-0022
cve-2020-0022
 seemoo-lab/toothpicker
覆盖引导的进程内模糊测试器,用于iOS蓝牙守护进程(bluetoothd),使用FRIDA,支持MagicPairing协议的空中模糊测试和崩溃重放功能。