#1

 trickster0/offensiverust
红队行动中的Rust武器化。
 bmax121/kernelpatch
仅使用经过剥离的 Linux 内核镜像来对 Linux 内核进行补丁和挂钩。

 secretsquirrel/the-backdoor-factory
使用 shellcode 修补 PE、ELF 和 Mach-O 二进制文件。新版本正在开发中,目前仅向赞助者开放。
 keystone-engine/keystone
多架构汇编器框架,可将汇编源代码转换为 Arm、x86、MIPS、PowerPC、RISC-V 等架构的机器码,核心轻量,并为多种语言提供绑定。
 fabiobaroni/awesome-exploit-development
精选资源列表(书籍、教程、课程、工具和存在漏洞的应用程序),用于学习漏洞利用开发。
 opa334/darksword-kexploit
用 Objective-C 重新实现的 iOS <=26.0.1 DarkSword 内核漏洞利用
 berdav/cve-2021-4034
CVE-2021-4034 1day
 sashs/ropper
显示不同文件格式的文件信息,并为不同架构(x86/x86_64、ARM/ARM64、MIPS、PowerPC、SPARC64)查找gadget以构建ROP链。在反汇编方面,ropper使用出色的Capstone框架。
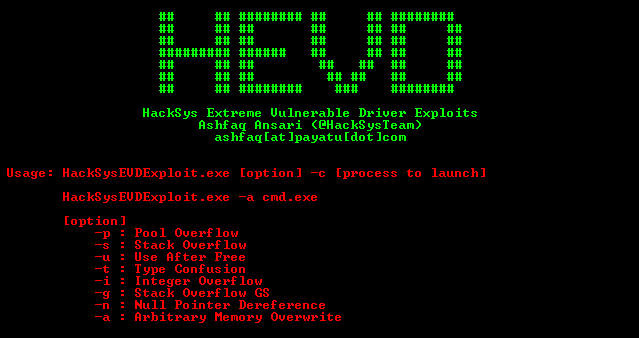 hacksysteam/hacksysextremevulnerabledriver
HackSys Extreme Vulnerable Driver (HEVD) - Windows 与 Linux
 califio/publications
精选的安全研究论文、CVE漏洞利用分析文章、Apple内部逆向工程分析以及委托的安全审计报告(Mbed TLS、Shamir39)的集合。
 xairy/kernel-exploits
我为 Linux 内核编写的概念验证漏洞利用代码
 jthuraisamy/syswhispers2
通过直接系统调用绕过AV/EDR。
 bsauce/kernel-exploit-factory
Linux kernel CVE exploit analysis report and relative debug environment. You don't need to compile Linux kernel and configure your environment…
 hasherezade/pe_to_shellcode
将PE转换为shellcode
 chompie1337/smbghost_rce_poc
可用于CVE-2020-0796(SMBGhost)的概念验证远程代码执行利用,针对Windows SMBv3压缩漏洞,包含内核shellcode注入。